
Un keylogger registra ciò che viene digitato su una tastiera fisica o virtuale. Il problema è che non deve necessariamente rallentare il computer, mostrare finestre sospette o produrre un errore evidente: un sistema può continuare a funzionare normalmente mentre le informazioni inserite vengono raccolte.
Per questo cercare “il sintomo del keylogger” è un approccio debole. È più utile distinguere keylogger software e hardware, capire quali segnali costituiscono davvero un’evidenza e separare due problemi diversi: bonificare il dispositivo e mettere in sicurezza gli account eventualmente esposti.
C’è anche una distinzione terminologica importante. Il keylogging è una tecnica di acquisizione dell’input; non è automaticamente sinonimo di virus. Anche MITRE ATT&CK tratta il keylogging come una tecnica di Input Capture utilizzabile per intercettare credenziali e altre informazioni digitate.
Vediamo quindi cosa può fare un keylogger, come può arrivare su un dispositivo e soprattutto come comportarsi quando il sospetto è concreto.
Cos’è un keylogger e cosa significa keylogging
Il termine deriva da keystroke logger: in sostanza, un sistema che registra le pressioni dei tasti.
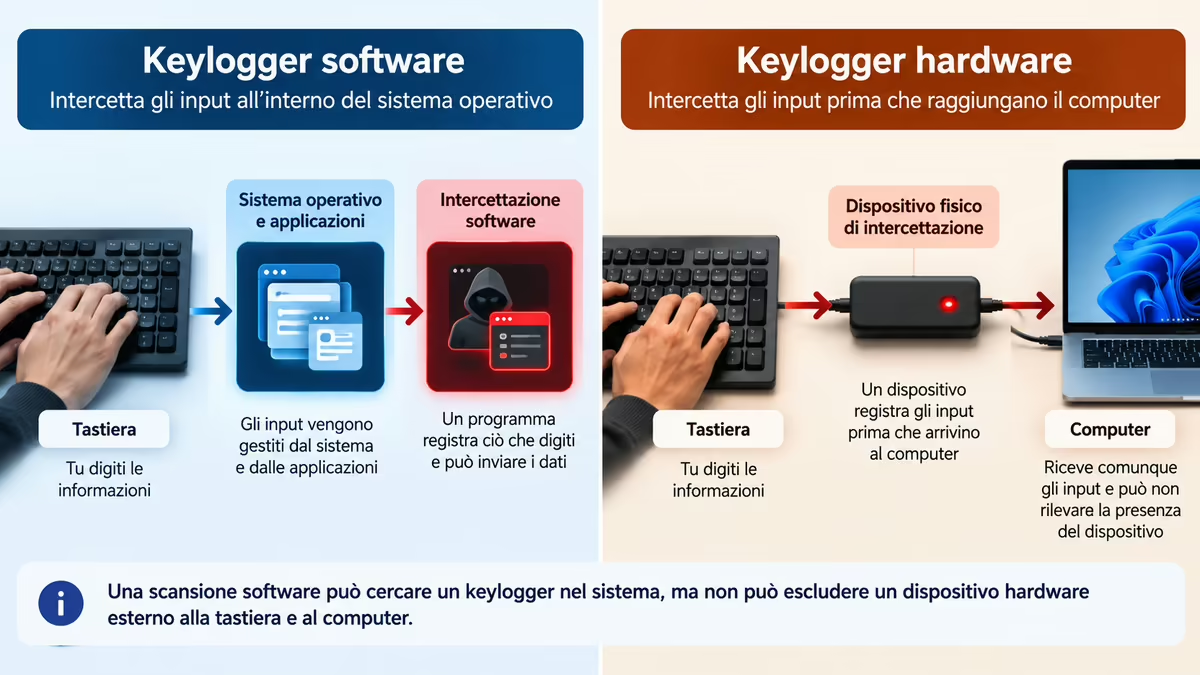
Può essere software, quindi un programma o un componente eseguito sul dispositivo, oppure hardware, cioè un dispositivo fisico che intercetta gli input prima o mentre raggiungono il computer.
Il dato interessante non è però soltanto la forma del logger. Conta anche dove avviene l’intercettazione.
Un software può osservare eventi della tastiera attraverso funzioni del sistema operativo, componenti a basso livello o altri meccanismi. Un dispositivo hardware può invece trovarsi fisicamente lungo il percorso tra tastiera e computer. In entrambi i casi l’obiettivo è raccogliere ciò che l’utente inserisce.
Keylogger, spyware e malware: quali termini non sono sinonimi
Quando viene installato senza autorizzazione per sottrarre informazioni, un keylogger rientra normalmente nel problema più ampio dello spyware o del malware.
Non significa però che i termini siano intercambiabili.
Uno spyware descrive software orientato alla sorveglianza e alla raccolta nascosta di informazioni. Un infostealer cerca dati che abbiano valore per l’attaccante, come password, cookie, token o wallet. Un keylogger descrive più precisamente la capacità di acquisire ciò che viene digitato.
Le capacità possono convivere nello stesso programma.
Un malware può quindi avere un modulo di keylogging insieme alla cattura degli appunti, alla raccolta di dati dal browser o ad altre funzioni. In quel caso il keylogger rappresenta una parte della compromissione, non necessariamente l’intero problema.
Se vuoi inquadrare queste differenze prima di procedere con la diagnosi, nella guida dedicata trovi una classificazione più ampia di malware, spyware, infostealer e altre minacce.
Un keylogger è un virus?
Non necessariamente.
Un virus è una categoria specifica di malware caratterizzata anche dalla capacità di inserire il proprio codice in altri elementi e replicarsi attraverso la loro esecuzione. La registrazione dei tasti descrive invece una funzione.
Un keylogger malevolo può essere installato da un trojan, fare parte di uno spyware o essere incluso in una catena di attacco più articolata senza avere le caratteristiche di un virus.
Esistono inoltre strumenti di registrazione o monitoraggio utilizzati in contesti autorizzati. Per questo la domanda utile non è soltanto “questo programma registra i tasti?”, ma chi lo ha installato, con quale autorizzazione, quali dati raccoglie e dove li invia.
Se trovi quindi l’espressione “keylogger virus”, interpretala come un modo informale per descrivere un keylogger malevolo, non come una classificazione tecnica precisa.
Come funziona un keylogger
Il principio di base è semplice: intercettare l’input prima che l’informazione perda valore per chi la sta spiando.
La realizzazione tecnica, invece, può cambiare parecchio.
| Tipo | Dove opera | Cosa cambia nella verifica |
|---|---|---|
| Keylogger software | all’interno del sistema operativo o delle applicazioni | può lasciare processi, servizi, file, configurazioni o comportamenti rilevabili |
| Keylogger hardware | fisicamente tra periferica e computer o dentro un dispositivo | una normale scansione software non può escluderne la presenza |
| Keylogging come funzione di altro malware | dentro un trojan, spyware, infostealer o altro payload | trovare il logger non significa aver trovato tutta la compromissione |
La distinzione è fondamentale perché non esiste un unico controllo capace di escludere tutte e tre le situazioni.
Keylogger software: come intercetta gli input
Un keylogger software deve ottenere accesso agli eventi associati alla digitazione.
Può utilizzare funzioni previste dal sistema operativo per gestire gli input, osservare determinati eventi, leggere dati a un livello più basso oppure installare componenti che gli permettono di intercettare ciò che passa fra tastiera e applicazioni.
MITRE documenta, fra i possibili meccanismi osservati negli attacchi, l’uso di callback delle API dedicate alla tastiera, la lettura di input grezzi, modifiche al Registro di Windows e driver personalizzati.
Questo chiarisce anche perché cercare soltanto un programma chiamato “keylogger” nell’elenco delle applicazioni serve a poco. Il nome visibile all’utente non deve corrispondere alla funzione effettiva del componente.
Un altro punto importante riguarda la raccolta dati. Il keylogging in senso stretto riguarda la digitazione, ma un malware che possiede anche questa capacità può fare molto altro. Screenshot, clipboard, dati del browser e informazioni di sistema sono funzioni ulteriori: non vanno confuse con la definizione di keylogger, ma possono accompagnarla.
Keylogger hardware: perché il problema cambia
Un keylogger hardware non deve installare un programma nel sistema operativo.
Può essere un piccolo dispositivo collocato fra la tastiera e il computer oppure un componente integrato nell’hardware. Il computer riceve comunque l’input e può non avere alcun motivo per considerare anomala la periferica.
Da qui deriva una conseguenza pratica: un antivirus non può dimostrare l’assenza di un dispositivo fisico che registra l’input all’esterno del sistema che sta analizzando.
Se il rischio deriva da accesso fisico non controllato — computer condivisi, postazioni pubbliche, ambienti in cui altre persone possono raggiungere l’hardware — serve quindi anche un’ispezione fisica del percorso tastiera-computer.
Non significa smontare il PC al primo dubbio. Significa semplicemente non usare una scansione software per rispondere a una domanda hardware.
Quando il keylogging è una funzione di infostealer, trojan o altri malware
Questo è il caso che rischia più facilmente di portare a una falsa sensazione di sicurezza.
Immagina una catena del tipo:
allegato malevolo → trojan → infostealer → keylogging + furto di cookie e credenziali
Se lo strumento di sicurezza individua un componente che registrava la tastiera e lo elimina, potresti aver rimosso una parte dell’attacco. Ma non sai ancora, solo da quel risultato, se esistono altri payload, meccanismi di persistenza o dati già sottratti.
È per questo che la remediation non deve fermarsi alla domanda “ho cancellato il keylogger?”.
La domanda successiva è: cos’altro poteva fare la compromissione e quali informazioni erano accessibili mentre era attiva?
Come può arrivare su un dispositivo e quali dati mette a rischio
Per un keylogger software i vettori di ingresso sono in buona parte gli stessi di altri malware: allegati, download contraffatti, programmi manomessi, estensioni dannose, vulnerabilità o software installato deliberatamente da qualcuno che ha accesso al dispositivo.
Un keylogger hardware richiede invece, in genere, accesso fisico alla periferica o al computer.
Questa distinzione aiuta a ricostruire l’incidente.
Se il problema è iniziato dopo l’esecuzione di un allegato inatteso, la pista software è molto più plausibile di un piccolo dispositivo comparso magicamente dietro al computer. Se invece stai usando una postazione condivisa sulla quale altre persone hanno libero accesso fisico, il modello di rischio cambia.
Phishing, software malevolo, applicazioni e accesso fisico
Il phishing può essere un vettore di consegna: il messaggio non “è” il keylogger, ma può convincerti ad aprire il file o installare il software che lo porta sul dispositivo.
Questo è un motivo per distinguere attentamente messaggio fraudolento, pagina falsa e malware. Se hai ricevuto un allegato o un link sospetto, nella guida sul phishing e su cosa fare in base all’azione già compiuta trovi il percorso diagnostico separato.
Altri scenari comuni sono installer recuperati da fonti poco affidabili, programmi pirata, falsi aggiornamenti e applicazioni che chiedono permessi sproporzionati rispetto alla funzione dichiarata.
La difesa più utile non è quindi imparare un elenco infinito di nomi di keylogger. È ridurre i punti attraverso i quali un software non affidabile può essere eseguito e ottenere accesso sufficiente al dispositivo.
Non solo tasti: credenziali, sessioni e altre informazioni compromesse
Un puro keylogger può raccogliere ciò che digiti: password, messaggi, ricerche, dati inseriti nei moduli e altre informazioni testuali.
Ma se il logger fa parte di un malware più ampio, il perimetro può crescere.
E qui conviene evitare un errore frequente: non dedurre le capacità del malware dal solo nome della prima funzione scoperta.
Se durante il periodo di compromissione hai effettuato l’accesso alla posta elettronica, al password manager, a servizi finanziari o a pannelli amministrativi, quelle attività vanno considerate nella risposta all’incidente.
Anche se alla fine il malware risultasse incapace di rubare ogni tipo di sessione o dato, la decisione prudente deve basarsi su ciò che è ragionevolmente possibile dimostrare, non sull’ipotesi più favorevole.
Come capire se c’è un keylogger: segnali ed evidenze da distinguere
Non esiste un sintomo che permetta di dire con certezza: “questo computer ha un keylogger”.
Rallentamenti, ritardi nella digitazione, crash, consumo di CPU o comportamenti strani possono accompagnare un’infezione, ma possono avere decine di cause completamente diverse. Il contrario è altrettanto importante: un keylogger ben realizzato può non produrre alcun rallentamento percepibile. Anche Malwarebytes avverte che un logger ben progettato può funzionare senza influire sulle prestazioni.
Conviene quindi ragionare per livelli di evidenza.
Un PC un po’ lento è un segnale debole.
Un rilevamento del software di sicurezza, un programma sconosciuto che si avvia automaticamente, modifiche alle impostazioni di sicurezza, processi anomali, accessi agli account non riconosciuti o un dispositivo fisico sconosciuto collegato alla tastiera sono elementi molto più interessanti.
Rallentamenti e anomalie: perché sono solo segnali deboli
La digitazione che sembra “in ritardo” è intuitivamente associata a un keylogger, ma non costituisce una diagnosi.
RAM insufficiente, CPU occupata, problemi del browser, estensioni, driver, sincronizzazioni, storage lento, software legittimo o problemi della tastiera possono produrre esperienze molto simili.
Il metodo corretto è quindi:
sintomo → ipotesi → controllo → evidenza → decisione
non:
sintomo → keylogger
La stessa cautela vale per il traffico di rete. Una connessione sconosciuta merita analisi, ma non dimostra automaticamente che stia trasmettendo sequenze di tasti.
Come rilevare keylogger software senza fidarsi di un singolo controllo
Se il sospetto riguarda un keylogger software, parti dai controlli meno distruttivi e aumenta la profondità solo quando l’evidenza lo giustifica.
Aggiorna sistema operativo e strumenti di sicurezza, quindi esegui una scansione completa con una soluzione affidabile. Controlla inoltre applicazioni installate di recente, elementi di avvio automatico, estensioni, servizi e modifiche che non riconosci.
Se hai un singolo installer o file sospetto, puoi usare VirusTotal come seconda opinione su file, URL o hash, ricordando due limiti: zero rilevamenti non sono una garanzia di sicurezza e non dovresti caricare documenti riservati solo per farli analizzare.
Quando il sospetto è forte ma la normale scansione non trova nulla, cambia il metodo di verifica invece di lanciare dieci programmi casuali.
Su Windows, per esempio, Microsoft mette a disposizione Microsoft Defender Offline per cercare malware che può nascondersi mentre Windows è in esecuzione.
In un computer aziendale, però, non improvvisare una bonifica se esiste un team IT o security. Isolamento, raccolta delle evidenze e remediation possono seguire procedure precise che è meglio non alterare.
Come verificare la possibile presenza di un keylogger hardware
Per un keylogger hardware la verifica cambia completamente.
Controlla il percorso fisico fra tastiera e computer: cavi, porte, hub, adattatori e dispositivi che non riconosci. Su una postazione che conosci bene, un nuovo elemento comparso fra il connettore della tastiera e il PC merita attenzione.
Su computer pubblici o postazioni che non controlli, il problema è diverso: non puoi stabilire facilmente se l’hardware sia affidabile.
La soluzione più prudente è non usare quel dispositivo per accessi sensibili.
Evita invece di aprire, smontare o modificare apparecchiature che non ti appartengono. Se il computer è aziendale o gestito da terzi, segnala il dubbio al responsabile.
Come eliminare un keylogger e mettere davvero in sicurezza il dispositivo
Se il sospetto diventa concreto, l’errore peggiore è continuare a usare normalmente il dispositivo e iniziare proprio da lì a cambiare tutte le password.
Se un logger è ancora attivo, potresti semplicemente consegnargli le nuove credenziali.
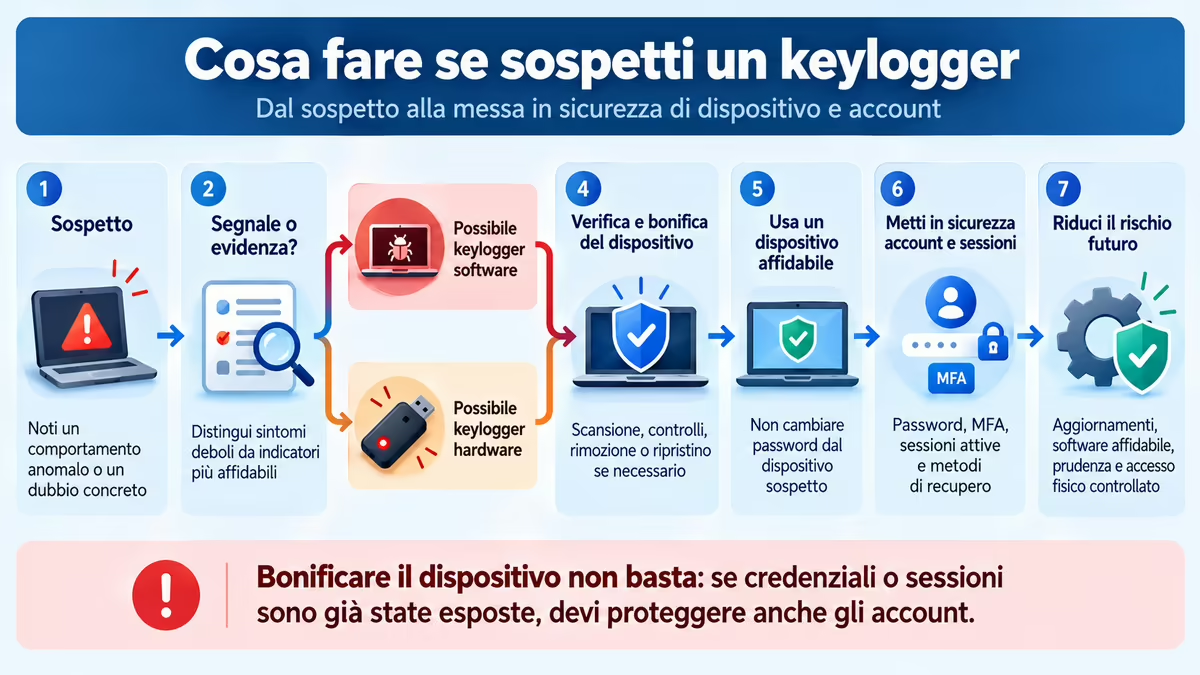
La remediation deve seguire un ordine più sensato:
- riduci l’attività sensibile sul dispositivo sospetto;
- isola il dispositivo dalla rete quando il contesto lo permette e il rischio è concreto;
- esegui la diagnosi e rimuovi la compromissione;
- verifica che non riappaiano componenti o comportamenti sospetti;
- da un dispositivo affidabile, metti in sicurezza account, sessioni e credenziali potenzialmente esposte.
In azienda prevalgono le procedure interne: non spegnere, cancellare o reinstallare un sistema se il team di sicurezza ti ha chiesto di preservare le evidenze.
Cosa fare prima della rimozione se il sospetto è concreto
Se hai motivo di credere che il computer stia registrando ciò che digiti, smetti di usarlo per accedere ad account sensibili.
Non aprire il password manager, non inserire credenziali bancarie e non cambiare password dal dispositivo sospetto solo per “metterti avanti”.
Se devi intervenire sugli account, utilizza un dispositivo di cui hai maggiore fiducia.
Quando il problema potrebbe derivare da un allegato, un programma o un installer recente, annotare cosa è stato eseguito e quando può essere utile per ricostruire l’incidente. Non serve però conservare il file aprendolo nuovamente o continuando a eseguirlo.
Scansione, quarantena, rimozione e quando valutare un ripristino
Esegui una scansione con gli strumenti di sicurezza già affidabili e aggiornati.
Se vuoi una seconda opinione, una soluzione come Malwarebytes può essere utilizzata per controllare e rimuovere malware dal dispositivo. Non interpretare comunque l’esito di un singolo prodotto come una dimostrazione matematica che il sistema sia pulito.
Se viene trovata una minaccia:
- mettila in quarantena o applica la remediation proposta;
- riavvia quando richiesto;
- ripeti un controllo adeguato;
- verifica che il rilevamento o il comportamento sospetto non ricompaia;
- aggiorna sistema operativo e applicazioni.
Se il malware continua a tornare, sono presenti alterazioni profonde oppure non riesci a stabilire con sufficiente confidenza cosa sia stato modificato, un ripristino o una reinstallazione da sorgenti affidabili può essere più sensato di una bonifica infinita. Microsoft stessa indica il ripristino del PC fra le opzioni quando il malware ha causato modifiche non recuperabili.
Prima di ripristinare file personali, verifica inoltre di non reintrodurre proprio l’elemento che ha causato il problema.
Dopo la pulizia: password, sessioni, MFA e account da controllare
La rimozione del malware chiude il problema del dispositivo solo se la bonifica è riuscita. Non annulla ciò che potrebbe essere già stato registrato.
Da un dispositivo affidabile, parti dagli account che possono permettere di recuperare o compromettere gli altri: posta elettronica principale, password manager, account Apple/Google/Microsoft, servizi finanziari, cloud e pannelli amministrativi.
Per gli account potenzialmente esposti:
- cambia le password che possono essere state digitate durante il periodo di compromissione;
- sostituisci le password riutilizzate anche altrove;
- termina le sessioni che non riconosci o, se possibile, tutte quelle non necessarie;
- controlla dispositivi collegati, metodi di recupero e autorizzazioni;
- abilita un secondo fattore robusto;
- verifica attività e notifiche di accesso.
Se sono coinvolti dati di pagamento, contatta la banca o l’emittente utilizzando esclusivamente i canali ufficiali quando esiste un rischio concreto di esposizione.
Questa seconda fase è ciò che spesso distingue una rimozione tecnica da una remediation completa.
Keylogger su Windows, Mac, Android e iPhone: cosa cambia
Il concetto di keylogging resta lo stesso, ma non puoi copiare la stessa procedura da una piattaforma all’altra.
Cambiano architettura del sistema, distribuzione delle applicazioni, permessi, strumenti di sicurezza e possibilità di ispezione.
Windows e macOS
Su Windows una normale scansione antimalware rappresenta un primo controllo ragionevole. Se il sospetto rimane elevato o il malware continua a ricomparire, Microsoft Defender Offline consente di eseguire la verifica fuori dal normale ambiente Windows, rendendo più difficile a determinate minacce nascondersi durante la scansione.
Su macOS Apple utilizza più livelli, fra cui Gatekeeper e XProtect. XProtect è la protezione antimalware integrata di macOS e utilizza sia firme sia meccanismi di rilevamento del comportamento.
Questo non rende Mac o Windows immuni.
Il punto è più semplice: usa prima gli strumenti nativi e affidabili della piattaforma, poi aumenta la profondità dell’indagine se l’evidenza non coincide con il risultato della prima scansione.
Su un Mac merita attenzione anche il permesso Monitoraggio input, perché macOS tratta l’accesso alle pressioni dei tasti come una capacità sottoposta a controlli di privacy. Apple documenta esplicitamente il monitoraggio dell’input fra gli accessi regolati dal sistema.
Android e iPhone
Su Android conviene controllare applicazioni che non riconosci, permessi e fonti di installazione, oltre a mantenere attive le protezioni della piattaforma.
Google Play Protect controlla le app installate e può segnalare, disattivare o rimuovere applicazioni potenzialmente dannose. Il servizio verifica anche app provenienti da origini diverse dal Play Store.
Su iPhone il modello è diverso. Le app di terze parti sono fortemente isolate attraverso il sandboxing e non dispongono liberamente dell’accesso alle informazioni delle altre applicazioni.
Per questo il modello “installo un antivirus che analizza qualsiasi cosa presente nel telefono” non è equivalente a quello di un normale computer desktop.
Se temi un controllo non autorizzato, verifica applicazioni e tastiere che non riconosci, i dispositivi collegati al tuo Apple Account e la presenza di eventuali profili di configurazione o sistemi di gestione del dispositivo. Apple spiega come rivedere ed eliminare profili di configurazione sconosciuti.
Attenzione però a non rimuovere profili aziendali o scolastici legittimi senza aver prima verificato con chi gestisce il dispositivo.
Perché “nessuna minaccia rilevata” non equivale a certezza assoluta
Una scansione pulita è una buona informazione. Non è la stessa cosa di una prova assoluta.
Ci sono almeno tre motivi.
Il primo è temporale: una minaccia molto nuova può non essere ancora riconosciuta da tutti i sistemi.
Il secondo è tecnico: alcuni comportamenti possono essere identificati meglio attraverso analisi comportamentale o altri segnali che attraverso una singola firma.
Il terzo è strutturale: un software di sicurezza che analizza il sistema operativo non può escludere un keylogger hardware esterno al sistema.
La domanda corretta diventa quindi: “il risultato della scansione è coerente con tutte le altre evidenze che ho?”.
Se sì, la confidenza aumenta.
Se no — per esempio continuano accessi anomali, rilevamenti ricorrenti, modifiche persistenti o è presente hardware sconosciuto — l’indagine non dovrebbe chiudersi soltanto perché un prodotto mostra zero minacce.
Come proteggersi dai keylogger con una difesa a strati
Non esiste un pulsante “anti-keylogger” capace di neutralizzare ogni variante.
La protezione funziona meglio quando riduce contemporaneamente:
probabilità di installazione → capacità di persistenza → quantità di dati esposti → utilità delle credenziali rubate → accesso fisico non autorizzato
Questa è la logica della difesa a strati.
Aggiornamenti, software attendibile e protezione dell’endpoint
Mantieni aggiornati sistema operativo, browser e applicazioni.
Scarica i programmi dal produttore o da store affidabili ed evita crack, falsi aggiornamenti e installer recuperati da fonti poco chiare. Se un’applicazione chiede permessi che non sembrano coerenti con ciò che deve fare, verifica prima di concederli.
Mantieni inoltre una protezione antimalware affidabile e aggiornata.
Non perché “l’antivirus blocca tutti i keylogger”, ma perché costituisce uno dei livelli che possono identificare file, processi e comportamenti sospetti.
Una VPN, invece, non risolve il keylogging locale. Può proteggere il traffico in transito in determinati scenari, ma se il dato viene catturato sul dispositivo mentre lo digiti, cifrare successivamente la connessione non cancella ciò che è già stato acquisito.
Password manager, passkey e autenticazione a due fattori: cosa aiutano a proteggere
Un password manager può ridurre quante password devi digitare manualmente.
Questo può diminuire l’esposizione a un keylogger che registra soltanto le pressioni dei tasti, ma non autorizza la conclusione “il password manager rende innocuo un computer compromesso”. Malware più ampi possono attaccare browser, sessioni, clipboard o altri livelli.
Lo stesso principio vale per una tastiera virtuale. Può mettere in difficoltà un logger molto semplice che osserva esclusivamente gli eventi di una tastiera fisica, ma non protegge da malware in grado di osservare click, schermate, moduli o processi. Non è una bonifica.
L’autenticazione a più fattori limita invece il valore di una password rubata quando l’attaccante non possiede il secondo fattore. Anche qui esistono limiti: sessioni già sottratte, approvazioni fraudolente o compromissioni più profonde richiedono controlli ulteriori.
Le passkey riducono ancora di più la dipendenza da password riutilizzabili e digitabili, ma non trasformano un endpoint compromesso in un ambiente affidabile.
Il principio resta: proteggere la credenziale e proteggere il dispositivo sono due lavori collegati, non la stessa cosa.
Accesso fisico, dispositivi condivisi e controlli periodici
Se altre persone possono raggiungere fisicamente il computer, la sicurezza non finisce con il sistema operativo.
Blocca il dispositivo quando ti allontani, limita l’accesso alle postazioni sensibili e presta attenzione a periferiche o adattatori comparsi senza una ragione chiara.
Su un computer pubblico o comunque non sotto il tuo controllo evita, quando possibile, accessi ad account critici.
Se devi usare un dispositivo temporaneo per servizi importanti, metodi di autenticazione che non richiedono di consegnare una password riutilizzabile riducono alcuni rischi, ma non rendono affidabile l’intera postazione.
Conclusione
Se il computer è semplicemente lento, non hai ancora una diagnosi di keylogger. Se invece trovi un rilevamento di sicurezza, software sconosciuto, modifiche persistenti, accessi anomali agli account o hardware che non riconosci, il sospetto merita una verifica più seria.
La sequenza che conta è questa:
capire se il problema è software o hardware → verificare il dispositivo → rimuovere la compromissione → controllare se sono state esposte credenziali o sessioni → mettere in sicurezza gli account da un dispositivo affidabile.
La distinzione finale è la più importante: eliminare il logger e annullare le conseguenze del keylogging sono due operazioni diverse.
Se una password è già stata registrata, cancellare il programma che l’ha catturata non rende quella password nuovamente segreta. È da questo punto che dovrebbe partire la risposta all’incidente.