
VirusTotal è un servizio online che permette di analizzare file, URL e altri indicatori sospetti combinando i risultati di numerosi motori antivirus, servizi di reputazione e strumenti di analisi. È molto utile come seconda opinione quando non sai se puoi fidarti di un download o di un link, ma va usato con una distinzione fondamentale: VirusTotal non è un antivirus da installare e il numero di rilevamenti mostrato nel report non è un verdetto infallibile.
Un singolo motore che segnala un file non dimostra automaticamente che si tratti di malware. Allo stesso modo, zero rilevamenti non garantiscono che un file o un sito siano sicuri.
C’è poi un aspetto ancora più importante e spesso ignorato nelle guide dedicate a VirusTotal: prima di caricare un file devi chiederti se quel contenuto può essere condiviso. La scansione standard non va trattata come un archivio privato per documenti aziendali, dati personali, codice proprietario o materiale riservato.
Vediamo quindi come usare VirusTotal in modo realmente utile: non limitandoci a caricare qualcosa e guardare un numero, ma capendo cosa viene analizzato, come leggere il report, quali sono i limiti del servizio e quando conviene scegliere uno strumento diverso.
Cos’è VirusTotal e cosa può controllare
VirusTotal è una piattaforma di analisi e threat intelligence nata per raccogliere più segnali sullo stesso oggetto sospetto.
Secondo la documentazione ufficiale sul funzionamento di VirusTotal, il servizio utilizza oltre 70 scanner antivirus e servizi di blocklisting per URL e domini, insieme ad altri strumenti che estraggono informazioni dal contenuto analizzato.
L’idea è semplice: invece di chiedere il parere di un solo prodotto di sicurezza, puoi osservare contemporaneamente le valutazioni e i segnali provenienti da molte fonti differenti.
Questo non trasforma però VirusTotal in un sistema capace di stabilire da solo, con certezza matematica, se qualcosa sia sicuro.
Il suo valore sta soprattutto nel fornire contesto e una seconda opinione.
File, URL, domini, indirizzi IP e hash
I due utilizzi più immediati sono l’analisi dei file e degli URL.
Puoi quindi partire, per esempio, da:
- un programma scaricato da un sito che non conosci;
- un allegato ricevuto via email;
- un archivio ZIP;
- un documento PDF;
- un file JavaScript;
- un APK Android;
- un link ricevuto tramite email, SMS o chat.
VirusTotal dichiara di poter analizzare numerosi tipi di contenuto binario, compresi eseguibili Windows, APK Android, PDF, immagini e codice JavaScript.
La piattaforma permette inoltre di recuperare informazioni relative a domini e indirizzi IP e di cercare report esistenti attraverso gli hash dei file.
Questa distinzione è importante perché non sempre devi inviare nuovamente il file.
Se conosci l’hash MD5, SHA-1 o SHA-256, puoi prima verificare se VirusTotal possiede già un report relativo a quel contenuto.
Perché VirusTotal non è un antivirus da installare
Descrivere VirusTotal semplicemente come un “antivirus online” è comodo, ma impreciso.
Un antivirus o una soluzione endpoint lavora sul dispositivo e può intervenire durante l’esecuzione di un programma, monitorare comportamenti, bloccare processi, mettere file in quarantena e utilizzare componenti di protezione in tempo reale.
VirusTotal svolge un lavoro diverso.
Gli sottoponi un oggetto oppure cerchi un indicatore e la piattaforma raccoglie informazioni utili per valutarlo. Non protegge continuamente il computer e non rimuove l’infezione dal sistema.
La stessa documentazione relativa alle API chiarisce che il servizio non deve essere utilizzato come sostituto di un prodotto antivirus.
È quindi più corretto pensare a VirusTotal come a uno strumento di analisi, reputazione e threat intelligence.
VirusTotal e Google: qual è il rapporto
Google ha acquisito VirusTotal nel 2012, ma il servizio ha continuato a lavorare con un ecosistema molto più ampio di aziende antivirus e operatori della sicurezza.
Oggi il patrimonio informativo di VirusTotal viene utilizzato anche all’interno dell’ecosistema di sicurezza di Google, in particolare in Google Threat Intelligence.
Questo contesto spiega perché parlare semplicemente di “antivirus di Google” rischia di essere fuorviante.
VirusTotal è un servizio Google, ma i rilevamenti che vedi nel report provengono da numerosi vendor e fonti differenti, non da un unico motore antivirus Google.
Come funziona VirusTotal dietro il risultato della scansione
La caratteristica più visibile di VirusTotal è il conteggio dei motori che segnalano un file o un URL.
Ma quello è soltanto il primo livello del report.
La parte davvero utile arriva quando smetti di leggere il risultato come un semaforo rosso o verde e inizi a osservare quali segnali sono stati prodotti, da chi, quando e in quale contesto.
Multi-engine: perché usa molti motori di sicurezza
Quando analizzi un file, diversi prodotti e sistemi integrati possono esaminarlo e restituire classificazioni differenti.
Un motore può considerarlo malevolo, un altro sospetto e molti altri non rilevare nulla.
Questa divergenza non è necessariamente un errore del servizio.
I prodotti di sicurezza:
- utilizzano firme diverse;
- aggiornano i propri database in tempi differenti;
- applicano tecniche euristiche differenti;
- possono classificare diversamente software potenzialmente indesiderato, adware e strumenti amministrativi;
- possono produrre falsi positivi e falsi negativi.
VirusTotal non prende questi risultati e decide semplicemente quale antivirus “ha ragione”.
Nella documentazione dedicata ai falsi positivi, il servizio chiarisce che aggrega l’output dei diversi vendor e che un’eventuale classificazione errata deve essere corretta dal produttore che ha generato il rilevamento.
Questo è anche il motivo per cui non ha senso utilizzare VirusTotal per costruire una classifica degli antivirus.
Il numero di rilevamenti sul servizio non rappresenta un benchmark corretto delle capacità dei rispettivi prodotti installati sui computer degli utenti.
Analisi statica, sandbox e altri segnali del report
La scansione antivirus è solo una parte delle informazioni disponibili.
In base al tipo di file e al livello di accesso, un report può includere anche:
- caratteristiche e metadati del file;
- firme digitali;
- hash;
- informazioni sul formato;
- date di prima e ultima submission;
- relazioni con altri file, domini o URL;
- comportamento osservato in ambienti sandbox;
- indicatori tecnici;
- commenti della community.
La guida ufficiale ai report di VirusTotal mostra infatti che l’analisi non si limita alla voce “detected” o “undetected”.
Per un file sospetto, la domanda utile non è soltanto:
Quanti antivirus lo rilevano?
È anche:
Che cosa sappiamo di questo file e i diversi segnali raccontano una storia coerente?
Hash e report già esistenti: quando non serve caricare di nuovo il file
Un hash crittografico funziona come un’impronta del contenuto di un file.
Se possiedi già l’MD5, SHA-1 o, preferibilmente, SHA-256 del file che vuoi controllare, puoi inserirlo nella ricerca di VirusTotal.
La funzione di ricerca ufficiale può recuperare report esistenti partendo proprio da MD5, SHA-1, SHA-256 o URL.
Questo approccio ha due vantaggi.
Il primo è pratico: se il campione è già conosciuto, puoi consultare immediatamente le informazioni disponibili senza attendere una nuova submission.
Il secondo riguarda la privacy: puoi ottenere informazioni sul file senza caricarne nuovamente il contenuto.
Naturalmente funziona solo se VirusTotal possiede già un report associato a quell’hash.
Come usare VirusTotal per analizzare un file sospetto
Il funzionamento apparentemente è semplicissimo: apri il sito, scegli il file e avvii la scansione.
La procedura corretta dovrebbe invece iniziare un passaggio prima.
Prima scelta: cerca l’hash quando lo conosci
Se il file proviene da un contesto tecnico in cui il produttore pubblica un checksum, o hai già calcolato lo SHA-256 in locale, prova prima a cercare quell’hash.
È particolarmente utile quando devi verificare:
- installer;
- immagini ISO;
- pacchetti software;
- file già esaminati in precedenza;
- indicatori contenuti in un report di sicurezza.
Se VirusTotal riconosce l’hash, puoi accedere al report esistente.
Controlla però sempre la data dell’ultima analisi.
Un risultato vecchio può riflettere firme e informazioni disponibili in un momento precedente.
Come caricare un file e avviare la scansione
Se non esiste un report utile e il file non contiene materiale riservato, puoi sottoporlo direttamente a VirusTotal.
L’interfaccia web permette di selezionare il file e inviarlo all’analisi.
Una volta terminato il processo, non fermarti al rapporto del tipo:
2 / 68
oppure:
0 / 71
Il numero è un punto di partenza, non la conclusione.
Apri l’elenco dei risultati e guarda:
- quali motori lo segnalano;
- quale classificazione assegnano;
- se più vendor descrivono una minaccia simile;
- quando è stata eseguita l’analisi;
- se esistono informazioni comportamentali;
- quali metadati e firme sono presenti;
- se la community ha aggiunto informazioni utili.
È l’insieme di questi elementi che rende il report interessante.
Quali file puoi controllare
VirusTotal non è limitato agli .exe.
La documentazione ufficiale include, fra gli esempi, eseguibili Windows, APK Android, PDF, immagini e codice JavaScript.
Questo è particolarmente utile perché oggi un malware non deve necessariamente presentarsi come un’applicazione palesemente sospetta.
Un documento Office, un PDF con collegamenti malevoli, uno script o un archivio possono essere soltanto il primo passaggio di una catena più articolata.
La presenza di un formato apparentemente innocuo non rende quindi inutile il controllo.
Cosa fare dopo il risultato
Il passo successivo dipende dal contesto.
Se numerosi motori indipendenti classificano il file come malevolo e le informazioni comportamentali sono coerenti con attività dannose, non eseguirlo sul tuo computer per “vedere cosa succede”.
Se invece compare una singola segnalazione isolata, soprattutto con una classificazione generica, il caso richiede più attenzione.
Puoi:
- controllare la provenienza del file;
- verificarne la firma digitale;
- confrontare l’hash con quello pubblicato dal produttore;
- cercare informazioni sulla detection specifica;
- analizzarlo con un secondo servizio;
- verificare se il vendor che lo segnala ha una procedura per i falsi positivi.
Il punto è evitare entrambe le reazioni automatiche: fidarsi ciecamente del file perché “lo rileva solo uno” oppure eliminarlo immediatamente perché “VirusTotal dice che è un virus”.
VirusTotal non ha detto nessuna delle due cose.
Come controllare un link o un sito sospetto con VirusTotal
Il secondo grande caso d’uso è la verifica degli URL.
È utile quando ricevi un collegamento via email, messaggio, SMS o social e non vuoi aprirlo direttamente.
Questo succede spesso nei tentativi di phishing, ma anche con pagine utilizzate per distribuire file malevoli, redirect sospetti e domini compromessi.
Analizzare un URL senza aprirlo nel browser
Puoi copiare l’indirizzo del collegamento senza visitarlo e sottoporlo a VirusTotal.
Il servizio confronterà l’URL con i sistemi e le fonti disponibili e costruirà un report.
Questa procedura è preferibile all’approccio:
Lo apro e vedo se sembra affidabile.
Una pagina malevola può apparire perfettamente normale.
Può utilizzare HTTPS, imitare graficamente un marchio conosciuto o trovarsi temporaneamente su un dominio legittimo compromesso.
L’aspetto grafico non costituisce una verifica di sicurezza.
URL, dominio e indirizzo IP non sono la stessa cosa
Un altro errore comune consiste nel trattare URL e dominio come se fossero equivalenti.
Considera:
https://example.com/account/login.html
Il dominio è:
example.com
L’URL identifica invece una risorsa e un percorso specifici.
Un singolo dominio può contenere migliaia di URL diversi e un problema può riguardarne soltanto alcuni.
Lo stesso vale per l’indirizzo IP: più domini possono condividere la stessa infrastruttura, mentre uno stesso dominio può utilizzare più indirizzi o una CDN.
VirusTotal conserva e mette in relazione diversi tipi di indicatori proprio perché la reputazione di un singolo URL, quella del dominio e quella dell’IP rispondono a domande differenti.
Questo principio diventa particolarmente utile quando devi capire perché un dominio risulta in blacklist.
Perché un risultato negativo non rende automaticamente sicuro un link
Supponiamo che nessun motore segnali l’URL.
È un buon segnale, ma non una garanzia.
Potresti trovarti davanti a:
- una pagina appena creata;
- una campagna molto recente;
- un URL utilizzato soltanto per un periodo breve;
- un redirect che cambia in base all’utente;
- contenuti mostrati solo in determinate condizioni;
- un sito legittimo compromesso da poco;
- una pagina che raccoglie credenziali senza essere ancora classificata.
Per questo, se il contesto del messaggio è sospetto, un report pulito non dovrebbe cancellare gli altri segnali di rischio.
Se una presunta banca ti chiede improvvisamente di inserire password e OTP da un link ricevuto via SMS, il comportamento corretto resta raggiungere il servizio attraverso il sito o l’app ufficiale.
Come leggere un report VirusTotal senza interpretarlo male
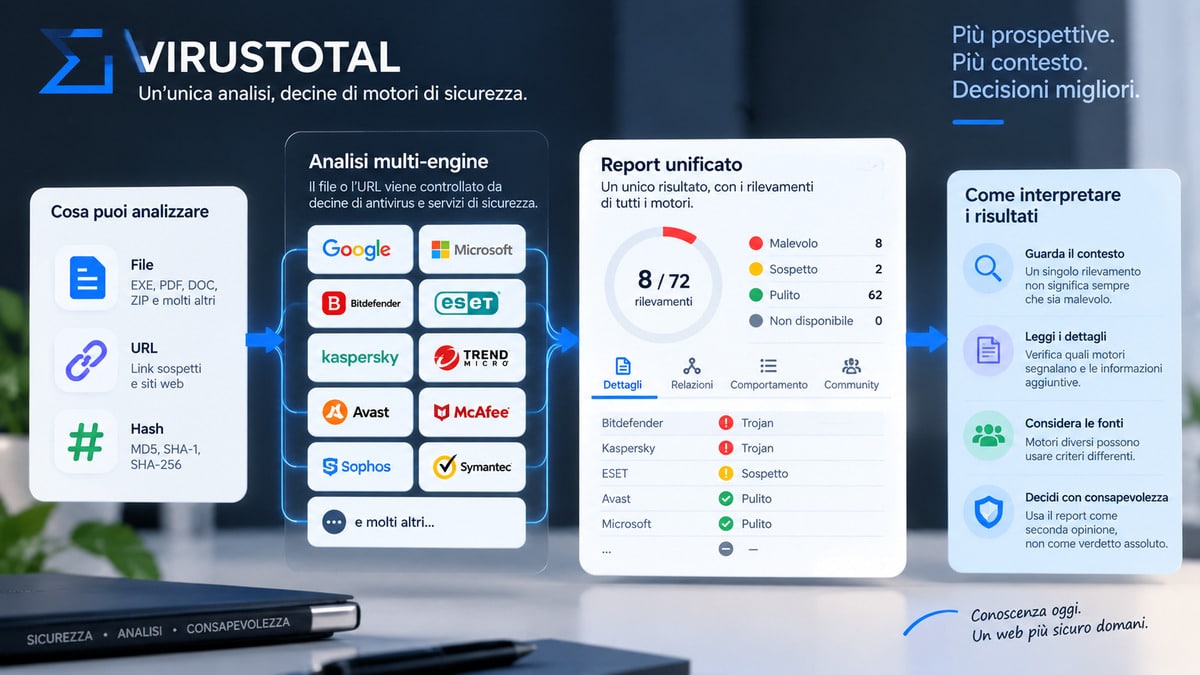
Questa è la parte più importante di tutta la guida.
VirusTotal diventa davvero utile quando impari a interpretare il report. Prima di quel momento, il rischio è soltanto sostituire una decisione poco informata con un numero poco compreso.
Detection ratio: cosa significa davvero il numero di rilevamenti
Il rapporto visualizzato nel report indica quanti motori o servizi partecipanti hanno classificato l’elemento in una determinata maniera rispetto al totale che lo ha esaminato.
Se vedi:
8 / 70
significa che otto fonti hanno prodotto una segnalazione rilevante e le altre no.
Non significa:
VirusTotal è sicuro all’88,6%.
E neppure:
C’è l’11,4% di probabilità che sia un virus.
Non è un calcolo probabilistico.
Non esiste quindi una soglia universale tipo “sotto 3 è sicuro, sopra 5 è malware”.
Una regola del genere trasformerebbe un insieme di segnali eterogenei in una precisione che il dato non possiede.
Un solo antivirus segnala il file: è sicuramente malware?
No.
Un rilevamento isolato può essere significativo, ma può anche essere un falso positivo.
La probabilità che richieda un approfondimento aumenta quando:
- il file arriva da una fonte sconosciuta;
- non è firmato quando dovrebbe esserlo;
- il nome o la provenienza sono sospetti;
- il motore assegna una famiglia malware specifica;
- esistono segnali comportamentali coerenti;
- altri strumenti trovano indicatori anomali.
Un singolo rilevamento su un software noto, firmato correttamente e scaricato direttamente dal produttore racconta una storia diversa.
Il contesto non sostituisce il report: serve a interpretarlo.
Zero rilevamenti non significa rischio zero
Il problema opposto è considerare 0 come sinonimo di sicurezza.
I prodotti antimalware possono produrre falsi negativi. Una minaccia molto recente, modificata appositamente o costruita per eludere determinati sistemi potrebbe non essere ancora riconosciuta.
Inoltre, non tutti i rischi informatici si riducono a una firma antivirus.
Per questo zero detection significa:
Nessuno dei motori che ha prodotto quel report lo ha classificato come malevolo in quel momento.
È una frase molto diversa da:
Questo file è sicuramente innocuo.
False positive e false negative
Un falso positivo si verifica quando qualcosa di legittimo viene classificato come malevolo.
Un falso negativo avviene invece quando qualcosa di pericoloso non viene riconosciuto.
VirusTotal nasce anche dall’idea che confrontare più fonti e condividere campioni e informazioni possa aiutare l’industria della sicurezza a ridurre entrambi i problemi.
Ma il multi-engine non li elimina completamente.
Quando ritieni che una detection sia sbagliata, VirusTotal indica di rivolgersi al vendor che l’ha generata: è quel produttore che deve correggere il proprio sistema.
Controlla sempre la data dell’ultima analisi
Un report non vive fuori dal tempo.
Le firme antivirus cambiano, i domini possono essere compromessi o ripuliti, un URL può cambiare contenuto e nuove informazioni possono diventare disponibili.
La documentazione dei report espone proprio la data e l’ora della scansione e consente, dove previsto, di richiedere una nuova analisi.
Se stai prendendo una decisione importante, un report vecchio merita quindi molta meno fiducia di una verifica aggiornata.
Community score e commenti aggiungono contesto, non certezza
VirusTotal include anche contributi della propria community.
Gli utenti possono votare e commentare file e URL, mentre la piattaforma utilizza anche la reputazione degli utenti per costruire il community score.
Queste informazioni possono essere molto utili quando un ricercatore pubblica un’analisi, collega il campione a una campagna o segnala un falso positivo.
Non vanno però interpretate come una sostituzione dell’analisi tecnica.
Un commento resta un contributo umano: va valutato in base alla sua qualità.
Privacy: cosa succede ai file che carichi su VirusTotal
La facilità con cui puoi trascinare un documento dentro VirusTotal crea un problema: la scansione standard può sembrare più privata di quanto sia realmente.
Non dovresti quindi utilizzare il servizio pubblico come se fosse un laboratorio isolato per qualunque file aziendale.
Perché non dovresti caricare alla cieca file riservati
Nel funzionamento standard, VirusTotal condivide risultati e informazioni con i partner che partecipano all’ecosistema di analisi.
Questo modello è parte del valore del servizio: campioni e segnali aiutano l’industria della sicurezza a riconoscere nuove minacce.
Diventa però un problema quando il file contiene informazioni che non dovrebbero uscire dal tuo perimetro.
Prima di caricare qualcosa, chiediti se contiene:
- dati personali;
- informazioni finanziarie;
- contratti;
- documenti interni;
- proprietà intellettuale;
- credenziali o token;
- codice sorgente privato;
- configurazioni infrastrutturali;
- documentazione riservata di clienti o dipendenti.
Se la risposta è sì, non sottoporlo automaticamente alla scansione pubblica.
Il fatto che tu voglia sapere se un documento contiene malware non elimina gli obblighi di riservatezza che hai verso quel contenuto.
Quando cercare l’hash è preferibile all’upload
Se possiedi già l’hash del file, prova prima la ricerca.
È uno dei consigli più semplici ma anche più utili dell’intero articolo.
Con un report già presente puoi ottenere informazioni sul campione senza inviare una nuova copia.
L’approccio può quindi essere:
CALCOLA HASH → CERCA REPORT → VALUTA FRESCHEZZA → SOLO SE NECESSARIO DECIDI SE INVIARE
Non sempre eviterai l’upload, ma almeno sarà una decisione consapevole.
Come funziona Private Scanning e qual è il compromesso
VirusTotal offre anche una modalità denominata Private Scanning, destinata a casi nei quali file e URL non possono essere condivisi con la normale community e con i partner.
La differenza non è semplicemente “la stessa scansione ma nascosta”.
Nella modalità privata, i contenuti rimangono confinati all’organizzazione e vengono eliminati dopo il periodo di conservazione previsto.
C’è però un trade-off importante: l’analisi privata non include i verdict dei partner antivirus e degli URL scanner.
Restano altri sistemi di caratterizzazione, analisi statica e dinamica, sandbox e contestualizzazione, ma perdi proprio quella componente multi-engine che molti utenti associano immediatamente a VirusTotal.
Perciò Public e Private Scanning non sono due pulsanti equivalenti.
Rispondono a requisiti differenti.
Quando VirusTotal è utile e quando non basta
Uno dei modi migliori per capire VirusTotal è osservare alcuni scenari reali.
Hai ricevuto un allegato email sospetto
Non aprirlo per prima cosa.
Se il file non contiene materiale riservato, puoi verificarne l’hash o analizzarlo con VirusTotal.
Se contiene informazioni confidenziali o appartiene a un’organizzazione, invece, devi seguire la procedura di sicurezza prevista dall’azienda.
Ricorda inoltre che l’allegato potrebbe essere soltanto un elemento di un attacco di phishing.
La reputazione tecnica del file non ti dice automaticamente se il mittente è autentico o se la richiesta contenuta nel messaggio è legittima.
Hai scaricato un programma da Internet
Verifica prima la fonte.
Scaricare un software dal sito ufficiale e confrontarne firma digitale e checksum è molto diverso dal recuperare lo stesso nome di programma da un portale sconosciuto.
VirusTotal può aggiungere una seconda opinione, ma non dovrebbe diventare una giustificazione per installare software proveniente da fonti inaffidabili.
Se il file è disponibile dal produttore ufficiale, la scelta migliore resta partire da lì.
Hai ricevuto un link tramite email, SMS o messaggistica
Non è necessario aprirlo per sottoporlo a VirusTotal.
Copia la destinazione e analizzala.
Poi verifica anche:
- dominio;
- identità del mittente;
- contesto;
- richiesta ricevuta;
- eventuali variazioni nel nome del brand;
- necessità reale di eseguire l’azione richiesta.
VirusTotal è uno dei segnali.
Non sostituisce il ragionamento sul tentativo di phishing.
Vuoi sapere perché un sito è segnalato
VirusTotal può offrirti un quadro della reputazione fornita dai diversi scanner e dataset.
È particolarmente utile come punto di partenza quando stai investigando un dominio in blacklist.
Ma non è lo strumento che ripulisce il sito.
Se il problema deriva da un’installazione WordPress compromessa, devi passare dall’analisi della reputazione alla diagnosi dell’infezione: individuare file modificati, account sospetti, vulnerabilità, persistenza e vettore di ingresso.
Se il sito è già compromesso, la procedura cambia completamente rispetto a una semplice verifica preventiva; nella guida dedicata a un WordPress hackerato trovi il percorso di contenimento, analisi e ripristino.
Sospetti che il computer sia già infetto
Qui il limite di VirusTotal diventa evidente.
Può aiutarti a capire la reputazione di un file specifico.
Non sta però eseguendo una scansione completa del tuo PC, non osserva tutto ciò che sta succedendo sul sistema e non rimuove eventuali persistenze.
Se sospetti una compromissione reale del dispositivo, hai bisogno di strumenti endpoint e, nei casi seri, di una procedura di incident response.
VirusTotal analizza indicatori. Non bonifica la macchina.
VirusTotal API: cosa puoi automatizzare e quali limiti ha la versione pubblica
VirusTotal non è soltanto un sito web.
La sua API permette di integrare alcune funzioni in script e workflow automatici: per esempio recuperare informazioni su un hash, inviare URL o file e leggere report.
La documentazione dell’API di VirusTotal utilizza oggi l’API v3 come riferimento per le integrazioni correnti.
Public API e API v3
Per ottenere una chiave pubblica devi registrarti nella VirusTotal Community.
Una volta ottenuta, puoi effettuare richieste HTTP e ricevere risposte strutturate in JSON.
Questo apre parecchi scenari interessanti:
- verifica automatizzata di hash;
- arricchimento di indicatori;
- controllo di URL;
- automazioni di laboratorio;
- piccoli script di sicurezza.
Ma “API gratuita” non significa “servizio gratuito da integrare in qualunque prodotto”.
Limiti della Public API e utilizzo commerciale
La Public API prevede attualmente due limiti molto chiari:
500 richieste al giorno e 4 richieste al minuto.
Soprattutto, la versione pubblica non può essere utilizzata in prodotti o servizi commerciali.
Questo significa che una piccola automazione personale o di ricerca e un servizio SaaS che interroga VirusTotal per conto dei propri clienti non appartengono allo stesso scenario.
Per esigenze professionali e commerciali occorre valutare i servizi premium e le relative condizioni.
La Public API non va inoltre utilizzata come sostituto di un prodotto antivirus.
VirusTotal vs alternative: quale strumento usare in base all’analisi
VirusTotal è spesso il primo nome che viene in mente, ma non sempre è lo strumento più adatto.
La domanda corretta non è:
Qual è l’alternativa migliore a VirusTotal?
È:
Che cosa devo capire dell’oggetto sospetto?
| Strumento | Focus principale | File | URL | Multi-engine | Analisi comportamentale | Scenario in cui ha più senso |
|---|---|---|---|---|---|---|
| VirusTotal | reputazione e threat intelligence | Sì | Sì | Sì | Sì, quando disponibile | prima verifica e correlazione di più segnali |
| MetaDefender Cloud | sicurezza e multiscanning dei file | Sì | Sì/reputazione | Sì | Sì | analisi file, multiscanning e workflow enterprise |
| Hybrid Analysis | malware analysis | Sì | In base al workflow | Non è il focus | Sì | capire il comportamento di un campione |
| urlscan.io | analisi di siti e pagine web | No come focus | Sì | No | Browser/web analysis | studiare richieste, redirect e comportamento di un URL |
| ANY.RUN | sandbox interattiva | Sì | Sì nel contesto sandbox | No | Sì, interattiva | osservare un malware mentre viene eseguito |
| Jotti | scansione multi-antivirus semplice | Sì | No come focus | Sì | No | seconda opinione rapida su un file |
MetaDefender Cloud: alternativa multi-engine orientata ai file
MetaDefender Cloud, sviluppato da OPSWAT, combina multiscanning con altre tecnologie dedicate alla sicurezza dei file, tra cui sandbox, content disarm and reconstruction e controlli per la protezione dei dati.
È una delle alternative più direttamente confrontabili con VirusTotal quando l’obiettivo principale è il multiscanning dei file.
Ha però un’impostazione più orientata alla protezione dei flussi aziendali e all’integrazione di sicurezza.
Hybrid Analysis: quando conta soprattutto il comportamento
Hybrid Analysis è più interessante quando vuoi capire che cosa fa un campione una volta eseguito.
La sandbox può mostrare processi, attività di rete, modifiche al sistema e altri comportamenti utili durante l’analisi malware.
In questo caso il confronto con VirusTotal non è “chi ha più antivirus”.
Il valore sta nella profondità dell’analisi dinamica.
urlscan.io: quando il problema è una pagina web
Se il dubbio riguarda soprattutto un URL, urlscan.io offre una prospettiva differente.
Il servizio apre la pagina in un ambiente controllato e permette di studiare elementi come richieste di rete, risorse caricate, screenshot, redirect e infrastruttura coinvolta.
È particolarmente utile per phishing e pagine sospette.
Attenzione anche qui alla privacy: urlscan.io prevede differenti livelli di visibilità per le scansioni, quindi prima di inviare URL contenenti informazioni riservate o identificative devi scegliere correttamente la modalità prevista dal servizio.
ANY.RUN: sandbox interattiva
ANY.RUN porta l’analisi dinamica ancora in un’altra direzione.
La sua caratteristica distintiva è la sandbox interattiva: puoi osservare il sistema virtuale durante l’esecuzione e interagire con esso.
Diventa utile, per esempio, quando un malware aspetta un clic, richiede l’apertura di un documento o cambia comportamento in base alle azioni dell’utente.
È quindi molto più vicino a un laboratorio di malware analysis che a un semplice VirusTotal scan.
Jotti: una seconda opinione multi-antivirus essenziale
Jotti’s malware scan offre un servizio più essenziale: invii un file e questo viene controllato con diversi programmi antivirus.
Può essere utile per ottenere rapidamente un secondo punto di vista quando il tuo dubbio principale riguarda una detection.
Anche Jotti avverte però che nessuna soluzione, nemmeno utilizzando diversi motori antivirus, garantisce protezione al 100%.
Quando usare più di uno strumento
In alcuni casi non devi scegliere un solo servizio.
Puoi partire da VirusTotal per il contesto generale e poi utilizzare:
- urlscan.io per approfondire una pagina;
- una sandbox per osservare il comportamento di un file;
- un secondo multi-scanner quando una detection è dubbia;
- strumenti specializzati per l’ambiente che stai investigando.
Se il problema riguarda nello specifico un sito WordPress, per esempio, VirusTotal non sostituisce uno scanner specializzato: WPScan serve a individuare informazioni e vulnerabilità dell’ecosistema WordPress, mentre Wordfence lavora direttamente sull’installazione con firewall, scanner e altre protezioni.
Strumenti differenti rispondono a domande differenti.
È questa la distinzione da conservare.
Domande frequenti su VirusTotal
VirusTotal è gratis?
Il servizio pubblico permette di eseguire molte verifiche gratuitamente.
Esistono però anche prodotti e funzioni premium dedicati a threat intelligence, API professionali, ricerca avanzata e scenari aziendali.
Gratuito e premium non sono quindi due edizioni identiche con limiti diversi: alcune capacità avanzate appartengono a servizi specifici.
VirusTotal è sicuro?
VirusTotal è uno strumento di sicurezza legittimo e ampiamente utilizzato, ma questo non significa che qualunque file possa essere caricato senza pensarci.
Il rischio principale per un normale utente non è che VirusTotal “infetti” il file: è inviare al servizio pubblico informazioni che avrebbero dovuto rimanere riservate.
Per questo la privacy deve essere valutata prima dell’upload.
VirusTotal può rimuovere un virus?
No.
VirusTotal può aiutarti a capire se un file mostra segnali compatibili con malware, ma non è un sistema di bonifica del dispositivo.
Non sostituisce antivirus endpoint, EDR, analisi forense o procedure di incident response.
Posso usare VirusTotal senza caricare il file?
Sì, se il file è già conosciuto dal servizio e possiedi uno dei suoi hash.
La ricerca supporta MD5, SHA-1 e SHA-256 e può recuperare il report esistente senza una nuova submission.
È spesso la prima verifica da fare quando hai un file riservato o vuoi semplicemente evitare un upload inutile.
VirusTotal può controllare un APK Android?
Sì.
Gli APK rientrano esplicitamente tra i tipi di file che VirusTotal può analizzare. La piattaforma possiede anche componenti e metadata specifici per l’analisi dei file Android.
Questo non significa però che VirusTotal sostituisca la protezione del telefono o analizzi automaticamente tutte le app installate sul dispositivo.
Che cosa significa VirusTotal online?
Le ricerche “VirusTotal online”, “VirusTotal scan” o “VirusTotal scanner” indicano normalmente lo stesso servizio web.
Non devi installare un antivirus VirusTotal per eseguire la verifica di un singolo file o URL: il controllo principale può essere effettuato direttamente dal sito.
Esiste VirusTotal in italiano?
Non esiste un prodotto separato chiamato “VirusTotal italiano”.
Il servizio utilizzato dall’Italia è lo stesso disponibile globalmente e gran parte della documentazione tecnica ufficiale è in inglese.
Per utilizzare le funzioni di base, però, sono soprattutto i concetti del report a richiedere attenzione: detection, suspicious, malicious, undetected, hash, community score e data dell’ultima analisi.
Una volta compreso cosa rappresentano, la lingua dell’interfaccia diventa un ostacolo secondario.
Conclusione
VirusTotal è uno degli strumenti più utili da avere a disposizione quando devi valutare rapidamente un file o un URL sospetto, soprattutto perché riunisce nello stesso report numerosi motori e molte altre fonti di contesto.
Il suo limite nasce paradossalmente proprio dalla semplicità dell’interfaccia.
È facile caricare qualcosa, vedere un numero e trasformarlo in un verdetto.
Non è così che va usato.
Un singolo rilevamento può essere un falso positivo. Zero rilevamenti non certificano la sicurezza. Un report vecchio può non descrivere più la situazione corrente. E un file riservato non dovrebbe finire nella scansione pubblica soltanto perché vuoi una seconda opinione.
Il flusso più sensato è quindi:
controlla la provenienza → cerca prima l’hash quando possibile → valuta se il contenuto può essere condiviso → esegui l’analisi → leggi i singoli segnali → considera freschezza e contesto → usa un secondo strumento quando il dubbio rimane.
È in questo passaggio che VirusTotal smette di essere un semplice “antivirus online” e diventa ciò che è realmente utile che sia: uno strumento per prendere una decisione di sicurezza più informata.