
Il Dark Web è una parte del Web accessibile attraverso reti progettate per rendere più difficile identificare utenti, server e percorsi delle comunicazioni. Nel caso più conosciuto, quello della rete Tor, molti di questi servizi utilizzano indirizzi che terminano in .onion e non possono essere aperti normalmente con Chrome, Edge o Safari.
Questo non significa che tutto ciò che si trova nel Dark Web sia illegale. Tecnologie come Tor e gli onion service vengono utilizzate anche per tutelare la privacy, aggirare la censura, permettere comunicazioni riservate tra giornalisti e fonti o pubblicare contenuti senza esporre facilmente la posizione del server.
Allo stesso tempo, l’anonimato e la difficoltà di attribuire identità e infrastrutture hanno reso queste reti interessanti anche per truffe, commercio di dati rubati, malware e altri servizi criminali.
Per capire davvero il Dark Web bisogna quindi evitare due semplificazioni: non è sinonimo di Deep Web e non coincide con Tor. Vediamo cosa cambia, come funziona l’accesso e quali rischi è utile conoscere prima di avventurarsi oltre il Web normalmente indicizzato.
Cos’è il Dark Web e perché non è sinonimo di Deep Web
Il Dark Web comprende servizi e contenuti Web pubblicati all’interno di darknet, cioè reti che utilizzano Internet come infrastruttura sottostante ma richiedono software, configurazioni o protocolli specifici per essere raggiunte.
Il CERT-AGID distingue Surface Web, Deep Web e Dark Web proprio sulla base delle modalità di accesso. La distinzione è più utile delle rappresentazioni a forma di iceberg che spesso circolano online, soprattutto perché non richiede di attribuire percentuali difficili da misurare in modo affidabile alle diverse parti del Web.
| Area | Cosa comprende | Indicizzata dai motori di ricerca | Browser normale sufficiente |
|---|---|---|---|
| Surface Web | pagine pubbliche normalmente raggiungibili e indicizzabili | generalmente sì | sì |
| Deep Web | contenuti non indicizzati, privati, protetti da login o generati su richiesta | generalmente no | spesso sì |
| Dark Web | servizi ospitati o raggiungibili attraverso darknet | generalmente no | normalmente no |
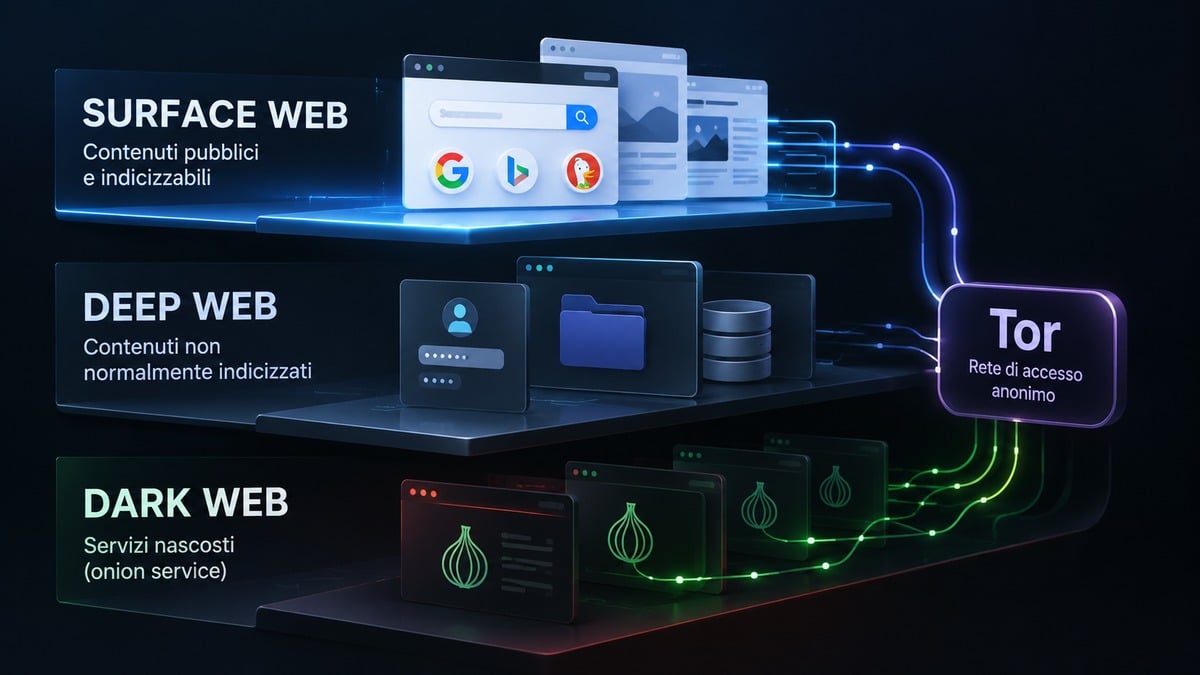
La tua webmail, l’area riservata della banca, una intranet aziendale o un database accessibile dopo autenticazione appartengono normalmente al Deep Web, non al Dark Web.
Se vuoi approfondire questa distinzione, nella guida dedicata abbiamo spiegato cos’è il Deep Web, come si accede e cosa comprende.
Surface Web, Deep Web e Dark Web: le differenze
Il Surface Web è la parte più facile da riconoscere: comprende le pagine pubbliche che Google, Bing e altri motori possono scoprire, analizzare e mostrare nei risultati di ricerca.
Il Deep Web è molto più eterogeneo. La caratteristica che accomuna i suoi contenuti non è l’illegalità né l’anonimato, ma il fatto che non siano normalmente disponibili negli indici pubblici dei motori di ricerca.
Il Dark Web aggiunge invece un ulteriore elemento: per raggiungere determinati servizi è necessario utilizzare la darknet sulla quale sono pubblicati.
La differenza è sostanziale. Non hai bisogno di Tor per entrare nella tua casella di posta privata, anche se le email dietro autenticazione fanno parte del Deep Web. Per aprire un onion service della rete Tor, invece, serve un software capace di comunicare attraverso quella rete.
Darknet, Dark Web e Tor non sono la stessa cosa
Anche questi tre termini vengono spesso utilizzati come sinonimi, ma descrivono elementi diversi.
Una darknet è la rete.
Il Dark Web è l’insieme dei servizi e dei contenuti Web che sfruttano questo tipo di infrastruttura.
Tor è una tecnologia e una rete progettata per aumentare privacy e resistenza alla sorveglianza e alla censura. Consente anche di raggiungere gli onion service, ma utilizzare Tor non significa necessariamente visitare il Dark Web.
Puoi infatti usare Tor Browser per raggiungere un normale sito .com o .it. In quel caso stai utilizzando Tor per visitare il Web pubblico.
Abbiamo analizzato separatamente come funziona Tor e quali limiti ha realmente il suo modello di anonimato, perché ridurre Tor a “browser per il Dark Web” significa perdere gran parte del suo funzionamento e delle sue finalità.
Come funziona il Dark Web: darknet, onion service e indirizzi .onion
Per capire il meccanismo è utile prendere come riferimento Tor, perché è l’ambiente che più frequentemente compare quando si parla di Dark Web.
Tor inoltra il traffico attraverso una rete distribuita di relay e utilizza più livelli di crittografia per rendere più difficile collegare direttamente l’origine di una comunicazione alla sua destinazione.
Gli onion service aggiungono un’altra caratteristica: sia il visitatore sia il servizio comunicano attraverso la rete Tor. Non è quindi necessario che il traffico del visitatore esca da Tor attraverso un normale exit relay per raggiungere il server dell’onion service.
Il Tor Project descrive gli onion service come servizi accessibili attraverso la rete Tor, progettati anche per non esporre direttamente indirizzo IP e posizione dell’infrastruttura che li ospita.
Cosa rende diverso un onion service
Un normale sito Web ha generalmente un dominio leggibile come example.com, un’infrastruttura raggiungibile attraverso Internet e un indirizzo IP che può essere individuato direttamente o attraverso i servizi che si trovano davanti al server.
Un onion service utilizza invece un indirizzo .onion e viene raggiunto attraverso Tor.
Questo produce due conseguenze importanti.
La prima è che la posizione di rete del server non deve essere esposta direttamente al visitatore.
La seconda è che il collegamento tra Tor Browser e onion service rimane all’interno del sistema Tor. Il Tor Project indica inoltre che il traffico verso gli onion service dispone di autenticazione e crittografia end-to-end proprie del protocollo.
Questo non rende automaticamente affidabile ciò che si trova dall’altra parte della connessione. La sicurezza della comunicazione e l’affidabilità del soggetto che pubblica il sito sono due problemi diversi.
Come funzionano gli indirizzi .onion
Gli indirizzi onion attuali sono deliberatamente molto diversi dai domini tradizionali.
Un indirizzo v3 utilizza 56 caratteri codificati in Base32 seguiti da .onion. I vecchi indirizzi v2, molto più corti, non sono più supportati dalla rete Tor moderna.
Non si tratta quindi di nomi scelti liberamente come avviene normalmente con un dominio .com. L’indirizzo è collegato crittograficamente al servizio.
Questo aiuta Tor Browser a verificare che la connessione stia raggiungendo l’onion service corrispondente a quell’indirizzo, ma crea anche un problema pratico: gli URL sono difficili da ricordare e un singolo carattere errato può portare a un indirizzo inesistente.
Perché un indirizzo .onion non rende affidabile un sito
Il fatto che un indirizzo sia tecnicamente valido dice qualcosa sulla connessione, non sulla reputazione dell’operatore.
Chiunque disponga delle competenze necessarie può pubblicare un onion service. Un sito può quindi essere legittimo, abbandonato, fraudolento, progettato per rubare credenziali oppure imitare un servizio conosciuto.
È lo stesso errore che si commette quando si considera sicuro un normale sito solo perché utilizza HTTPS: la cifratura protegge il trasporto dei dati, ma non certifica le intenzioni del proprietario.
Nel Dark Web il problema è amplificato dalla difficoltà di verificare nomi, domini e reputazione attraverso i normali segnali che utilizziamo sul Web pubblico.
Come accedere al Dark Web con Tor Browser
Per accedere al Dark Web basato su Tor non è necessario un “browser segreto”. Lo strumento di riferimento è Tor Browser, sviluppato appositamente per utilizzare la rete Tor e ridurre alcune forme di tracking e fingerprinting.
Il passaggio più importante è partire dalla fonte corretta. Il Tor Project raccomanda di scaricare Tor Browser dal sito ufficiale o, quando questo non è raggiungibile, dai mirror e dai sistemi di distribuzione ufficialmente indicati dal progetto.
La procedura generale è semplice:
- scarica Tor Browser dalla fonte ufficiale;
- installalo e mantienilo aggiornato;
- avvia il browser e connettiti alla rete Tor;
- recupera l’indirizzo onion da una fonte che puoi ragionevolmente verificare;
- inserisci l’indirizzo
.onionnella barra di Tor Browser.
La difficoltà reale non sta quindi nell’aprire Tor Browser. Sta nel decidere quale indirizzo visitare e se puoi fidarti della sua provenienza.
Scaricare Tor Browser dalla fonte ufficiale
Evita pacchetti ospitati su siti casuali, versioni modificate o download che promettono un “Dark Web Browser” alternativo.
Tor Browser viene sviluppato proprio per ridurre differenze tra le configurazioni degli utenti e limitare informazioni sfruttabili per il fingerprinting.
Il Tor Project sconsiglia di utilizzare Tor attraverso altri browser, perché Chrome, Firefox standard e altri software non incorporano necessariamente le stesse protezioni di Tor Browser.
Instradare semplicemente un browser comune attraverso un proxy Tor non equivale quindi a utilizzare Tor Browser.
Accedere a un onion service
Per raggiungere un onion service devi conoscerne l’indirizzo.
Non esiste un equivalente perfetto di Google capace di indicizzare in maniera completa e stabile tutti gli onion service. Alcuni possono essere scoperti attraverso motori di ricerca specializzati, directory o riferimenti pubblicati sul Web tradizionale, ma nessuna di queste fonti rende automaticamente affidabile il risultato.
Quando un’organizzazione possiede sia un sito pubblico sia un onion service, il metodo migliore è cercare l’indirizzo sul sito ufficiale dell’organizzazione stessa.
Tor supporta anche una funzione chiamata Onion-Location: un sito HTTPS può dichiarare la propria controparte onion e Tor Browser può mostrare che una versione .onion è disponibile. La documentazione Onion-Location del Tor Project spiega il meccanismo utilizzato dagli operatori dei siti.
È un approccio molto più solido rispetto a copiare un indirizzo trovato in una lista anonima pubblicata anni prima.
Cosa Tor protegge e cosa non può nascondere
Tor rende più difficile collegare il tuo indirizzo IP alla destinazione che stai visitando, ma non può impedire a un utente di identificarsi da solo.
Se apri Tor Browser e poi effettui il login con nome, cognome ed email in un account personale, il sito può naturalmente sapere quale account stai utilizzando.
Lo stesso vale se inserisci informazioni identificative in un modulo, scarichi un file e lo apri con un’applicazione che comunica direttamente con Internet oppure utilizzi software esterno non configurato per passare attraverso Tor.
Il Tor Project spiega esplicitamente che Tor Browser non garantisce anonimato perfetto e sconsiglia, tra le altre cose, torrent attraverso Tor, plugin aggiuntivi e l’apertura online con applicazioni esterne di documenti potenzialmente capaci di effettuare connessioni fuori dal circuito.
È quindi più corretto parlare di modello di privacy e anonimato con limiti precisi, non di invisibilità.
VPN e Tor: perché usarli insieme non è una regola universale
Molte guide consigliano di attivare sempre una VPN prima di Tor. È una semplificazione.
Una VPN e Tor modificano il percorso del traffico in modi diversi e spostano la fiducia verso soggetti differenti. Combinarli non significa automaticamente sommare due livelli di anonimato.
Per un utente normale che vuole utilizzare Tor Browser, aggiungere componenti senza sapere perché servano può aumentare la complessità senza risolvere un problema concreto.
Prima di chiederti “quanti strumenti devo mettere uno sopra l’altro?”, conviene chiederti da chi vuoi proteggere quale informazione.
Siti del Dark Web e link .onion: come orientarsi senza fidarsi di directory casuali
Una delle ricerche più comuni riguarda i siti del Dark Web e le liste di link .onion.
È anche uno dei punti in cui una guida può invecchiare più rapidamente.
Gli onion service possono cambiare indirizzo, andare offline temporaneamente, essere abbandonati o scomparire definitivamente. Un indirizzo onion errato anche per un solo carattere può non funzionare e un servizio può essere disattivato dal suo operatore senza preavviso.
Per questo motivo una lunga directory copiata da altri siti non è necessariamente un servizio utile al lettore.
Motori di ricerca per onion service: cosa possono e non possono trovare
Esistono strumenti che provano a indicizzare contenuti raggiungibili attraverso Tor, ma il modello del Dark Web rende difficile ottenere la stessa copertura e stabilità di un normale motore di ricerca.
Un onion service può:
- non essere collegato da altri siti;
- cambiare o essere disattivato;
- richiedere autenticazione;
- impedire volontariamente l’indicizzazione;
- essere conosciuto soltanto da una comunità ristretta.
Anche quando un risultato viene indicizzato, resta il problema della fiducia.
Un motore di ricerca può aiutarti a trovare un indirizzo. Non può garantire che l’operatore sia chi sostiene di essere o che il servizio non sia stato creato per ingannare i visitatori.
Onion-Location e indirizzi pubblicati dalle fonti ufficiali
Per servizi appartenenti a organizzazioni riconoscibili, il percorso preferibile è il contrario rispetto a quello suggerito da molte directory:
parti dal sito ufficiale pubblico e verifica se l’organizzazione dichiara una propria versione onion.
Un link pubblicato direttamente su un dominio HTTPS controllato dall’organizzazione crea una catena di verifica molto più comprensibile rispetto a un URL ricevuto in una chat o copiato da una lista anonima.
Onion-Location nasce esattamente per facilitare questo collegamento tra sito pubblico e servizio onion.
Perché le liste di link Dark Web invecchiano rapidamente
Gli indirizzi onion v3 non sono facili da memorizzare e sono progettati intorno a proprietà crittografiche, non alla leggibilità.
Di conseguenza, directory, forum e articoli che raccolgono decine di link possono contenere nel tempo:
- servizi ormai offline;
- indirizzi copiati in modo errato;
- cloni;
- pagine che hanno cambiato proprietario o finalità;
- link la cui provenienza non è più verificabile.
Per questo in questa guida non trovi una raccolta indiscriminata di onion URL. Sapere come verificare la provenienza di un indirizzo è più utile di avere una lista che potrebbe essere già obsoleta.
Dark Web: cosa si trova davvero
Chiedersi cosa si trova nel Dark Web ha una risposta meno cinematografica di quella suggerita da molti titoli sensazionalistici.
Esistono servizi costruiti per proteggere identità e infrastrutture, community orientate alla privacy, sistemi utilizzati per comunicazioni sensibili e, contemporaneamente, attività criminali che sfruttano le stesse caratteristiche tecniche.
La tecnologia non determina da sola l’uso.
Privacy, giornalismo, whistleblowing e contrasto alla censura
Gli onion service possono avere una funzione legittima molto concreta quando rivelare la posizione di un server o l’identità di chi comunica costituisce un rischio.
Il Tor Project cita, tra gli esempi di utilizzo degli onion service, comunicazioni più riservate, file sharing e strumenti utilizzati per facilitare l’interazione fra giornalisti e fonti.
In contesti dove determinati siti sono bloccati o la navigazione è sottoposta a sorveglianza, Tor può inoltre offrire strumenti per aggirare blocchi e censura.
Questo è uno dei motivi per cui definire l’intera rete come “Internet dei criminali” è tecnicamente scorretto.
Forum, community e servizi orientati all’anonimato
Un’altra parte dell’ecosistema è composta da forum, community e servizi nati intorno a privacy, anonimato o interessi specifici.
La qualità è estremamente variabile.
L’assenza di un’identità facilmente verificabile può favorire libertà di espressione in alcuni contesti, ma riduce anche molti dei segnali che normalmente utilizziamo per valutare reputazione e responsabilità di chi pubblica.
Il risultato è che una discussione può essere autentica, manipolata, completamente inventata oppure progettata per attirare visitatori verso una truffa.
Dati rubati, frodi, malware e mercati illegali
Il Dark Web viene utilizzato anche per la circolazione e commercializzazione di informazioni ottenute illegalmente.
Possono comparire credenziali sottratte attraverso infostealer, phishing o precedenti violazioni di dati, informazioni personali, servizi fraudolenti e materiale collegato ad attività criminali.
Questo non significa che una password apparsa nel Dark Web sia stata necessariamente “rubata dal Dark Web”. Più spesso il Dark Web costituisce uno dei possibili canali nei quali dati compromessi altrove vengono successivamente pubblicati, scambiati o venduti.
Lo stesso vale per il malware: il Dark Web può essere un ambiente di distribuzione, commercio o coordinamento, ma l’infezione iniziale può essere avvenuta attraverso email, siti compromessi, software pirata, pubblicità malevole o numerosi altri vettori.
Entrare nel Dark Web è illegale in Italia?
Accedere al Dark Web non è, di per sé, automaticamente illegale in Italia.
Il punto decisivo è ciò che fai, il contenuto al quale accedi e le eventuali condotte successive.
Una verifica pubblicata da ANSA sul tema della legalità del Dark Web distingue l’accesso alla tecnologia dalle attività criminali che possono essere svolte utilizzandola.
Tor stesso è software legittimo ed è utilizzato anche per privacy, ricerca, giornalismo e superamento della censura.
Questo però non crea una zona franca.
Comprare beni illegali, sottrarre o utilizzare credenziali altrui, accedere abusivamente a sistemi informatici, distribuire materiale illecito o partecipare ad altre condotte vietate resta illecito indipendentemente dalla rete utilizzata.
Anche il semplice accesso a determinate categorie di materiale può avere conseguenze giuridiche specifiche.
La regola pratica è quindi molto meno spettacolare di quella che spesso si legge online: Tor non rende legale ciò che sarebbe illegale sul Web normale e l’anonimato tecnico non cancella le responsabilità giuridiche.
Dark Web: quali sono i rischi reali
I pericoli del Dark Web non derivano da una proprietà magica della rete. Nascono soprattutto da un ambiente nel quale è più difficile verificare identità, reputazione, provenienza dei file e affidabilità degli indirizzi.
Il rischio aumenta quando curiosità e senso di anonimato spingono ad abbassare precauzioni che sul Web tradizionale sembrerebbero ovvie.
Malware e file scaricati
Un file trovato su un onion service non diventa affidabile solo perché viene scaricato attraverso Tor.
Documenti, archivi, programmi e altri contenuti possono contenere codice dannoso oppure effettuare connessioni esterne quando vengono aperti con un’altra applicazione.
Tor Project mette in guardia in particolare dall’apertura online di determinati documenti scaricati attraverso Tor con software esterno, perché le risorse incorporate potrebbero essere recuperate attraverso la connessione normale e rivelare informazioni di rete.
Se devi valutare un file o un URL sospetto, abbiamo spiegato separatamente come utilizzare VirusTotal e come interpretarne i risultati senza confondere una scansione con una garanzia di sicurezza.
Phishing, cloni e falsi onion service
Gli URL onion sono lunghi e difficili da riconoscere a colpo d’occhio. È quindi poco realistico pensare di accorgersi sempre di un falso indirizzo semplicemente leggendolo.
Un clone può riprodurre aspetto e contenuti di un servizio legittimo con l’obiettivo di raccogliere password, dati o pagamenti.
La logica è molto simile a quella del phishing tradizionale, ma con meno punti di riferimento per verificare rapidamente dominio, proprietario e reputazione.
La difesa migliore non è “guardare se il sito sembra professionale”: è verificare l’indirizzo attraverso una fonte indipendente e attendibile.
Truffe e assenza di una controparte affidabile
Un altro rischio evidente riguarda le transazioni con soggetti anonimi.
Recensioni, sistemi di reputazione e forum interni possono essere manipolati. Se un servizio scompare, cambia indirizzo o trattiene un pagamento, potresti non avere un’identità verificabile, un’assistenza reale o strumenti di contestazione comparabili a quelli offerti dalle piattaforme tradizionali.
L’anonimato che protegge un whistleblower può allo stesso tempo proteggere un truffatore. È un trade-off della tecnologia, non una contraddizione.
Perdita dell’anonimato attraverso account e dati personali
Il rischio più sottovalutato è comportamentale.
Puoi utilizzare una rete progettata per nascondere il tuo IP e poi identificarti in pochi secondi effettuando il login con un account personale, usando lo stesso nickname di altri profili pubblici o fornendo un’email riconducibile alla tua identità.
L’anonimato è quindi una proprietà dell’intero comportamento, non un pulsante attivato dal browser.
Tor può ridurre alcuni segnali tecnici. Non può impedire che tu fornisca volontariamente quelli che mancano.
Contenuti illegali o disturbanti
Nel Dark Web possono esistere contenuti che non vorresti incontrare e che possono essere illegali.
La convinzione che “basta non scaricare nulla” sia sufficiente non è una buona politica di sicurezza né una regola giuridica universale.
Se il tuo obiettivo è semplicemente capire come funziona questa tecnologia, non è necessario esplorare servizi sconosciuti. Puoi studiare Tor, onion service e relativi modelli di privacy attraverso documentazione e servizi ufficiali senza trasformare la curiosità in un rischio inutile.
Cosa fare se email o password compaiono in una fuga di dati
Scoprire che il proprio indirizzo email o una password sono comparsi in un database compromesso richiede una risposta concreta, non panico.
La prima distinzione da fare è questa: una credenziale trovata in una raccolta di dati rubati non dimostra che qualcuno abbia violato direttamente il tuo dispositivo attraverso il Dark Web.
Il dato potrebbe provenire da una violazione di un servizio utilizzato anni prima, da phishing, da malware presente su un altro dispositivo o da una lunga catena di riutilizzo e redistribuzione.
Il problema da risolvere è la validità della credenziale compromessa.
Dark Web monitoring e data breach non sono la stessa cosa
I servizi di monitoraggio cercano copie di email, password o altre informazioni all’interno di dataset e fonti alle quali riescono ad accedere.
Possono essere utili come sistema di allarme, ma hanno un limite importante: non possono dimostrare che un’informazione non circoli da nessun’altra parte solo perché non l’hanno trovata.
Allo stesso modo, la comparsa di un’email non significa necessariamente che la password corrente dell’account sia esposta.
Bisogna capire quale dato è coinvolto, da quale violazione proviene e se è ancora utilizzabile.
Cambiare le credenziali compromesse e quelle riutilizzate
Se una password ancora in uso è stata compromessa, cambiala.
Se la stessa password è utilizzata su più account, il problema non riguarda soltanto il servizio originariamente violato: un attaccante può provare la stessa combinazione email-password su altri siti.
È uno dei motivi per cui ha senso utilizzare password diverse e conservarle con un password manager, invece di costruire piccole varianti della stessa password per ogni servizio.
La priorità va agli account che possono consentire di recuperare gli altri: email principale, account Apple o Google, servizi finanziari e strumenti di lavoro.
Attivare 2FA o passkey sugli account importanti
Una password unica riduce i danni di una violazione, ma non rende impossibile il furto di credenziali.
Quando il servizio lo consente, aggiungi un secondo livello di protezione.
L’autenticazione a due fattori richiede un elemento ulteriore oltre alla password, mentre le passkey possono eliminare del tutto la password per i servizi che le supportano e offrono una resistenza molto maggiore al phishing rispetto alle credenziali tradizionali.
Non tutte le forme di 2FA hanno lo stesso livello di robustezza, ma lasciare un account importante protetto soltanto da una password già esposta è la situazione da correggere per prima.
Controllare account, sessioni e attività sospette
Dopo una compromissione non limitarti al cambio password.
Verifica anche:
- dispositivi e sessioni attive;
- accessi recenti;
- indirizzi email o numeri di recupero modificati;
- regole di inoltro sospette nella posta elettronica;
- applicazioni collegate all’account;
- transazioni o attività che non riconosci.
Se qualcuno ha già ottenuto accesso, cambiare la password senza rimuovere sessioni o meccanismi di persistenza può non essere sufficiente.
Domande frequenti sul Dark Web
Si può entrare nel Dark Web con Chrome?
Gli onion service della rete Tor richiedono una connessione alla rete Tor. Tecnicamente esistono modi per configurare software differenti, ma Tor Project raccomanda Tor Browser per la navigazione Web attraverso Tor perché integra protezioni specifiche contro tracking, fingerprinting e possibili perdite di informazioni.
Utilizzare Chrome attraverso un proxy non offre automaticamente lo stesso modello di protezione.
Tor e Dark Web sono la stessa cosa?
No.
Tor è una rete e un insieme di tecnologie orientate a privacy e resistenza alla sorveglianza. Il Dark Web comprende servizi Web accessibili attraverso darknet.
Puoi usare Tor Browser per visitare normali siti del Surface Web senza entrare in un onion service.
Deep Web e Dark Web sono la stessa cosa?
No.
Il Deep Web comprende in generale contenuti che non vengono indicizzati normalmente dai motori di ricerca: account personali, database, intranet e aree protette.
Il Dark Web è una parte molto più specifica dell’ecosistema e richiede reti o strumenti dedicati per raggiungere i relativi servizi.
Si può essere tracciati usando Tor?
Tor rende più difficile associare origine e destinazione di una connessione, ma non garantisce anonimato assoluto.
Account personali, informazioni inserite volontariamente, configurazioni scorrette, software esterno, vulnerabilità e comportamenti riconoscibili possono ridurre o annullare le protezioni offerte dalla rete.
Il Dark Web è tutto illegale?
No.
Esistono utilizzi legittimi legati a privacy, giornalismo, comunicazioni sensibili e superamento della censura.
Allo stesso tempo, le caratteristiche che rendono queste reti utili in contesti legittimi possono essere sfruttate anche per frodi, distribuzione di dati rubati e altre attività criminali.
La tecnologia e l’uso che se ne fa sono due questioni separate.
Conclusione
Il Dark Web è molto meno misterioso quando si separano correttamente rete, contenuti e comportamento dell’utente.
Il Deep Web non è il Dark Web, Tor non è un sinonimo di attività illegale e un indirizzo .onion non è una certificazione di affidabilità. Tor Browser può ridurre diversi segnali utilizzati per identificare e tracciare una connessione, ma non può impedire a una persona di rivelare la propria identità né trasformare un servizio sconosciuto in un ambiente sicuro.
Se vuoi capire il funzionamento della tecnologia, la strada più sensata è partire dalla documentazione ufficiale, utilizzare Tor Browser proveniente dalla fonte originale e verificare gli onion service attraverso siti e organizzazioni che puoi identificare sul Web pubblico.
Se invece il problema è che una tua password o un’email sono finite in una violazione, esplorare il Dark Web non è la soluzione: cambia le credenziali compromesse, elimina il riuso delle password, attiva un secondo fattore o una passkey e controlla gli accessi agli account interessati.
È questa distinzione tra curiosità, privacy e rischio concreto che permette di affrontare il Dark Web senza mitizzarlo e senza sottovalutarlo.