
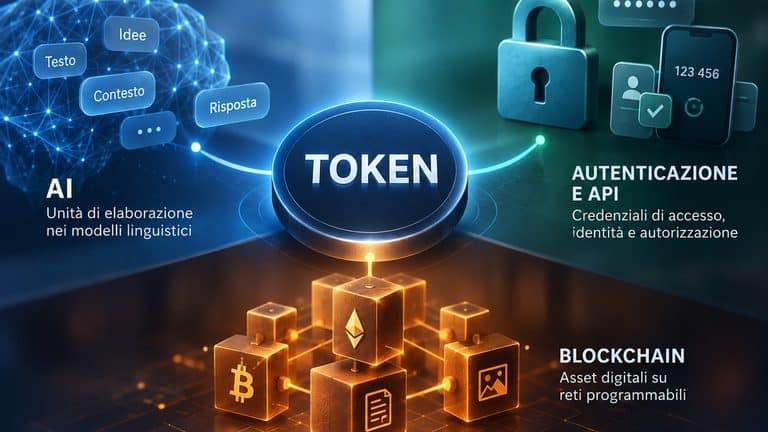
Un token è un elemento che assume un significato preciso all’interno di un sistema. Può rappresentare un’unità di testo elaborata da un modello di intelligenza artificiale, una credenziale usata per autorizzare l’accesso a una risorsa, un codice legato all’autenticazione oppure un asset digitale registrato su blockchain.
Per questo la domanda “cos’è un token?” non ha una sola risposta. Il significato cambia in base al contesto, e confondere questi usi porta facilmente a errori: un access token OAuth non è un codice OTP, così come un token elaborato da un modello AI non ha la stessa funzione di un asset ERC-20.
| Dove incontri il termine | Che cosa indica | Esempio |
|---|---|---|
| AI e Large Language Model | Unità elaborata dal modello | input e output |
| Programmazione | Unità lessicale riconosciuta da un parser | identificatore, operatore |
| Autenticazione | Elemento usato in un processo di verifica | OTP, autenticatore hardware |
| OAuth e API | Credenziale di autorizzazione | access token |
| OpenID Connect | Oggetto che descrive l’autenticazione | ID Token |
| Applicazioni web | Valore usato per sessioni o controlli di sicurezza | session ID, CSRF token |
| Blockchain | Asset digitale definito su una rete programmabile | ERC-20 |
| Banking | Termine spesso associato a strumenti di autenticazione | mobile token |
La regola più utile è semplice: prima di chiederti che cos’è, identifica il sistema in cui viene usato.
Cosa significa token: una parola, significati diversi
La parola inglese token può essere tradotta, a seconda del contesto, con concetti come unità, segno, elemento, credenziale o rappresentazione.
In informatica viene usata da tempo proprio perché è abbastanza generale da descrivere un elemento che acquista una funzione all’interno di regole definite.
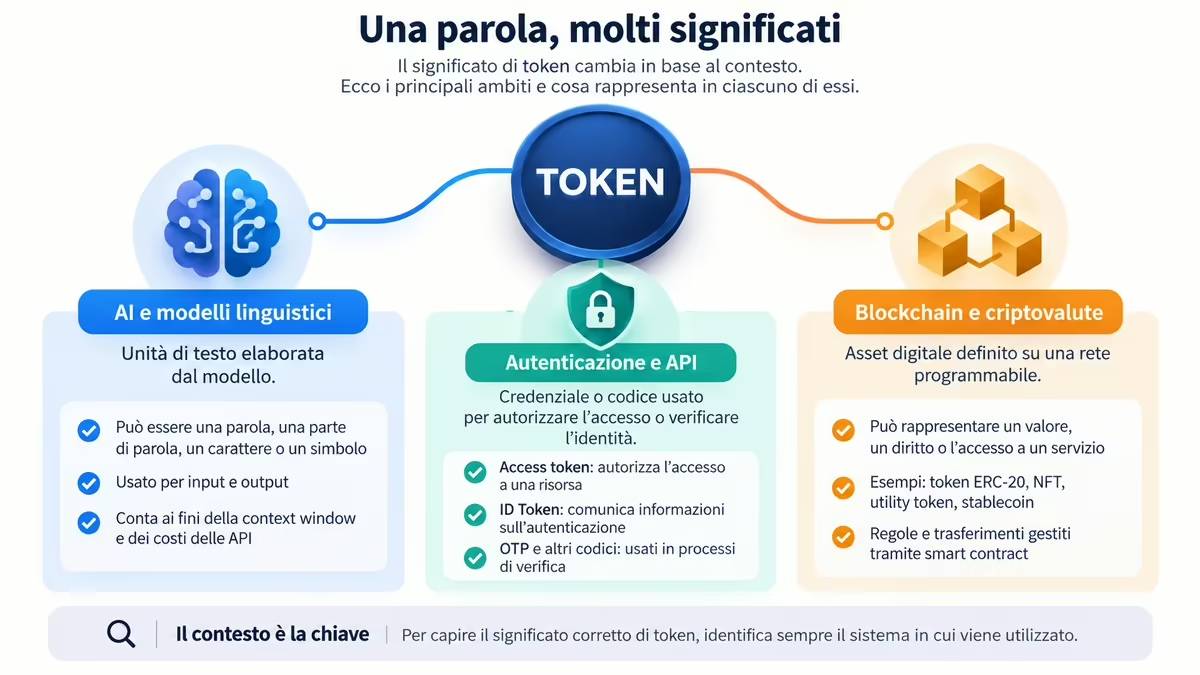
Il modo più efficace per capirne il significato è quindi rispondere a quattro domande:
- che cosa rappresenta;
- chi lo genera;
- chi lo deve leggere;
- quale operazione permette di compiere.
Un codice temporaneo mostrato da un’app di autenticazione, una credenziale emessa da un authorization server, una porzione di testo elaborata da un modello linguistico e un asset creato tramite smart contract possono condividere lo stesso nome, ma non la stessa funzione.
Perché il termine non identifica una sola tecnologia
Molte definizioni diventano imprecise perché prendono un singolo settore e lo trasformano nella spiegazione universale.
Dire che è “un dispositivo che genera password” descrive solo alcuni scenari storici o specifici di autenticazione. Dire che è “una criptovaluta” restringe il concetto alla blockchain. Dire che è “una parte di parola” funziona nel contesto dei modelli linguistici, ma non spiega una credenziale OAuth.
Una definizione più robusta è questa:
un token è un elemento riconosciuto da un sistema e utilizzato, secondo le regole di quel sistema, per rappresentare informazione, identità, autorizzazione, valore o altre proprietà.
Da qui in poi conta il contesto.
Il significato in programmazione e nei compilatori
Esiste anche un uso classico del termine nella programmazione.
Durante l’analisi di un linguaggio, una fase di lexical analysis può suddividere il codice sorgente in unità riconoscibili dal parser.
Una riga come:
totale = prezzo + iva
può essere interpretata come una sequenza di identificatori e operatori.
Il principio ricorda, a livello molto generale, quello della tokenizzazione nei modelli linguistici: una sequenza viene trasformata in elementi elaborabili. Obiettivi, regole e rappresentazione interna, però, sono diversi.
Come funzionano i token nell’intelligenza artificiale
Nei Large Language Model il termine indica le unità in cui viene trasformato il contenuto prima e durante l’elaborazione.
Un modello linguistico non lavora necessariamente sulle parole esattamente come le vediamo. Il testo viene prima suddiviso secondo le regole del tokenizer utilizzato dal modello.
Se vuoi approfondire il meccanismo completo, la guida ai Large Language Model spiega come tokenizzazione, embedding, attenzione e context window si inseriscono nella generazione della risposta.
La documentazione OpenAI sui token chiarisce che una singola unità può corrispondere a un carattere, una parte di parola, una parola intera o un segno di punteggiatura. Il conteggio dipende inoltre dalla codifica e dalla lingua.
Di conseguenza:
numero di parole ≠ numero di token
Tokenizzazione: dal testo alle unità elaborate dal modello
Immagina di inviare questa frase:
Il mio ecommerce vende prodotti artigianali.
Non bisogna presumere che venga trasformata in sei unità semplicemente perché contiene sei parole visibili.
Il tokenizer può spezzare alcuni termini, mantenerne altri interi e trattare in modo specifico spazi o punteggiatura.
In forma semplificata:
testo → tokenizzazione → rappresentazioni numeriche → elaborazione del modello → output
La tokenizzazione non determina da sola il significato completo del testo. Prepara le unità su cui il modello lavora; saranno poi le rappresentazioni numeriche e l’elaborazione contestuale a costruire relazioni più ricche tra gli elementi della sequenza.
Input, output, cache e ragionamento
Nelle API AI puoi incontrare più categorie.
I token di input appartengono al contenuto fornito al modello. Quelli di output vengono prodotti durante la generazione.
Alcune piattaforme distinguono inoltre input riutilizzati tramite caching e, per determinati modelli, unità impiegate internamente nel processo di ragionamento.
Queste categorie non vanno trasformate in una tassonomia universale per ogni provider. Sono anche concetti di implementazione e contabilizzazione che possono cambiare tra piattaforme, modelli ed endpoint.
Context window, conteggio e costi sono concetti diversi
Tre idee vengono spesso sovrapposte.
Il conteggio indica quante unità vengono elaborate o generate secondo il tokenizer e il sistema utilizzato.
La context window stabilisce quanta informazione il modello può considerare nella singola elaborazione.
Il costo, quando un’API viene tariffata in base all’utilizzo, dipende invece dal modello e dalle condizioni del provider e può distinguere input, output, cache o altre categorie.
Una finestra di contesto ampia non equivale neppure a memoria permanente. Contesto della richiesta, memoria applicativa e addestramento sono livelli differenti.
Autenticazione, sicurezza e accesso: qui il significato cambia
Nel mondo della sicurezza la stessa parola viene applicata a oggetti molto diversi.
Storicamente si parlava spesso di security token per dispositivi fisici coinvolti nell’autenticazione. La terminologia moderna è più precisa.
Le Digital Identity Guidelines del NIST parlano di authenticator e ricordano che nelle versioni precedenti dello standard questi strumenti venivano chiamati anche token.
Questa distinzione aiuta subito a separare concetti che nella comunicazione commerciale vengono spesso mescolati.
Security token, OTP e token bancario
Quando una banca parla di “token” potrebbe riferirsi a un dispositivo fisico, a una funzione dell’app mobile oppure, più genericamente, a uno strumento usato durante l’autenticazione o l’autorizzazione di un’operazione.
Non conviene dedurne il funzionamento dal nome commerciale.
Un hardware authenticator che produce codici numerici e un’app bancaria che richiede una conferma biometrica possono appartenere a flussi molto diversi.
Anche OTP e 2FA non sono sinonimi. Un OTP è un codice utilizzabile una sola volta; la two-factor authentication richiede invece due fattori di categorie differenti. Nella guida sull’autenticazione a due fattori trovi la distinzione tra fattore di conoscenza, possesso e inerenza e i principali metodi oggi utilizzati.
Il punto pratico è questo: sapere che un sistema “usa un token” non basta per valutarne la sicurezza. Bisogna capire quale autenticatore viene impiegato, quali fattori verifica e contro quali attacchi è progettato.
Access token e ID Token: autorizzazione e identità non sono la stessa cosa
Con OAuth e OpenID Connect la terminologia diventa molto più precisa.
La specifica OAuth 2.0 definisce l’access token come una credenziale utilizzata per accedere a risorse protette. Può essere associata a caratteristiche come scope e durata.
In forma semplificata:
utente autorizza → authorization server rilascia la credenziale → client accede alla risorsa
OpenID Connect aggiunge invece un livello di identità sopra OAuth. La specifica OpenID Connect Core definisce l’ID Token come un JWT contenente claim sull’evento di autenticazione e altre informazioni previste dal protocollo.
La differenza è sostanziale:
| Oggetto | Funzione prevalente |
|---|---|
| Access token | autorizzare l’accesso a una risorsa |
| ID Token | comunicare informazioni sull’autenticazione |
| OTP | dimostrare il controllo di un autenticatore in un determinato flusso |
| Cookie di sessione | mantenere lo stato della sessione nell’applicazione |
L’articolo sul Single Sign-On approfondisce proprio il rapporto tra SSO, OAuth, OpenID Connect, SAML, ID Token e credenziali di accesso.
Usare un oggetto destinato all’autorizzazione come se fosse automaticamente una prova d’identità può produrre errori architetturali e di sicurezza.
API token, API key e JWT: differenze da non perdere
Nelle API il lessico varia da servizio a servizio.
Un provider può chiamare “API token” una credenziale proprietaria. Un altro usa una API key. Un sistema basato su OAuth utilizzerà invece credenziali emesse attraverso il relativo protocollo.
Se vuoi vedere come questi meccanismi si inseriscono nelle richieste HTTP, la guida alle API copre autenticazione, API key, Bearer authentication, scope, scadenza e rinnovo delle credenziali.
Poi c’è JWT.
La RFC 7519 definisce JSON Web Token come un formato compatto e URL-safe per rappresentare un insieme di claim.
La distinzione decisiva è:
JWT è un formato, non un sinonimo universale di access token.
Un ID Token OpenID Connect è un JWT. Anche una credenziale di accesso può essere rappresentata in questo formato in determinati sistemi. Ma non ogni JWT serve ad autorizzare una API e non ogni credenziale OAuth deve essere un JWT.
La forma della stringa, da sola, non ne determina la funzione.
Cosa sono i token nella blockchain
Nel settore blockchain il termine indica normalmente asset digitali definiti sopra un’infrastruttura programmabile, spesso tramite smart contract.
Per capire la base tecnica conviene partire da come funziona una blockchain: rete, consenso, transazioni e smart contract costituiscono l’infrastruttura su cui possono nascere asset con regole proprie.
Ethereum è uno degli esempi più noti. Lo standard ERC-20 specifica un’interfaccia comune per asset fungibili implementati tramite smart contract, includendo operazioni come trasferimento e autorizzazione alla spesa.
Questo facilita l’interoperabilità tra contratti, wallet e applicazioni compatibili.
Non dice però nulla sulla qualità economica del progetto.
Conformità a uno standard tecnico non significa affidabilità, sicurezza o convenienza dell’investimento.
Coin e token: qual è la differenza
Una distinzione operativa molto usata separa le coin native dagli asset costruiti sopra una rete esistente.
BTC è l’asset nativo di Bitcoin. ETH è quello di Ethereum.
Un ERC-20, invece, viene definito tramite uno smart contract che usa Ethereum come infrastruttura. La guida a Ethereum approfondisce la differenza tra ETH, smart contract, standard e asset creati sulla rete.
La distinzione aiuta a capire anche le commissioni: se trasferisci un asset ERC-20 su Ethereum, l’operazione utilizza comunque la rete Ethereum e normalmente richiede gas pagato in ETH.
È però meglio considerare “coin vs token” una regola pratica utile, non una legge terminologica senza eccezioni. Nel mercato crypto il lessico non è sempre perfettamente uniforme.
Per un quadro più ampio su asset nativi, blockchain, wallet, stablecoin e rischi, puoi partire dalla guida alle criptovalute.
Fungibili e NFT
La fungibilità indica se due unità dello stesso asset possono essere considerate equivalenti.
Quando scambi un’unità fungibile con un’altra dello stesso tipo, l’identità della singola unità normalmente non è ciò che conta.
Un NFT segue un principio diverso: le singole unità possono avere identità e proprietà specifiche.
Questo non significa che un NFT garantisca automaticamente la proprietà giuridica dell’oggetto a cui viene associato.
La rete può registrare indirizzi, trasferimenti e dati previsti dal contratto. Non può certificare da sola che un bene fisico esista, che un file sia autentico o che chi emette l’asset possieda realmente un determinato diritto.
Dato on-chain e realtà off-chain vanno tenuti separati.
Utility token, stablecoin e classificazioni MiCA
Anche all’interno del settore crypto esistono categorie molto differenti.
Il Regolamento MiCA definisce le cripto-attività e distingue, tra le altre, categorie come asset-referenced token, e-money token e utility token.
Un utility token è destinato a fornire accesso a un bene o servizio offerto dall’emittente.
Gli e-money token mirano invece a mantenere un valore stabile facendo riferimento al valore di una singola valuta ufficiale; gli asset-referenced token utilizzano riferimenti differenti o combinazioni di valori e diritti.
Per approfondire i meccanismi di stabilizzazione, i rischi e il quadro europeo, la guida alle stablecoin mantiene separato questo sub-intent dal significato generale trattato qui.
Questa distinzione evita di sovrapporre etichette commerciali e categorie normative che non coincidono necessariamente.
Il concetto diventa più semplice quando viene confrontato con gli oggetti che gli vengono più spesso affiancati.
| Termine | Funzione principale | Cosa non bisogna presumere |
|---|---|---|
| Token | Termine generale il cui significato dipende dal sistema | che esista una sola definizione tecnica |
| Password | Segreto conosciuto dall’utente | che equivalga a una credenziale temporanea |
| OTP | Codice utilizzabile una sola volta | che costituisca sempre vera 2FA |
| Cookie | Meccanismo HTTP per memorizzare e inviare dati associati a un sito | che ogni cookie autentichi l’utente |
| API key | Credenziale riconosciuta da una API | che implementi automaticamente OAuth |
| Access token | Credenziale di autorizzazione | che dimostri automaticamente l’identità |
| ID Token | Informazioni verificabili sull’autenticazione in OpenID Connect | che vada usato al posto di una credenziale API |
| JWT | Formato compatto per rappresentare claim | che sia sempre un access token |
| Coin | Asset nativo di una rete, nella distinzione operativa comune | che coin e token siano sinonimi |
| NFT | Asset non fungibile | che garantisca automaticamente proprietà o autenticità off-chain |
La regola che emerge è sempre la stessa: la funzione conta più del nome.
Due stringhe possono sembrare simili e servire a scopi completamente diversi. Al contrario, sistemi che svolgono una funzione paragonabile possono usare strutture tecniche differenti.
A cosa serve un token nella pratica
Gli usi concreti chiariscono meglio delle definizioni astratte perché la stessa parola compare in settori così diversi.
In un modello AI, l’unità tokenizzata rende il contenuto trasformabile in una sequenza che può essere elaborata matematicamente.
In OAuth, una credenziale consente a un client autorizzato di accedere a una risorsa senza dover trasferire continuamente le credenziali primarie dell’utente. Permessi e durata possono essere limitati in base all’architettura.
Nell’autenticazione, un dispositivo o un’app può generare un OTP che contribuisce a dimostrare il controllo dell’autenticatore.
In un’applicazione web, un valore casuale può essere usato per collegare una sessione, proteggere determinate richieste o mantenere uno stato già stabilito.
Su blockchain, un asset può incorporare regole di trasferimento e comportamento definite tramite smart contract.
Il filo comune non è sicurezza, denaro o intelligenza artificiale. È più astratto: un sistema attribuisce a un elemento un significato preciso e stabilisce cosa può essere fatto con esso.
Come capire quale tipo hai davanti
Quando incontri la parola in una documentazione, in un’app o in un messaggio di errore, puoi identificarne il significato con una sequenza semplice.
- Guarda il contesto. Un LLM, un login, una API e una blockchain rimandano a famiglie tecniche differenti.
- Chiediti chi lo genera. Un tokenizer, un authorization server, un’app di autenticazione e uno smart contract producono oggetti con funzioni diverse.
- Controlla chi lo deve leggere. Modello AI, resource server, client OpenID Connect e smart contract si aspettano strutture differenti.
- Capisci cosa autorizza o rappresenta. Accesso, identità, sessione, unità linguistica e asset digitale sono concetti distinti.
- Verifica durata e riutilizzabilità. Un OTP può essere monouso, una credenziale OAuth avere una scadenza, un asset on-chain continuare a esistere secondo le regole della rete e del contratto.
- Non dedurre la funzione dal formato. Riconoscere un JWT non significa sapere automaticamente come debba essere usato.
Se una documentazione usa il termine in modo generico senza specificare tipo, emittente, destinatario, durata e funzione, serve un livello di dettaglio in più prima di configurare o utilizzare il sistema.
Domande frequenti
Un token è una password?
No.
Una password è normalmente un segreto conosciuto dall’utente e usato come credenziale di autenticazione.
Il termine trattato in questa guida può invece indicare una credenziale di autorizzazione, un codice monouso, un elemento di sessione, un’unità elaborata dall’AI o un asset digitale.
In alcuni flussi più oggetti partecipano allo stesso processo, ma svolgono funzioni differenti.
Un token AI equivale a una parola?
Non necessariamente.
Può rappresentare una parola intera, una sua parte, un carattere o un segno di punteggiatura, a seconda del tokenizer e della codifica utilizzata.
Per questo il conteggio delle parole non coincide automaticamente con quello delle unità elaborate dal modello.
Un JWT è sempre un access token?
No.
JWT è un formato per rappresentare claim.
OpenID Connect lo utilizza per gli ID Token, mentre altre architetture possono impiegarlo per credenziali di accesso o per scopi differenti. La funzione deve essere determinata dal protocollo e dal contesto, non soltanto dalla struttura della stringa.
Token e criptovaluta sono sinonimi?
No.
Nel settore blockchain esistono asset nativi delle reti e asset definiti attraverso protocolli o smart contract.
Per esempio, Bitcoin usa BTC come asset nativo della propria rete: non è un ERC-20 emesso sopra Ethereum.
Un token bancario è sempre un dispositivo fisico?
No.
La stessa etichetta viene utilizzata anche per applicazioni e sistemi digitali. Il significato dipende dalla banca e dall’architettura di autenticazione adottata.
Per valutare il sistema è più utile capire quale autenticatore viene impiegato, quali fattori verifica e come viene autorizzata l’operazione.
Conclusione
La domanda “cos’è un token?” diventa molto più semplice quando viene completata con una seconda domanda:
in quale sistema?
Nell’intelligenza artificiale indica un’unità elaborata dal modello. In OAuth può essere una credenziale usata per accedere a una risorsa. In OpenID Connect può trasportare informazioni sull’autenticazione. Nel banking può indicare uno strumento inserito nel processo di verifica. Su blockchain può rappresentare un asset digitale governato dalle regole di una rete e, spesso, di uno smart contract.
Sono oggetti diversi che condividono una parola.
Il criterio più affidabile è quindi identificare sempre contesto, funzione, emittente e destinatario. Una volta chiariti questi quattro elementi, il significato corretto emerge senza dover forzare una definizione unica.