
Uno spyware è un software progettato per osservare attività, raccogliere informazioni o trasferire dati da un dispositivo senza che l’utente ne sia realmente consapevole o abbia autorizzato quel comportamento. Può cercare credenziali, cronologia di navigazione, dati finanziari, messaggi, posizione, sequenze di tasti o altre informazioni accessibili con i privilegi ottenuti.
Il glossario NIST dedicato allo spyware lo colloca infatti tra le forme di codice malevolo orientate alla raccolta nascosta di informazioni. Non è però una categoria completamente isolata: come abbiamo visto nella nostra guida ai malware, spyware è una delle possibili funzioni che un software malevolo può svolgere.
Il problema pratico è che uno spyware non deve necessariamente rendere il dispositivo inutilizzabile per essere pericoloso. Al contrario, molte forme di sorveglianza funzionano meglio quando non attirano l’attenzione.
Per questo un telefono che si scarica velocemente non dimostra la presenza di spyware, ma nemmeno un dispositivo apparentemente normale può essere considerato automaticamente pulito. La diagnosi richiede di passare dai sintomi alle evidenze.
Cos’è uno spyware e perché è diverso dagli altri malware
“Spyware” descrive soprattutto un comportamento: osservare o raccogliere informazioni in modo nascosto o non autorizzato.
Un ransomware ha come obiettivo tipico rendere indisponibili dati o sistemi e chiedere un riscatto. Un worm si distingue per la capacità di propagarsi. Un trojan si presenta come qualcosa di diverso da ciò che realmente esegue. Lo spyware, invece, è definito prima di tutto dalla sorveglianza e dalla raccolta di informazioni.
Le categorie possono comunque sovrapporsi. Un trojan può installare uno spyware; uno spyware può includere un keylogger; un infostealer può raccogliere dati che associamo normalmente allo spionaggio.
Spyware e malware: qual è la relazione
Spyware è una sottocategoria o una funzione del malware, non un sinonimo di malware.
“Malware” è il contenitore più ampio. Comprende software progettato per rubare dati, danneggiare sistemi, ottenere accesso non autorizzato, estorcere denaro, controllare dispositivi o eseguire altre attività malevole.
Lo spyware restringe il campo alla raccolta nascosta di informazioni e al monitoraggio.
Questa distinzione serve anche durante un incidente. Sapere che un file è malware non dice ancora che cosa abbia fatto. Se invece scopri che il componente ha intercettato credenziali e sessioni, la risposta deve comprendere anche gli account coinvolti, non soltanto la rimozione del file.
Spyware, virus e adware non sono la stessa cosa
Un virus è caratterizzato dalla capacità di infettare altri file o programmi e replicarsi attraverso di essi. Uno spyware non ha bisogno di replicarsi per svolgere il proprio compito.
Anche adware e spyware non coincidono. Un adware può mostrare pubblicità o modificare l’esperienza di navigazione. Alcune forme invasive possono raccogliere dati in modo problematico, ma pubblicità o tracking non rendono automaticamente un programma spyware.
Per classificare correttamente il comportamento bisogna chiedersi cosa viene raccolto, perché, con quale trasparenza, con quale consenso e a chi vengono trasferite le informazioni.
Quando un software di monitoraggio diventa spyware
Non qualsiasi funzione di monitoraggio è automaticamente spyware.
Un sistema aziendale di gestione dei dispositivi o un controllo parentale dichiarato possono avere accesso a molte informazioni senza essere progettati per operare di nascosto. Il punto decisivo è il contesto: finalità, autorizzazione, informativa e visibilità del monitoraggio.
Le regole Google Play per le applicazioni di monitoraggio, per esempio, distinguono strumenti ammessi per specifici contesti da software progettato per sorvegliare segretamente altre persone. Le applicazioni di monitoraggio ammesse devono rispettare requisiti precisi di trasparenza e non possono presentarsi come strumenti di spionaggio nascosto.
È una distinzione utile anche fuori da Android: capacità tecnica di monitorare e uso nascosto o abusivo non sono la stessa cosa.
Come funziona uno spyware e quali dati può raccogliere
Uno spyware deve prima ottenere accesso a un ambiente nel quale possa leggere qualcosa di utile.
Dopo l’esecuzione può tentare di mantenersi attivo, osservare ciò che accade sul dispositivo, raccogliere informazioni e salvarle localmente oppure trasmetterle verso un’infrastruttura controllata da terzi.
La catena può essere rappresentata così:
ingresso → esecuzione → accesso ai dati → eventuale persistenza → raccolta → trasmissione
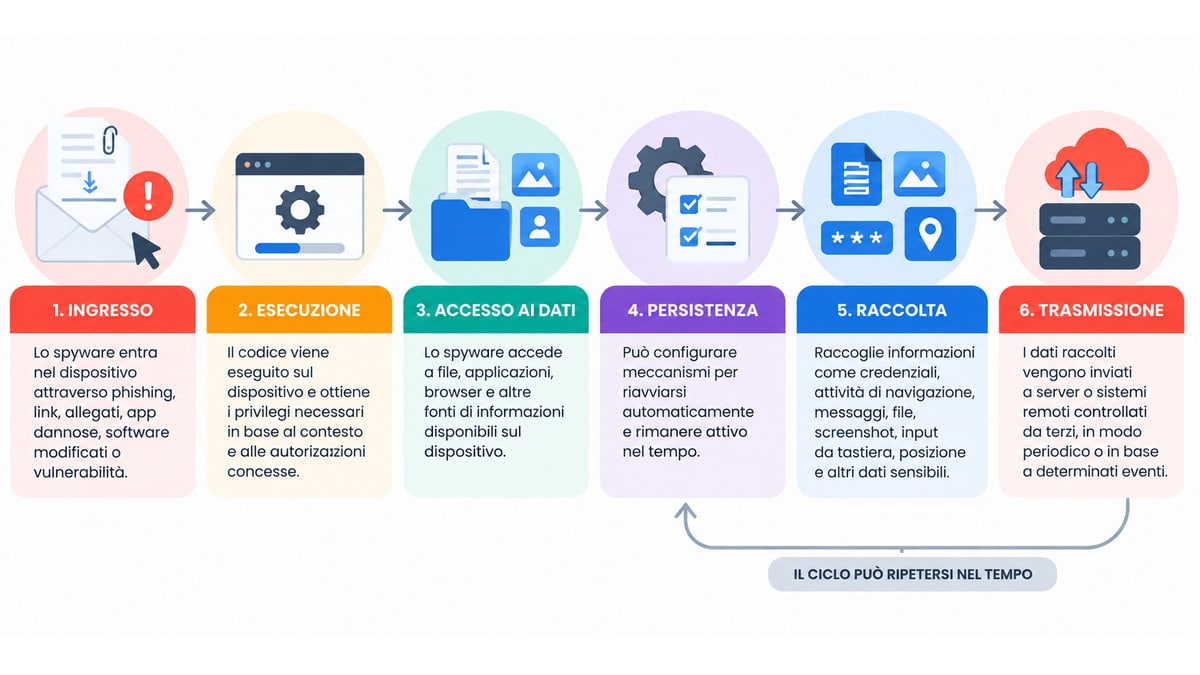
Non tutti gli spyware attraversano ogni fase nello stesso modo. Le capacità dipendono dal sistema operativo, dai privilegi ottenuti, dalle autorizzazioni disponibili e dal tipo di software.
Password, credenziali, cookie e attività di navigazione
Le credenziali sono uno degli obiettivi più importanti perché permettono di trasformare la compromissione di un singolo dispositivo in accessi ad altri servizi.
Uno spyware o un infostealer può cercare:
- nomi utente e password;
- cookie e token di sessione;
- dati salvati nei browser;
- informazioni finanziarie;
- cronologia di navigazione;
- file e documenti;
- informazioni memorizzate nelle applicazioni.
Rubare una sessione già autenticata può essere particolarmente problematico perché l’attaccante potrebbe non aver bisogno della password nel momento in cui utilizza quel token.
Ecco perché, dopo una compromissione, cambiare la password può essere necessario ma non sempre sufficiente: bisogna considerare anche sessioni attive, dispositivi autorizzati e altri meccanismi di recupero.
Keylogging, screenshot, microfono, fotocamera e posizione
Alcuni spyware cercano informazioni non nei file già presenti ma nelle attività dell’utente.
Un keylogger registra ciò che viene digitato. Altri componenti possono catturare schermate, monitorare il contenuto della clipboard o tentare di accedere a microfono, fotocamera e posizione quando piattaforma e privilegi lo consentono.
Questa capacità non è uguale su ogni dispositivo. I sistemi operativi moderni impongono modelli di autorizzazione, sandbox e altre protezioni che limitano ciò che una normale applicazione può fare.
Uno spyware che ottiene privilegi elevati o sfrutta una vulnerabilità può però operare in condizioni molto diverse da un’app comune.
Come i dati raccolti possono essere inviati all’esterno
La raccolta locale sarebbe di utilità limitata se chi controlla lo spyware non potesse recuperare le informazioni.
Per questo molti componenti comunicano con server o altri sistemi remoti. Il traffico può essere periodico oppure attivarsi in base a determinati eventi.
Non significa che qualsiasi connessione sconosciuta sia prova di spyware. Browser, servizi cloud, aggiornamenti, sincronizzazione e applicazioni legittime comunicano continuamente con server esterni.
L’elemento significativo emerge dall’insieme: processo inatteso + dati sensibili accessibili + comunicazione anomala + altre evidenze coerenti.
Come entra uno spyware nel computer o nello smartphone
Non esiste un singolo “metodo spyware”.
La compromissione può partire dall’inganno dell’utente, da un software modificato, da una vulnerabilità, da un’app dannosa o persino dall’accesso fisico al dispositivo.
Phishing, allegati, link e download malevoli
Un messaggio fraudolento può convincere la vittima ad aprire un allegato, eseguire un installer, autorizzare un’applicazione o raggiungere una pagina preparata per l’attacco.
È uno dei motivi per cui phishing e malware vanno considerati concetti collegati ma distinti: il phishing può essere il metodo utilizzato per ottenere l’azione iniziale, mentre lo spyware è il componente che successivamente raccoglie informazioni.
Un link ricevuto via email o chat, da solo, non “è” uno spyware. Può però portare a un download, a una pagina malevola o a una catena che termina con l’installazione del componente.
Trojan, software modificati e bundle di programmi
Un’altra possibilità è eseguire volontariamente un programma che sembra legittimo ma contiene funzionalità diverse da quelle dichiarate.
Falsi installer, crack, software pirata, aggiornamenti manipolati e pacchetti provenienti da fonti inaffidabili aumentano questo rischio.
Il concetto di trojan descrive bene il meccanismo dell’inganno: l’utente autorizza l’esecuzione di qualcosa perché crede di ottenere una funzione desiderata.
Dopo l’esecuzione, il primo componente potrebbe installarne altri. Se viene creato anche un percorso di accesso persistente, entra in gioco un concetto differente che approfondiamo nella guida sulle backdoor.
App mobili, permessi e accesso fisico al dispositivo
Sul mobile il problema ha caratteristiche particolari.
Uno smartphone concentra messaggi, email, autenticazione a più fattori, foto, cronologia di posizione, applicazioni finanziarie e accesso a numerosi account.
Un’app con permessi molto ampi può quindi raggiungere informazioni particolarmente sensibili. Questo non significa che un’autorizzazione a microfono, fotocamera o posizione sia automaticamente malevola: molte applicazioni ne hanno bisogno per funzioni perfettamente legittime.
Diventa invece importante chiedersi perché quell’app possiede quel permesso e quando lo utilizza.
Nel caso dello stalkerware può essere rilevante anche l’accesso fisico. Una persona che conosce il codice di sblocco potrebbe modificare impostazioni o installare software senza ricorrere a un exploit sofisticato.
Tipi di spyware: keylogger, infostealer, stalkerware e altre varianti
I tipi di spyware non sono compartimenti perfettamente separati. Molte famiglie combinano capacità diverse.
Conviene quindi ragionare in termini di funzione principale.
| Termine | Funzione principale | Esempi di dati/attività coinvolti | Rapporto con spyware |
|---|---|---|---|
| Spyware | monitorare e raccogliere informazioni | navigazione, dati personali, attività del dispositivo | categoria generale |
| Keylogger | registrare input da tastiera | credenziali, messaggi, ricerche | può essere una capacità spyware |
| Infostealer | sottrarre informazioni utilizzabili | password, cookie, token, wallet, file | sovrapposizione frequente |
| Stalkerware | sorvegliare una persona senza consenso | posizione, messaggi, chiamate, attività | caso specifico di sorveglianza personale |
| Adware | mostrare pubblicità o modificare l’esperienza pubblicitaria | profili, navigazione, preferenze | non è automaticamente spyware |
La terminologia conta perché cambia anche la risposta. Un infostealer che ha rubato sessioni richiede una forte attenzione agli account; uno stalkerware può invece introdurre un problema di sicurezza personale prima ancora della bonifica tecnica.
Keylogger: quando la sorveglianza parte dalla tastiera
Un keylogger registra i tasti premuti o, più in generale, cerca di intercettare l’input dell’utente.
Se riesce a osservare ciò che digiti può teoricamente raccogliere credenziali, messaggi, ricerche e altri contenuti.
Ma “keylogger” non significa necessariamente programma autonomo. La funzione può essere integrata in un malware più ampio.
È quindi più corretto considerare il keylogging una tecnica o capacità di raccolta che può appartenere a diversi strumenti.
Infostealer e password stealer: il furto mirato delle informazioni
Un infostealer punta a sottrarre informazioni già disponibili nel sistema.
Browser, profili utente e applicazioni possono contenere password salvate, cookie, token, dati di compilazione automatica, informazioni relative a wallet o altri elementi utili a un attaccante.
Qui la differenza pratica rispetto all’immagine tradizionale dello “spyware che ti osserva” diventa evidente: non serve necessariamente monitorare la vittima per giorni. A volte basta estrarre velocemente un insieme di dati già presenti.
Per questo, se viene confermata un’infezione di questo tipo, la domanda non è soltanto “ho eliminato il malware?”, ma anche “quali credenziali e sessioni potevano essere accessibili?”.
Stalkerware: quando a spiare è una persona conosciuta
Lo stalkerware è un caso particolarmente delicato perché il soggetto che controlla il dispositivo può essere un partner, un ex partner, un familiare o un’altra persona che ha avuto accesso fisico al telefono.
La Coalition Against Stalkerware descrive questi strumenti come software o app che consentono di monitorare segretamente l’attività di un’altra persona e sottolinea che possono inserirsi in situazioni più ampie di abuso facilitato dalla tecnologia.
In questo scenario la normale logica “trova → disinstalla” può essere insufficiente o persino inappropriata. Ci torneremo nella sezione dedicata.
Spyware commerciale e attacchi altamente mirati
Esistono anche strumenti di sorveglianza molto più sofisticati rispetto alle comuni app malevole installate tramite un falso download.
Gli attacchi mirati possono sfruttare vulnerabilità, catene di exploit e tecniche progettate per ridurre al minimo gli indicatori visibili.
Per un normale utente questa distinzione serve soprattutto a evitare una falsa aspettativa: non qualsiasi forma di spyware è diagnosticabile controllando semplicemente l’elenco delle app installate.
Quando il rischio è elevato e specifico — per esempio per il ruolo professionale, le informazioni gestite o minacce ricevute — può essere necessaria un’analisi specialistica.
Come capire se hai uno spyware: segnali utili e falsi allarmi
La query “come capire se ho uno spyware” sembra richiedere una lista di sintomi, ma è proprio qui che molte guide diventano poco affidabili.
Uno smartphone caldo, una batteria che dura poco o un computer lento possono avere decine di spiegazioni innocue.
La regola migliore è:
segnale → ipotesi → verifica
non:
segnale → spyware.
Rallentamenti, batteria e traffico dati sono indizi, non prove
Consumo anomalo della batteria, traffico dati inatteso, riavvii, surriscaldamento o rallentamenti possono meritare attenzione.
Possono però essere causati anche da:
- aggiornamenti;
- sincronizzazione cloud;
- una batteria degradata;
- applicazioni legittime in background;
- problemi hardware;
- scarsa copertura di rete;
- bug del sistema o delle app.
La Coalition Against Stalkerware fa la stessa distinzione nel contesto dello stalkerware: comportamenti insoliti del telefono possono essere indicatori ma non costituiscono una conferma.
Un sintomo diventa più interessante quando si combina con altri elementi indipendenti.
App, processi, permessi e modifiche che meritano un controllo
Segnali più concreti possono essere:
- un’app che non ricordi di avere installato;
- un programma di sicurezza disattivato senza motivo;
- nuovi account o dispositivi collegati;
- autorizzazioni molto ampie concesse ad applicazioni che non ne hanno una funzione evidente;
- software che ricompare dopo la rimozione;
- rilevamenti ripetuti del sistema di sicurezza;
- notifiche di accessi agli account che non riconosci;
- configurazioni o profili inattesi.
Anche questi elementi devono essere interpretati nel contesto. Un computer aziendale, per esempio, può essere gestito legittimamente dall’organizzazione e presentare componenti che un normale PC domestico non avrebbe.
Perché l’assenza di sintomi non esclude una compromissione
Uno spyware ha spesso interesse a non farsi notare.
Un malware progettato per rubare dati non ottiene alcun vantaggio dal mostrare popup, bloccare lo schermo o rallentare deliberatamente il dispositivo.
Per questo “non noto nulla di strano” non equivale a “non c’è spyware”.
Quando esiste un motivo concreto di sospetto servono verifiche basate su software installato, permessi, rilevamenti di sicurezza, account, configurazioni e altri indicatori più affidabili.
Spyware su Android, iPhone, Windows e Mac: cosa cambia
Non esiste una procedura universale valida per tutti i sistemi.
Android, iPhone, Windows e macOS utilizzano modelli di sicurezza differenti e mettono a disposizione strumenti diversi.
Spyware Android e app installate fuori dai canali normali
Lo spyware Android può arrivare attraverso applicazioni dannose, pacchetti installati da fonti esterne o software che abusa di autorizzazioni concesse dall’utente.
Google mette a disposizione Play Protect, che controlla le applicazioni alla ricerca di comportamenti potenzialmente dannosi, comprese app provenienti da altre origini, e può avvisare, disattivare o rimuovere software rilevato come dannoso.
Un secondo controllo utile riguarda ciò che le app hanno effettivamente utilizzato. La Dashboard della privacy di Android permette di verificare gli accessi recenti a permessi come fotocamera, microfono e posizione sulle versioni che supportano questa funzione.
Il punto non è revocare indiscriminatamente ogni permesso. È individuare accessi incompatibili con la funzione dell’app.
iPhone: perché il modello di rilevamento è diverso
Su iPhone non ha molto senso replicare alla lettera una procedura pensata per Windows.
Uno dei controlli più utili riguarda chi può accedere alle informazioni, quali app possiedono permessi e quali dispositivi sono collegati all’account.
Apple mette a disposizione Controllo di sicurezza, attraverso cui è possibile rivedere condivisioni con persone e app, dispositivi associati all’Apple Account, autorizzazioni relative alla privacy e alcune credenziali di sicurezza.
È uno strumento importante soprattutto quando il problema potrebbe riguardare accessi e condivisioni, ma non va interpretato come uno “scanner universale di spyware”.
Un attacco altamente sofisticato richiede un livello di analisi diverso.
Windows e macOS: software, processi e persistenza
Su computer desktop hai generalmente maggiore visibilità su software installato, processi, elementi eseguiti all’avvio e strumenti di sicurezza.
Su Windows, l’area Protezione da virus e minacce di Sicurezza di Windows permette di eseguire analisi e controllare rilevamenti e impostazioni di protezione. Microsoft mette inoltre a disposizione una modalità di scansione offline per alcuni casi in cui un malware continua a riapparire.
Su macOS valgono gli stessi principi generali: aggiornamenti, applicazioni installate, elementi persistenti, autorizzazioni e software di sicurezza devono essere controllati nel loro insieme.
In entrambi i casi, una scansione pulita aumenta la confidenza ma non costituisce una dimostrazione matematica che il sistema sia integro.
Come rilevare uno spyware senza peggiorare la situazione
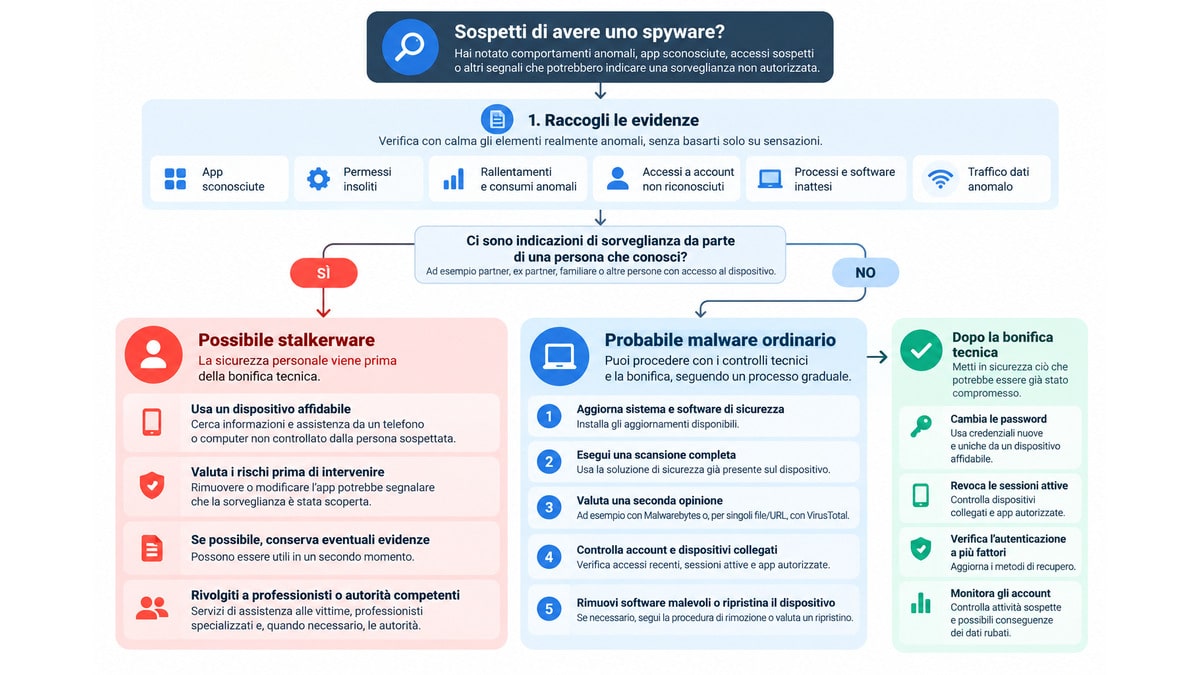
Prima di eliminare file o cambiare configurazioni conviene capire che tipo di incidente stai affrontando.
La procedura normale per un PC domestico sospettato di malware non è necessariamente quella corretta per uno smartphone potenzialmente controllato da un partner o per un computer aziendale coinvolto in un incidente più ampio.
Aggiornamenti, scansione di sicurezza e seconda opinione
Per un normale sospetto di malware puoi partire da una procedura prudente:
- annota gli elementi realmente anomali, senza basarti soltanto sulle sensazioni;
- aggiorna il sistema e il software di sicurezza, salvo che tu debba preservare il dispositivo per un’analisi forense;
- esegui una scansione completa con la soluzione di sicurezza già presente;
- se emergono elementi concreti, valuta una seconda opinione indipendente;
- controlla account, dispositivi collegati e accessi recenti;
- se il rischio rimane elevato nonostante verifiche inconcludenti, passa a un’analisi specialistica.
Nessun singolo passaggio garantisce l’assenza di spyware. L’obiettivo è aumentare progressivamente la qualità dell’evidenza.
Quando VirusTotal può aiutare e quando non serve
Se il dubbio riguarda un singolo file o un URL, VirusTotal può essere utile come seconda opinione.
Non è però un antivirus installato sul dispositivo e non esegue una diagnosi completa del sistema.
C’è anche un limite importante: non dovresti caricare automaticamente documenti riservati, file aziendali o contenuti personali soltanto per vedere “cosa ne pensano gli antivirus”. Il file da analizzare deve essere adatto alla condivisione con un servizio esterno.
Anche il risultato va interpretato: un singolo rilevamento può essere un falso positivo, mentre zero rilevamenti non garantiscono l’innocuità assoluta del file.
Quando è meglio non intervenire subito sul dispositivo
Esistono almeno due casi in cui cancellare immediatamente ciò che sembra sospetto può essere una cattiva scelta.
Il primo è un’indagine tecnica o aziendale nella quale modificare il sistema potrebbe distruggere informazioni necessarie a ricostruire l’incidente.
Il secondo riguarda stalkerware e abuso personale: rimuovere o modificare il software può segnalare a chi controlla il dispositivo che la sorveglianza è stata scoperta.
In questi scenari la priorità non è “fare pulizia il più velocemente possibile”, ma scegliere l’azione che riduce davvero il rischio complessivo.
Come rimuovere uno spyware e mettere in sicurezza il dispositivo
Come rimuovere spyware dipende da ciò che è stato trovato e dalla fiducia che puoi ancora avere nel sistema.
Se una soluzione di sicurezza identifica chiaramente un componente malevolo, quarantena e rimozione possono essere sufficienti per casi semplici. In altri incidenti il malware può avere modificato impostazioni, aggiunto persistenza o installato ulteriori componenti.
Isolare il problema e rimuovere software o componenti malevoli
In una situazione ordinaria puoi:
- seguire la procedura di quarantena o rimozione dello strumento di sicurezza;
- disinstallare applicazioni confermate come dannose;
- eliminare componenti persistenti individuati con sufficiente certezza;
- aggiornare sistema operativo e applicazioni;
- ripetere la scansione dopo la bonifica;
- verificare che la stessa minaccia non ricompaia.
Se vuoi utilizzare una seconda soluzione per verificare o ripulire il sistema, nella nostra guida a Malwarebytes trovi anche la distinzione tra scansione manuale e protezione in tempo reale.
L’errore da evitare è installare in sequenza molti “anti-spyware” casuali trovati tramite pubblicità o siti poco affidabili. Anche il software di sicurezza deve provenire dal produttore o da fonti attendibili.
Quando può essere necessario un ripristino del dispositivo
Se non riesci a ricostruire con sufficiente affidabilità ciò che è stato modificato, può diventare più ragionevole ripristinare o reinstallare il sistema anziché continuare a rimuovere singoli artefatti.
La decisione dipende da:
- gravità della compromissione;
- persistenza;
- privilegi ottenuti;
- capacità di verificare l’integrità;
- disponibilità di backup affidabili;
- valore dei dati presenti.
Il ripristino non deve essere meccanico. Un backup creato dopo l’infezione potrebbe contenere anche elementi indesiderati o configurazioni problematiche.
Perché la rimozione tecnica non basta sempre
Immagina uno spyware che abbia raccolto la password della tua email.
Eliminare il programma interrompe la raccolta futura, ma non cancella la password già arrivata nelle mani dell’attaccante.
Lo stesso vale per cookie di sessione, token, documenti, numeri di carta o altre informazioni eventualmente sottratte.
Per questo la bonifica del dispositivo e la bonifica degli account sono due attività collegate ma differenti.
Cosa fare con password e account dopo una possibile infezione
Dopo una compromissione confermata o altamente probabile conviene ragionare in base a ciò che il malware avrebbe potuto vedere.
La priorità va normalmente agli account capaci di sbloccarne altri: email principale, gestore password, account Apple o Google, identità aziendale e servizi finanziari.
Cambiare le credenziali da un dispositivo attendibile
Quando possibile, cambia le credenziali importanti da un dispositivo che ritieni affidabile, non dalla macchina ancora sospetta.
Usa password nuove e uniche, evitando di riciclare semplicemente una vecchia password con una piccola variazione.
Se la stessa credenziale era stata riutilizzata su più servizi, quei servizi vanno considerati separatamente.
Revocare sessioni, controllare MFA e account sensibili
Una nuova password può non chiudere automaticamente ogni sessione esistente.
Controlla quindi:
- dispositivi collegati;
- sessioni attive;
- applicazioni autorizzate;
- metodi di recupero;
- numeri di telefono e indirizzi email associati;
- impostazioni dell’autenticazione a più fattori.
Monitorare accessi e possibili conseguenze sui dati rubati
La risposta dipende anche dal tipo di dato.
Una password può essere cambiata. Un numero di carta può richiedere un controllo con l’istituto finanziario. Un documento personale o informazioni già esfiltrate non possono essere “richiamati” con una scansione antivirus.
La domanda corretta diventa quindi:
che cosa avrebbe potuto raccogliere il componente mentre era attivo?
Da quella risposta deriva il monitoraggio successivo.
Questo principio vale anche per le comunicazioni cifrate. Come spieghiamo nella guida alla crittografia end-to-end, proteggere il contenuto durante il trasporto non risolve il problema di un endpoint già compromesso: se il dato è leggibile sul dispositivo, uno spyware con accesso sufficiente può cercare di osservarlo lì.
Come proteggersi dagli spyware
Non esiste una singola impostazione capace di rendere un dispositivo immune.
Una difesa efficace riduce contemporaneamente le occasioni di ingresso, i privilegi concessi, il tempo durante il quale una vulnerabilità rimane aperta e il danno prodotto da un’eventuale compromissione.
Aggiornamenti, fonti ufficiali e installazioni sicure
Mantieni aggiornati sistema operativo, browser e applicazioni.
Gli aggiornamenti correggono vulnerabilità che, in determinate condizioni, potrebbero permettere l’esecuzione di codice o l’aumento dei privilegi.
Scarica programmi e app da fonti ufficiali o comunque verificabili. Crack, installer modificati, store non affidabili e falsi aggiornamenti eliminano molti dei segnali di fiducia che normalmente aiutano a distinguere un software legittimo da uno manipolato.
Anche email e messaggi vanno valutati in base all’azione richiesta, non soltanto all’aspetto grafico.
Permessi delle app e principio del minimo privilegio
Un’applicazione dovrebbe accedere solo alle informazioni necessarie alla propria funzione.
Un’app meteo può avere un motivo comprensibile per chiedere la posizione. È molto più difficile giustificare, per lo stesso servizio, accesso continuo a microfono, SMS, contatti e funzioni di accessibilità.
Questo non significa che “molti permessi = spyware”. Significa che ogni privilegio amplia ciò che un’app potrebbe fare se fosse malevola o compromessa.
Periodicamente vale quindi la pena rivedere autorizzazioni, applicazioni inutilizzate e dispositivi collegati agli account.
Antivirus, anti-spyware e limiti degli strumenti di sicurezza
Un buon antivirus o sistema endpoint security può rilevare firme note, reputazione sospetta e alcuni comportamenti anomali.
È uno strato importante della difesa, non un certificato assoluto.
La protezione reale nasce dalla combinazione di:
software aggiornato + privilegi limitati + fonti affidabili + protezione antimalware + controllo degli account + capacità di recupero.
Se un attacco riesce a superare uno strato, gli altri possono limitarne gli effetti o aumentare la probabilità di scoprirlo.
Spyware o stalkerware: quando la sicurezza personale viene prima della bonifica
Quando sospetti che il dispositivo sia monitorato da una persona che conosci, il problema non è più soltanto tecnico.
Una modifica sul telefono potrebbe essere visibile a quella persona o cambiare il suo comportamento.
Perché rimuovere subito l’app può non essere la scelta più sicura
La Coalition Against Stalkerware raccomanda di valutare la situazione prima di intervenire e ricorda che chi monitora realmente il dispositivo potrebbe vedere anche ricerche o richieste di aiuto effettuate da quel dispositivo.
Apple inserisce una cautela simile nella propria documentazione sulla sicurezza personale: prima di modificare condivisioni e accessi bisogna considerare le possibili conseguenze sulla propria sicurezza e privacy.
Questo cambia l’ordine delle azioni.
La priorità può diventare prima ottenere un canale sicuro, poi decidere se e come modificare il dispositivo.
Usare un dispositivo affidabile e conservare eventuali evidenze
Se sospetti stalking o sorveglianza personale, può essere preferibile cercare informazioni e assistenza da un altro dispositivo al quale la persona sospettata non ha accesso.
A seconda della situazione può anche essere utile evitare di cancellare immediatamente tutto ciò che potrebbe documentare ciò che sta accadendo.
Non esiste però una procedura forense universale adatta a ogni caso. Se la conservazione delle prove è importante, è meglio ricevere indicazioni da chi ha competenze specifiche prima di modificare il dispositivo.
Quando rivolgersi a professionisti o autorità competenti
L’assistenza tecnica tradizionale può aiutare a capire se un dispositivo contiene software sospetto.
Quando però la sorveglianza è collegata a stalking, minacce o abuso, servono anche competenze diverse: servizi di assistenza alle vittime, professionisti specializzati e, quando appropriato, autorità competenti.
Se esiste un pericolo immediato, la sicurezza personale viene prima della diagnosi informatica.
Conclusione
Uno spyware non si riconosce da un singolo sintomo e non si risolve sempre cancellando un programma.
Il percorso più affidabile è distinguere indizio, evidenza e conseguenza.
Se hai soltanto un computer lento o una batteria che dura meno, prima cerca spiegazioni alternative. Se trovi applicazioni sconosciute, permessi inspiegabili, rilevamenti di sicurezza o accessi agli account che non riconosci, passa a controlli più approfonditi.
Quando la compromissione viene confermata, pensa a due livelli: bonificare il dispositivo e mettere in sicurezza ciò che lo spyware potrebbe avere già raccolto.
E se il sospetto riguarda stalkerware o una persona che potrebbe controllare il dispositivo, non applicare automaticamente la normale procedura antimalware: in quel caso la decisione più importante può essere proteggere prima la persona e soltanto dopo il telefono.