
La cybersecurity viene spesso ridotta a una collezione di strumenti: antivirus, firewall, password complesse, backup. Sono tutti elementi utili, ma presi singolarmente non spiegano che cosa significhi davvero proteggere un sistema digitale.
Il punto è un altro: fare cybersecurity significa gestire il rischio. Devi capire che cosa vuoi proteggere, da quali minacce, quali debolezze possono essere sfruttate, quali conseguenze avrebbe un incidente e quali controlli possono ridurne probabilità e impatto.
Questo cambia anche il modo di pensare alla sicurezza. L’obiettivo realistico non è costruire un sistema impossibile da attaccare, ma renderlo più difficile da compromettere, accorgersi rapidamente di ciò che accade e saper recuperare quando una difesa non basta.
Vediamo quindi cos’è la cybersecurity, come funziona, quali aree comprende, quali sono le principali minacce informatiche e soprattutto come trasformare concetti spesso astratti in una strategia concreta.
In altre parole, una buona strategia di cybersecurity non parte dall’elenco degli strumenti, ma dalla relazione tra rischio, impatto e capacità di risposta.
Cos’è la cybersecurity, in parole semplici
La cybersecurity è l’insieme di pratiche, processi, tecnologie e decisioni utilizzati per gestire i rischi che possono compromettere sistemi, reti, applicazioni, dispositivi e informazioni digitali.
Non riguarda soltanto gli attacchi intenzionali. Una configurazione errata, un account lasciato attivo, un backup inutilizzabile o un servizio cloud esposto in modo scorretto possono causare conseguenze simili a quelle di un attacco.
Questo è uno dei motivi per cui la sicurezza non dovrebbe iniziare chiedendosi “quale prodotto devo installare?”, ma piuttosto:
che cosa non posso permettermi di perdere, alterare, esporre o rendere indisponibile?
Da quella domanda derivano quasi tutte le decisioni successive.
Cosa protegge: dati, identità, dispositivi, applicazioni, reti e servizi
Pensare soltanto ai “computer” restringe troppo il problema.
Un’organizzazione può dover proteggere:
- dati personali e aziendali;
- account e identità digitali;
- notebook, smartphone e server;
- siti web e applicazioni;
- API e servizi cloud;
- reti e apparati;
- backup;
- email e sistemi di collaborazione;
- processi operativi che dipendono da quei sistemi.
Gli elementi più importanti non sono necessariamente quelli tecnicamente più complessi.
Una casella email amministrativa compromessa, per esempio, può permettere di reimpostare password di altri servizi. Un account cloud con privilegi eccessivi può diventare più pericoloso di un singolo computer infetto.
Il valore dell’asset e le dipendenze che crea contano almeno quanto la tecnologia utilizzata.
Cybersecurity, sicurezza informatica e cybersicurezza: sono davvero la stessa cosa?
Nel linguaggio comune cybersecurity, sicurezza informatica e cybersicurezza vengono spesso utilizzati per descrivere ambiti molto simili.
È meglio non costruire una distinzione artificiale e universale.
A seconda dello standard, dell’organizzazione o del contesto, information security, IT security e cybersecurity possono avere perimetri parzialmente differenti. La sicurezza delle informazioni, per esempio, può comprendere anche informazioni non digitali; la cybersecurity concentra normalmente l’attenzione sui sistemi, sulle comunicazioni e sull’ambiente digitale.
La distinzione utile non è quindi trovare una definizione lessicale perfetta, ma capire quale rischio e quali asset stai effettivamente considerando.
Riservatezza, integrità e disponibilità: i tre obiettivi fondamentali
Un modello classico della sicurezza delle informazioni considera tre proprietà: confidentiality, integrity e availability, spesso indicate con l’acronimo CIA. Il NIST le utilizza come concetti fondamentali della protezione delle informazioni e dei sistemi.
In pratica:
- riservatezza: le informazioni devono essere accessibili soltanto a chi è autorizzato;
- integrità: dati e sistemi non devono essere modificati in modo improprio;
- disponibilità: servizi e informazioni devono restare accessibili quando servono.
Un incidente può colpirne una sola o tutte contemporaneamente.
Il furto di un database compromette la riservatezza. La modifica fraudolenta di un ordine o di un bonifico riguarda l’integrità. Un attacco DDoS colpisce soprattutto la disponibilità.
Questo modello aiuta perché impedisce di ridurre la sicurezza alla sola idea di “tenere fuori gli hacker”.
Come funziona la cybersecurity: dal rischio alla resilienza
Per capire la cybersecurity serve un modello mentale più utile di una lista di minacce.
Puoi partire da questa sequenza:
asset → minaccia → vulnerabilità → rischio → controllo
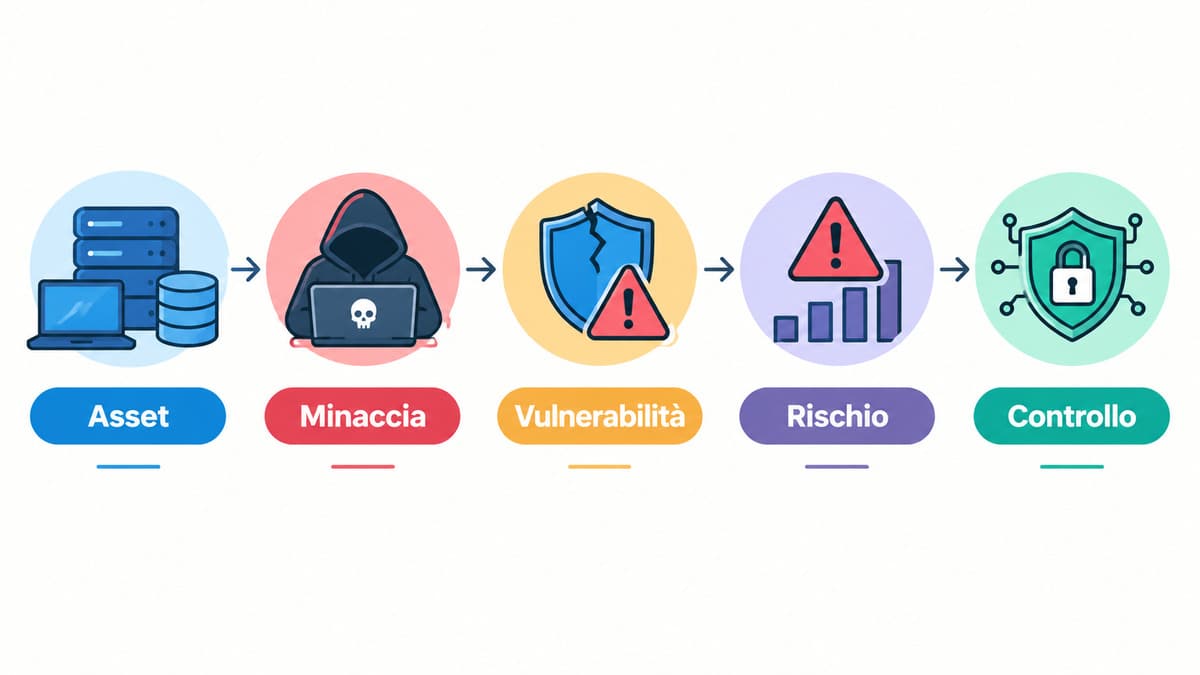
Ogni elemento risponde a una domanda diversa.
Asset, minaccia, vulnerabilità e rischio: le differenze che contano
Un asset è qualcosa che ha valore e che vuoi proteggere: un database, un account, un servizio, un sito web o anche la capacità dell’azienda di continuare a lavorare.
Una minaccia è qualcosa che può causare un danno. Può essere un criminale informatico, un malware, un collaboratore malevolo, un errore umano o un evento che rende indisponibile un sistema.
Una vulnerabilità è invece una debolezza che può rendere possibile o più semplice quel danno: software non aggiornato, permessi eccessivi, password riutilizzate, configurazioni errate, procedure insufficienti.
Il rischio nasce dalla relazione fra questi elementi e dalle conseguenze che un incidente potrebbe produrre.
Per questo due aziende che utilizzano lo stesso software non hanno necessariamente lo stesso rischio.
Una vulnerabilità presente su un server isolato e privo di dati importanti non ha lo stesso peso della stessa vulnerabilità su un sistema esposto a Internet che gestisce ordini, clienti o autenticazione.
Dal rischio al controllo: perché non esiste una protezione valida per tutto
Un controllo di sicurezza è una misura pensata per ridurre un rischio.
Può essere tecnico, come MFA, segmentazione di rete o cifratura. Può essere organizzativo, come una procedura per revocare gli account quando un collaboratore lascia l’azienda. Può essere operativo, come testare periodicamente il ripristino dei backup.
Il punto importante è che il controllo deve essere collegato al rischio che vuoi ridurre.
Un WAF può aiutare contro determinate classi di attacchi alle applicazioni web, ma non impedisce a un dipendente di consegnare volontariamente la propria password in una pagina di phishing.
Un backup può ridurre l’impatto di alcuni incidenti, ma non impedisce il furto di dati già avvenuto.
MFA può rendere più difficile l’abuso di credenziali sottratte, ma non corregge una vulnerabilità in un’applicazione.
La cybersecurity efficace funziona quindi per livelli e combinazioni, non attraverso uno strumento universale.
Govern, Identify, Protect, Detect, Respond, Recover: un ciclo continuo
Il Cybersecurity Framework del NIST organizza la gestione del rischio attorno a sei funzioni: Govern, Identify, Protect, Detect, Respond e Recover. Non rappresentano una checklist che termini dopo l’ultimo punto, ma attività collegate e continue.
Govern riguarda il modo in cui l’organizzazione definisce responsabilità, politiche, priorità e gestione del rischio.
Identify significa conoscere asset, dipendenze e rischi.
Protect raccoglie le misure che cercano di prevenire o limitare gli incidenti.
Detect riguarda la capacità di accorgersi che qualcosa sta succedendo.
Respond riguarda contenimento, analisi, comunicazione e gestione dell’incidente.
Recover significa ripristinare servizi e operazioni e ridurre le conseguenze dell’accaduto.
La distinzione è importante perché mette in discussione un errore molto comune: investire quasi tutto nella prevenzione e pochissimo nella capacità di vedere, reagire e recuperare.
Un sistema ben protetto può comunque essere compromesso. Se nessuno se ne accorge per settimane, il problema non è più soltanto come l’attaccante sia entrato.
I principali tipi di cybersecurity e cosa proteggono
Parlare di “tipi di cybersecurity” può essere utile, purché non li immagini come compartimenti isolati.
Nella pratica le aree si sovrappongono: proteggere un’applicazione web richiede identità, rete, server, codice, dati e monitoraggio.
| Area | Cosa protegge soprattutto | Esempi di controlli |
|---|---|---|
| Network security | reti e traffico | segmentazione, firewall, IDS/IPS |
| Endpoint security | computer, server, dispositivi | hardening, EDR, patching |
| Identity security | account e privilegi | MFA, least privilege, gestione accessi |
| Application security | software, siti, API | secure development, patching, WAF |
| Cloud security | servizi e infrastrutture cloud | IAM, configurazioni, logging, segmentazione |
| Data security | informazioni | cifratura, controllo accessi, backup |
| IoT/OT security | dispositivi e sistemi operativi | segmentazione, inventario, aggiornamenti, monitoraggio |
Sicurezza di rete ed endpoint
La network security protegge il modo in cui sistemi e dispositivi comunicano.
Firewall, segmentazione, controllo del traffico e sistemi di rilevamento possono ridurre la possibilità che un attaccante raggiunga liberamente ogni parte dell’infrastruttura.
La endpoint security lavora invece sui dispositivi stessi: workstation, notebook, server e altri terminali.
Qui entrano aggiornamenti, hardening, controllo delle applicazioni, protezione antimalware e strumenti capaci di rilevare comportamenti sospetti.
Separare completamente rete ed endpoint avrebbe però poco senso: un dispositivo compromesso può diventare il punto da cui muoversi verso altri sistemi.
Identity e access security
Molti incidenti non iniziano con la rottura di una sofisticata barriera tecnica. Iniziano con un account.
Per questo identità e privilegi sono una parte centrale della cybersecurity.
Le misure più importanti comprendono:
- autenticazione multifattore;
- account individuali invece di credenziali condivise;
- privilegi minimi necessari;
- revoca rapida degli accessi inutilizzati;
- separazione fra account ordinari e amministrativi;
- controllo degli accessi ai servizi più sensibili.
La domanda utile non è soltanto “la password è abbastanza forte?”, ma chi può fare cosa dopo aver effettuato l’accesso?
Application e web security
Applicazioni e siti web introducono un altro livello di rischio perché ricevono input, elaborano dati e spesso sono esposti direttamente a Internet.
La sicurezza applicativa comprende sviluppo sicuro, gestione delle vulnerabilità, patching, validazione degli input, configurazioni corrette e controlli sull’accesso.
In questo contesto può entrare anche un Web Application Firewall, che analizza il traffico HTTP e HTTPS diretto a siti, applicazioni e API.
È però un livello della difesa, non un sostituto della correzione delle vulnerabilità nel software.
Cloud e data security
Spostare dati o applicazioni nel cloud non trasferisce automaticamente tutta la responsabilità di sicurezza al provider.
Devi comunque gestire identità, permessi, configurazioni, chiavi, dati, logging e servizi esposti.
Lo stesso vale per la data security.
Proteggere i dati significa considerare dove si trovano, chi può leggerli o modificarli, come vengono trasferiti, come vengono salvati nei backup e per quanto tempo devono essere conservati.
IoT, infrastrutture e ambienti operativi
Telecamere, sensori, apparati di rete, dispositivi connessi e sistemi operativi possono ampliare notevolmente la superficie di attacco.
Alcuni dispositivi vengono installati e poi dimenticati per anni.
Inventario, segmentazione, aggiornamenti, credenziali non predefinite e limitazione dell’esposizione sono quindi fondamentali anche quando il dispositivo sembra secondario rispetto ai server principali.
Le minacce informatiche più comuni
Conoscere le minacce informatiche è utile, ma una lista non basta.
La domanda interessante è come avviene l’attacco, quale asset colpisce e quale controllo può spezzare quella catena.
Anche ENISA distingue categorie come ransomware, malware, social engineering, minacce ai dati e attacchi alla disponibilità: meccanismi differenti richiedono contromisure differenti.
Leggere le minacce informatiche in questo modo aiuta a evitare difese generiche e a collegare ogni rischio a controlli coerenti.
Phishing e social engineering: quando il bersaglio è la persona
Il phishing cerca di indurre una persona a compiere un’azione utile all’attaccante: consegnare credenziali, aprire un file, autorizzare un pagamento o visitare una pagina costruita per sembrare autentica.
È un esempio importante perché dimostra che la superficie di attacco comprende anche processi e persone.
Filtri email e strumenti tecnici aiutano, ma non eliminano il problema.
MFA, procedure di verifica, formazione e un processo chiaro per segnalare messaggi sospetti aggiungono livelli di difesa che intervengono in momenti diversi dell’attacco.
Malware, ransomware e backdoor
Il malware è una categoria ampia di software o codice progettato per svolgere operazioni dannose o non autorizzate.
Il ransomware è una possibile forma di attacco: può cifrare dati, interrompere operazioni e, in alcuni casi, accompagnarsi al furto delle informazioni.
Una backdoor descrive invece un meccanismo nascosto o non documentato attraverso il quale è possibile ottenere o mantenere accesso evitando il normale percorso di autenticazione.
Queste differenze non sono soltanto terminologiche.
Se confondi ogni compromissione con un “virus”, rischi di adottare una difesa troppo stretta: cercare un file malevolo non basta quando il problema è un account rubato, una web shell, una configurazione esposta o una persistenza già installata.
Furto di credenziali e compromissione degli account
Le credenziali possono essere ottenute attraverso phishing, malware infostealer, password riutilizzate, database compromessi o tecniche di social engineering.
Una volta dentro, un attaccante può non aver bisogno di sfruttare altro.
Per questo conviene ridurre ciò che una singola identità compromessa può fare:
- privilegi minimi;
- MFA;
- separazione degli account amministrativi;
- revoca degli utenti non più necessari;
- controllo degli accessi anomali;
- procedure specifiche per gli account critici.
La sicurezza dell’identità limita sia la probabilità di compromissione sia il danno potenziale successivo.
Vulnerabilità, attacchi applicativi e DDoS
Una vulnerabilità può permettere di eseguire codice, accedere a dati, aggirare controlli o compromettere un servizio.
Aggiornamenti e gestione delle vulnerabilità sono quindi essenziali, ma non tutti gli attacchi puntano a entrare nel sistema.
Un DDoS può avere come obiettivo rendere un servizio indisponibile saturandone banda o risorse. Una botnet può fornire all’attaccante migliaia di dispositivi distribuiti dai quali generare traffico o svolgere altre attività malevole.
Anche qui emerge il limite delle soluzioni universali: bloccare manualmente un singolo IP può essere utile contro una sorgente specifica, molto meno contro una rete distribuita che cambia continuamente nodi.
Supply chain e uso offensivo dell’intelligenza artificiale
Non tutto il software che utilizzi viene sviluppato, ospitato e controllato direttamente da te.
Dipendi da provider cloud, librerie, plugin, servizi email, piattaforme SaaS, sviluppatori, fornitori IT e altri soggetti.
La supply chain estende quindi il tuo perimetro di rischio oltre i sistemi posseduti direttamente.
L’intelligenza artificiale aggiunge un’altra variabile. Può abbassare il costo di produrre messaggi fraudolenti credibili, adattare contenuti e automatizzare parti di un’operazione, ma non elimina i meccanismi fondamentali dell’attacco.
Un’email di phishing scritta meglio resta un tentativo di manipolare una persona. Una vulnerabilità individuata più rapidamente resta una vulnerabilità da correggere.
La risposta utile non è inseguire ogni nuova etichetta, ma rafforzare i controlli che interrompono la catena dell’attacco.
Come proteggersi dagli attacchi informatici
Una strategia efficace parte dalle priorità, non dall’acquisto di più strumenti.
Se non conosci sistemi, account e dati critici, non sai nemmeno dove concentrare la difesa.
Conoscere asset, account e servizi critici
La prima attività è costruire un inventario abbastanza accurato da rispondere a domande semplici:
- quali sistemi sono esposti a Internet?
- quali servizi contengono dati importanti?
- quali account hanno privilegi amministrativi?
- quali applicazioni dipendono da fornitori esterni?
- quali sistemi fermerebbero l’operatività se diventassero indisponibili?
L’inventario non deve diventare burocrazia fine a se stessa.
Serve a sapere cosa difendere prima.
Aggiornamenti, hardening e riduzione della superficie di attacco
Ogni componente inutile aggiunge complessità.
Servizi non utilizzati, plugin abbandonati, account dimenticati, porte esposte e software non supportato possono diventare punti di ingresso.
Ridurre la superficie di attacco significa eliminare ciò che non serve e configurare ciò che rimane con criteri più restrittivi.
Gli aggiornamenti entrano in questo processo perché correggono vulnerabilità note, ma aggiornare non sostituisce una configurazione sicura.
Un software perfettamente aggiornato può essere comunque esposto male.
MFA, privilegi e protezione delle identità
Attivare MFA sugli account importanti riduce il rischio che una password rubata sia sufficiente da sola per entrare.
È particolarmente importante per:
- email;
- hosting;
- cloud;
- amministrazione dei siti;
- servizi finanziari;
- pannelli di gestione;
- account con privilegi elevati.
A questo va aggiunto il principio del minimo privilegio: una persona o un’applicazione dovrebbe poter fare soltanto ciò che le serve.
È meno spettacolare di molti prodotti di sicurezza, ma limita fortemente il danno che può produrre un singolo account compromesso.
Backup che si possono davvero ripristinare
Avere un backup e poter recuperare da un incidente sono due cose diverse.
Un backup utile deve essere disponibile quando serve, sufficientemente recente, protetto dalle stesse credenziali che un attaccante potrebbe compromettere e soprattutto testato.
Il test di ripristino è ciò che trasforma una copia dei dati in una reale capacità di recovery.
Per sistemi critici devi anche chiederti quanto tempo puoi restare offline e quanti dati puoi permetterti di perdere.
Queste due risposte aiutano a decidere frequenza, architettura e priorità dei backup molto meglio di un generico “fai una copia ogni tanto”.
Log, monitoraggio e rilevamento degli incidenti
Se investi soltanto nel bloccare gli attacchi, manca una domanda essenziale:
come scoprirai che una difesa ha fallito?
Log e monitoraggio devono permettere almeno di riconoscere eventi significativi: autenticazioni anomale, modifiche amministrative, errori ripetuti, comportamenti insoliti e altri segnali coerenti con il sistema che stai proteggendo.
Raccogliere tutto senza sapere cosa osservare crea soltanto rumore.
Il valore sta nella relazione fra ciò che monitori e gli scenari di rischio che hai identificato.
Preparare risposta e recovery prima dell’attacco
Nel mezzo di un incidente non è il momento migliore per decidere:
- chi deve intervenire;
- quali sistemi isolare;
- chi possiede le credenziali necessarie;
- dove sono i backup;
- chi deve essere avvisato;
- come continuare le operazioni essenziali;
- come documentare ciò che è accaduto.
Una procedura semplice preparata prima dell’emergenza vale più di un documento enorme che nessuno sa utilizzare.
La resilienza nasce anche da qui: non soltanto impedire l’incidente, ma limitare il danno e tornare a operare.
Formazione: perché la tecnologia da sola non basta
Le persone possono essere bersagli, ma non vanno trattate come “l’anello debole” da colpevolizzare.
Se una procedura rende normale approvare pagamenti urgenti senza una verifica indipendente, il problema è anche organizzativo.
Se dieci persone condividono lo stesso account amministrativo, non è sufficiente chiedere loro di “stare attente”.
La formazione funziona meglio quando è accompagnata da processi che rendono il comportamento sicuro più semplice e quello rischioso più difficile.
Un sito web come esempio: applicare la cybersecurity a un caso concreto
Un sito web permette di vedere come le diverse componenti della cybersecurity si collegano fra loro.
Immagina un sito aziendale che gestisce moduli di contatto, account amministrativi e dati dei clienti.
Il primo errore sarebbe pensare che basti installare un plugin di sicurezza.
Identità e accessi amministrativi
Gli account amministrativi sono asset critici.
La protezione passa da credenziali individuali, MFA, privilegi appropriati e rimozione degli utenti che non servono più.
Se un collaboratore deve modificare contenuti, non dovrebbe automaticamente avere gli stessi privilegi di chi installa software o gestisce configurazioni sensibili.
Lo stesso principio vale per hosting, CDN, DNS e servizi collegati.
Applicazione, vulnerabilità e Web Application Firewall
Core, framework, librerie, plugin e componenti custom possono introdurre vulnerabilità.
Qui entrano aggiornamenti, gestione del software, sviluppo sicuro e controllo dell’esposizione.
Un WAF può aggiungere un filtro davanti all’applicazione e mitigare determinate richieste malevole, ma non rende superflua la correzione del problema originario.
È un perfetto esempio di defence in depth: più livelli che riducono rischi diversi.
Dati, backup, monitoraggio e ripristino
Il sito può contenere database, configurazioni, file caricati e informazioni inviate dagli utenti.
Backup, controllo degli accessi e protezione dei dati servono a ridurre l’impatto della perdita o dell’alterazione.
Log e monitoraggio aiutano invece a scoprire comportamenti anomali.
Infine serve una procedura di ripristino: se il sito viene compromesso, devi sapere da quale copia ripartire, quali credenziali ruotare e come verificare che la causa dell’incidente sia stata eliminata.
La strategia di backup approfondisce questo specifico livello di recovery: quali copie creare, dove separarle e come verificare che siano realmente utilizzabili.
Dove finisce la cybersecurity generale e inizia la sicurezza WordPress
Il modello rimane lo stesso, ma una piattaforma concreta introduce problemi e controlli specifici.
Se utilizzi WordPress, temi come hardening del CMS, sicurezza di plugin e temi, ruoli utente, login, aggiornamenti e configurazione del server meritano quindi una guida separata.
È il livello che approfondiamo nella nostra guida alla sicurezza WordPress.
Il pillar cybersecurity serve invece a capire perché quelle misure esistono e in quale parte della gestione del rischio si collocano.
Cybersecurity aziendale: cosa cambia per una PMI
Nella cybersecurity aziendale la difficoltà principale non è conoscere il maggior numero possibile di strumenti.
È decidere dove una compromissione avrebbe le conseguenze peggiori.
Una piccola azienda può avere meno server di una grande organizzazione, ma dipendere quasi completamente da email, gestionale, ecommerce, servizi cloud o accesso remoto.
La priorità va quindi costruita sull’impatto, non sulla dimensione dell’infrastruttura.
Priorità basate su impatto e rischio, non sull’acquisto di più strumenti
Puoi iniziare classificando poche domande:
- quali attività non possono fermarsi?
- quali dati provocherebbero il danno maggiore se venissero sottratti?
- quali account permettono di controllare più servizi?
- quali sistemi sono esposti direttamente a Internet?
- quali fornitori possono influire sulla continuità operativa?
Da qui puoi scegliere controlli proporzionati.
Un’azienda che lavora quasi interamente tramite Microsoft 365 o Google Workspace, per esempio, dovrebbe considerare identità e caselle email asset centrali, non servizi accessori.
Un ecommerce avrà priorità differenti: disponibilità, amministrazione del sito, dati dei clienti, pagamenti e dipendenze esterne possono diventare più critici.
Cloud, fornitori e supply chain ampliano il perimetro
Affidare un servizio a un fornitore non significa eliminare il rischio: significa modificarne una parte.
Devi capire quali responsabilità restano tue, quali sono del provider e che cosa succede se quel servizio diventa indisponibile o viene compromesso.
Questo vale per cloud, hosting, software SaaS, agenzie, sviluppatori, plugin, servizi di pagamento e piattaforme di comunicazione.
La supply chain è quindi una parte della cybersecurity anche per realtà che non hanno un reparto di sicurezza interno.
NIS2: quando la cybersecurity diventa anche governance e conformità
La direttiva NIS2 rafforza il principio secondo cui, per i soggetti che rientrano nel suo campo di applicazione, la gestione della cybersecurity non è soltanto una questione tecnica.
Le misure previste comprendono gestione del rischio, incident handling, continuità operativa, backup e disaster recovery, sicurezza della supply chain, gestione delle vulnerabilità, formazione e altri controlli tecnici e organizzativi.
Questo non significa che ogni piccola impresa sia automaticamente soggetta agli stessi obblighi.
L’applicabilità dipende dal tipo di organizzazione, dal settore, dalle dimensioni e dalle condizioni previste dalla normativa e dalla sua attuazione.
Il principio utile anche al di fuori della compliance, però, rimane valido: la cybersecurity deve essere governata come un rischio aziendale, non delegata completamente a un prodotto o a un tecnico.
Una strategia di cybersecurity aziendale diventa quindi più solida quando responsabilità, processi e controlli tecnici vengono trattati come parti dello stesso sistema.
Da dove iniziare: una baseline pratica di cybersecurity
Se devi partire da zero, non serve implementare contemporaneamente cinquanta controlli.
Serve prima ridurre i rischi evidenti e creare una base che possa essere migliorata.
Le priorità da affrontare subito
Una baseline ragionevole può partire da questi punti:
- elenca gli asset critici: servizi, dati, account e sistemi senza i quali avresti un problema serio;
- identifica gli account privilegiati e riducili al minimo necessario;
- attiva MFA sui servizi più importanti;
- elimina account, software e servizi inutilizzati;
- mantieni aggiornati sistemi e applicazioni;
- verifica i backup con un vero ripristino;
- controlla ciò che è esposto a Internet;
- stabilisci come ricevere e analizzare gli alert importanti;
- definisci chi fa cosa durante un incidente;
- valuta le dipendenze esterne che potrebbero bloccare il tuo lavoro.
Non è una certificazione di sicurezza.
È una base dalla quale iniziare a fare domande migliori.
Cosa verificare periodicamente
La cybersecurity degrada nel tempo se nessuno la mantiene.
Nuovi utenti vengono creati, vecchi account restano attivi, compaiono servizi cloud, cambiano fornitori, vengono installati nuovi software e le configurazioni si allontanano gradualmente da quelle iniziali.
Per questo alcuni controlli devono diventare ricorrenti:
- revisione degli account;
- aggiornamenti e vulnerabilità;
- verifica dei backup;
- controllo degli asset esposti;
- revisione dei privilegi;
- analisi degli incidenti e dei quasi incidenti;
- verifica delle dipendenze critiche.
La frequenza dipende dal rischio e dalla velocità con cui cambia l’ambiente.
Cosa preparare prima che avvenga un incidente
La domanda finale è semplice:
se domani mattina un sistema critico fosse compromesso, sapresti cosa fare nei primi trenta minuti?
Dovresti almeno sapere:
- chi contattare;
- chi può isolare il sistema;
- quali credenziali potrebbero dover essere revocate;
- dove trovare backup e documentazione;
- quali servizi dipendono dal sistema compromesso;
- come preservare le informazioni necessarie all’analisi;
- quali soggetti potrebbero dover essere informati.
Se queste risposte non esistono, hai già individuato un’area concreta su cui lavorare.
Conclusione
La cybersecurity diventa molto più comprensibile quando smetti di pensarla come un catalogo di prodotti.
Il modello utile è più semplice: capire ciò che ha valore, riconoscere i rischi, scegliere controlli proporzionati, rilevare ciò che sfugge alla prevenzione e prepararsi a rispondere e recuperare.
Firewall, MFA, backup, formazione, monitoraggio e aggiornamenti hanno senso all’interno di questo modello. Nessuno di essi, isolatamente, equivale a “essere sicuri”.
Se devi migliorare la protezione di un sistema, quindi, non partire chiedendoti quale strumento comprare.
Parti da una domanda più concreta: qual è l’incidente che avrebbe l’impatto peggiore e quanto sei preparato a impedirlo, rilevarlo e gestirlo?
È da quella risposta che comincia una strategia di cybersecurity realmente utile.