
Codex è l’agente di coding di OpenAI: può lavorare su un progetto software, leggere il repository, modificare file, eseguire comandi e test, analizzare il risultato e portare avanti task che richiedono più passaggi. Non va però confuso né con un singolo modello di intelligenza artificiale né con la sola interfaccia da terminale.
Oggi Codex può entrare nel workflow da più punti: ChatGPT, desktop, web, terminale e ambiente di sviluppo. Il concetto importante è proprio questo: non è semplicemente una chat che suggerisce qualche riga di codice, ma un sistema pensato per ricevere un obiettivo, operare sul progetto e restituire modifiche verificabili. La pagina ufficiale di OpenAI dedicata a Codex lo presenta come ambiente per attività di software engineering end-to-end e workflow con più agenti.
Se conosci già l’ecosistema OpenAI, la differenza più utile da fissare subito è questa: ChatGPT è il prodotto generalista, mentre Codex è specializzato nel lavoro di software engineering.
Codex cos’è oggi e perché non va confuso con un singolo modello
Il nome Codex è stato usato in momenti diversi della storia di OpenAI e questo spiega perché online si trovino ancora descrizioni apparentemente contraddittorie. Alcuni articoli parlano di un modello per generare codice, altri di un agente cloud, altri ancora della CLI.
Per capire il prodotto attuale conviene separare tre livelli.
| Livello | Che cos’è | Cosa cambia nel tempo |
|---|---|---|
| Codex | Il prodotto/agente per il software engineering | Funzioni, interfacce, integrazioni e limiti |
| Modello | Il motore AI che esegue il ragionamento e la generazione | OpenAI può sostituirlo o aggiornarlo |
| Codex CLI | L’interfaccia da terminale per lavorare localmente | Versioni, comandi e opzioni disponibili |
Questa separazione evita un errore frequente: descrivere Codex attraverso il nome del modello che utilizza in un determinato momento. I modelli cambiano molto più velocemente del job-to-be-done del prodotto.
Codex, modelli e Codex CLI: tre livelli diversi
Quando assegni un’attività a Codex, non stai necessariamente interagendo direttamente con “il modello Codex”. Stai utilizzando un agente che combina un modello AI con il contesto del progetto, strumenti operativi, permessi e un ciclo di esecuzione.
La Codex CLI è invece una delle interfacce attraverso cui puoi usare l’agente. Lavora dal terminale, può ispezionare e modificare il repository ed eseguire comandi nel contesto locale. La documentazione ufficiale di Codex CLI raccoglie installazione, modalità operative, configurazione e comandi correnti.
Questa distinzione è importante anche se stai studiando più in generale gli agenti AI: il valore non deriva soltanto dalla generazione di una risposta, ma dalla capacità di osservare lo stato del lavoro, eseguire azioni, valutarne il risultato e decidere il passaggio successivo.
Dal vecchio Codex alla piattaforma attuale di coding agentico
Le prime descrizioni di Codex oggi reperibili sul Web tendono a fotografare momenti molto specifici: il vecchio modello dedicato al codice oppure il successivo agente cloud disponibile inizialmente solo in alcune configurazioni.
La piattaforma attuale è molto più ampia. Codex può lavorare localmente o in ambienti cloud, supporta flussi con più agenti, worktree separati, Skills e attività che possono proseguire in background.
Per questo una definizione evergreen non dovrebbe essere “Codex è il modello X basato su Y”. È più robusto pensarlo come l’ambiente agentico di OpenAI dedicato allo sviluppo software, sapendo che i modelli sottostanti e alcune modalità di accesso continueranno a cambiare.
Come funziona Codex: dal task alle modifiche verificate sul codice
Il modo più semplice per capire Codex è osservare il ciclo di lavoro, non l’elenco delle feature.
Un workflow tipico può essere rappresentato così:
obiettivo → contesto → piano → strumenti → modifica → test → diff → review
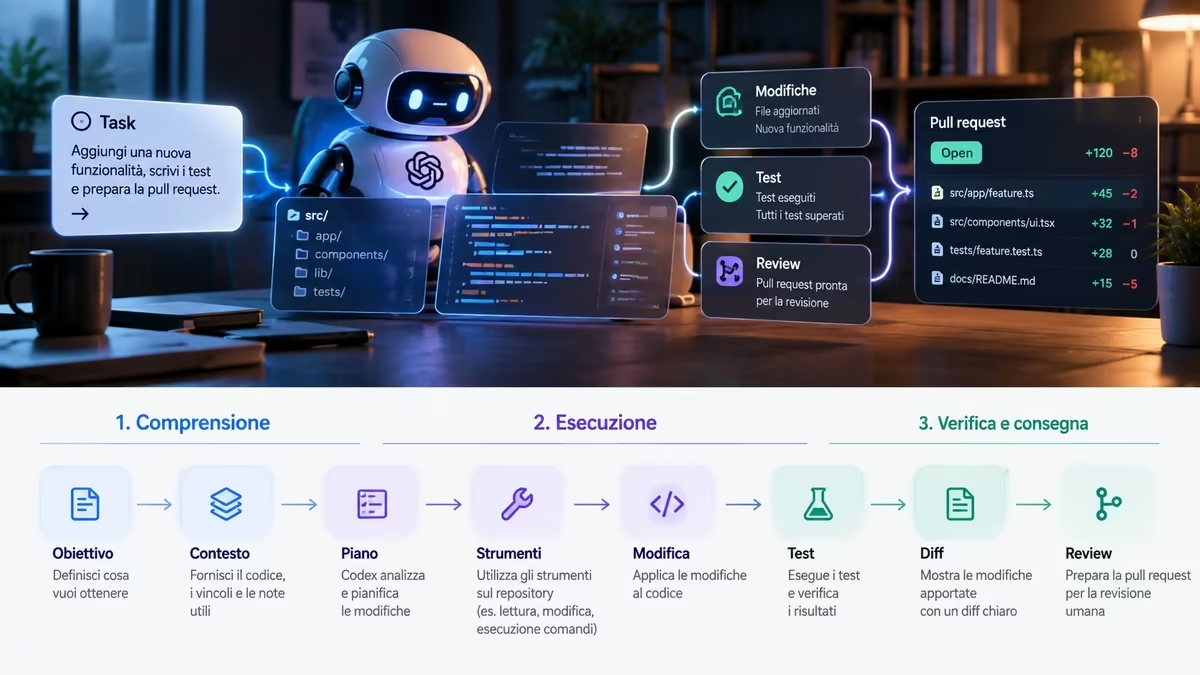
L’agente riceve un obiettivo, acquisisce il contesto necessario, individua dove intervenire, usa gli strumenti disponibili, applica le modifiche e prova a verificarle. Alla fine resta comunque fondamentale la review umana.
Questo è anche il punto che separa l’uso agentico dal semplice vibe coding: ottenere rapidamente codice funzionante non significa automaticamente avere codice corretto, sicuro o mantenibile.
Contesto del progetto, modello e strumenti
Per produrre una modifica utile, Codex deve sapere molto più del prompt iniziale.
Il contesto può includere:
- struttura del repository;
- file interessati;
- dipendenze;
- istruzioni del progetto;
- convenzioni di coding;
- suite di test;
- comandi disponibili;
- permessi concessi;
- eventuali strumenti aggiuntivi.
Più il task è ampio, più diventa importante fornire un contesto che faccia capire cosa deve cambiare e cosa non deve cambiare.
La qualità dell’agente non elimina infatti l’ambiguità del requisito. Se chiedi “migliora questo progetto”, Codex deve interpretare cosa significhi “migliorare”. Se invece specifichi problema, vincoli e criterio di accettazione, può verificare il proprio lavoro contro condizioni molto più concrete.
Il ciclo agentico: esplorare, pianificare, modificare e testare
Su una richiesta sufficientemente complessa, Codex può prima esplorare la codebase, cercare i file collegati al comportamento da modificare e ricostruire le dipendenze rilevanti.
Può quindi elaborare un piano, effettuare le modifiche e utilizzare strumenti come test, linter o comandi del progetto per controllare se il risultato rispetta il task.
Il vantaggio rispetto a copiare manualmente una risposta da una chat è soprattutto operativo: l’agente può mantenere il filo tra più passaggi dello stesso lavoro.
Ma questo non significa che ogni risultato sia corretto. Un test verde dimostra soltanto che i test eseguiti sono passati; non dimostra che il requisito sia stato interpretato bene, che non esistano regressioni non coperte o che la soluzione sia quella architetturalmente più adatta.
Locale, cloud e worktree: dove viene eseguito il lavoro
La posizione in cui lavora l’agente cambia il tipo di controllo disponibile.
Con la CLI Codex può operare direttamente nel repository locale. Con i workflow cloud, invece, un task può essere affidato a un ambiente separato e proseguire senza occupare la sessione locale. Le superfici desktop possono inoltre utilizzare worktree Git per isolare attività parallele e ridurre le collisioni tra agenti che intervengono sullo stesso progetto.
I worktree non trasformano automaticamente un task in un lavoro sicuro: servono soprattutto a separare lo stato delle modifiche. Il merge finale, gli effetti sulla branch principale e l’eventuale deployment restano problemi distinti.
Dove puoi usare Codex
Non esiste un’unica interfaccia corretta. La superficie migliore dipende dal tipo di attività e da quanto vuoi restare vicino al codice mentre l’agente lavora.
Codex in ChatGPT e sul web
Codex è integrato nell’ecosistema ChatGPT e può essere usato per assegnare attività di sviluppo senza trattare ogni modifica come una singola risposta conversazionale.
OpenAI mantiene una guida ufficiale su come usare Codex con i diversi piani ChatGPT, utile soprattutto perché disponibilità e limiti possono cambiare nel tempo.
Per chi arriva dalla guida a ChatGPT, il cambio di prospettiva è sostanziale: la conversazione rimane utile, ma Codex è costruito per lavorare direttamente sui task di engineering.
La modalità web è particolarmente sensata quando vuoi delegare un’attività e analizzarne successivamente l’output, invece di supervisionare ogni singolo comando in tempo reale.
Codex nell’app desktop di ChatGPT e il lavoro con più agenti
Sul desktop, Codex può diventare una sorta di centro operativo per attività parallele. Puoi separare task diversi, farli lavorare su worktree distinti e tornare sui risultati quando sono pronti.
È un modello utile quando il collo di bottiglia non è più “come faccio a scrivere questa funzione?”, ma come gestisco più attività senza mischiare stato, contesto e modifiche.
Il vantaggio diminuisce se i task dipendono fortemente l’uno dall’altro. Cinque agenti non rendono automaticamente più veloce un progetto se tutti devono continuamente aspettare le stesse decisioni architetturali.
Codex CLI nel terminale
Per chi lavora già da terminale, Codex CLI è probabilmente il passaggio più diretto.
La documentazione corrente prevede modalità di installazione per i principali ambienti supportati. Dopo l’installazione, puoi avviare codex nella directory del progetto ed effettuare l’accesso con il tuo account.
# npm
npm install -g @openai/codex

# Homebrew
brew install --cask codex
Prima del primo task è prudente partire da un repository pulito e con uno stato Git recuperabile. L’obiettivo non è impedire all’agente di modificare i file: è poter capire esattamente cosa ha cambiato e tornare indietro senza ambiguità.
Estensione IDE, mobile e workflow automatizzati
Codex può essere utilizzato anche attraverso gli ambienti di sviluppo compatibili e inserito in flussi automatizzati.
La CLI supporta modalità non interattive che consentono di incorporare alcuni task in script e pipeline. Prima di automatizzare un flusso conviene però verificare la sintassi e le opzioni nella documentazione corrente, perché questo livello del prodotto può evolvere rapidamente.
Qui è inoltre opportuno essere più conservativi con i permessi rispetto all’uso manuale. Un agente eseguito in automazione può moltiplicare rapidamente l’impatto di un’istruzione sbagliata: controlli, scope e criteri di fallimento devono quindi essere progettati prima, non aggiunti dopo un problema.
Come usare Codex su un progetto reale
Il modo meno efficace per iniziare è aprire un repository importante e chiedere semplicemente a Codex di “sistemarlo”.
Un primo task dovrebbe essere sufficientemente concreto da poter confrontare risultato atteso e risultato ottenuto.
Preparare repository, ambiente e contesto prima del primo task
Prima di delegare una modifica:
- parti da uno stato Git noto e recuperabile;
- verifica che il progetto abbia un modo ripetibile per essere installato ed eseguito;
- identifica test, linter o altri controlli già disponibili;
- evita di lasciare credenziali non necessarie nel repository o nell’ambiente;
- chiarisci quali file o aree non devono essere modificati.
Non serve preparare un ambiente perfetto. Serve evitare che Codex debba indovinare aspetti del progetto che puoi dichiarare esplicitamente in pochi minuti.
Come assegnare un task con obiettivo, vincoli e criteri di verifica
Un buon task assomiglia più a una issue ben scritta che a una richiesta generica.
Per esempio:
Correggi il problema che permette l’invio del form anche quando il campo email contiene un valore non valido. Mantieni invariata l’API pubblica del componente. Aggiungi o aggiorna i test pertinenti, esegui la suite interessata e mostrami il diff finale con eventuali assunzioni.
In poche righe hai definito:
problema → confine → vincolo → verifica → output atteso
Se l’agente deve prima capire il progetto, puoi separare diagnosi e implementazione. Chiedergli inizialmente di analizzare il problema e proporre il piano riduce il rischio che inizi a modificare file sulla base di un’interpretazione fragile.
AGENTS.md, Skills e istruzioni persistenti
Quando le stesse regole devono valere per molti task, ripeterle in ogni prompt diventa inefficiente.
Codex utilizza file AGENTS.md per acquisire istruzioni persistenti sul modo in cui lavorare nel repository. Le istruzioni possono essere stratificate: un file più vicino alla directory corrente può integrare o sovrascrivere indicazioni definite più in alto nella struttura del progetto. La documentazione ufficiale su AGENTS.md spiega precedenza e modalità di caricamento delle istruzioni.
Un esempio minimale potrebbe essere:
# AGENTS.md

- Usa PHP 8.3.
- Non modificare file vendor.
- Esegui i test pertinenti prima di proporre il risultato.
- Mantieni compatibilità con WordPress corrente.
- Segnala esplicitamente qualsiasi modifica allo schema del database.
Le Skills risolvono un problema diverso: permettono di incapsulare procedure, riferimenti e risorse riutilizzabili. La guida ufficiale su come costruire Skills per Codex mostra come organizzare istruzioni e materiali di supporto attraverso file SKILL.md.
In pratica:
AGENTS.md = regole del contesto di lavoro
Skill = procedura o capacità riutilizzabile
Controllare diff e test prima di accettare le modifiche
La fase più importante arriva dopo che Codex dice di aver completato il task.
Controlla almeno:
- file modificati;
- diff reale;
- test eseguiti;
- test non eseguiti;
- warning o errori rimasti;
- dipendenze aggiunte;
- modifiche non richieste;
- assunzioni fatte dall’agente.
Un buon workflow non termina con “Codex ha finito”, ma con “ho evidenza sufficiente per decidere se accettare il lavoro”.
Cosa può fare Codex nella pratica
L’utilità aumenta quando il task richiede di attraversare più file, comprendere relazioni e compiere azioni che in una normale chat dovresti trasferire manualmente.
Capire una codebase e individuare dove intervenire
Puoi chiedere a Codex di ricostruire il percorso di una funzionalità, trovare dove viene gestita una determinata condizione o individuare quali componenti dipendono da un modulo.
Questo uso esplorativo è spesso un buon primo passo anche se non vuoi ancora autorizzare modifiche. Prima di delegare l’esecuzione puoi verificare se l’agente ha costruito un modello corretto della codebase.
Correggere bug, fare refactoring e scrivere test
Un bug ben circoscritto è un caso d’uso naturale: Codex può cercare l’origine del comportamento, modificare il codice, aggiungere un test di regressione ed eseguire i controlli pertinenti.
Nel refactoring il problema è più sottile. “Rendi questo codice più pulito” lascia troppo spazio a decisioni soggettive; “estrai questa responsabilità senza cambiare l’API pubblica e mantenendo verdi questi test” rende il risultato molto più verificabile.
Implementare feature e migrazioni su più file
Le modifiche multi-file sono uno dei contesti in cui un coding agent può ridurre maggiormente il lavoro meccanico.
Una feature può richiedere interventi su modello dati, logica, API, interfaccia e test. Codex può mantenere un unico task attraverso questi passaggi, purché il requisito sia sufficientemente preciso.
Lo stesso vale per alcune migrazioni tecniche. Ma più la modifica coinvolge dati reali, autenticazione, pagamenti o infrastruttura di produzione, più è necessario introdurre gate umani espliciti.
Code review, task paralleli e attività in background
Codex non serve soltanto a generare codice. Può analizzare modifiche già esistenti, cercare problemi, proporre revisioni e lavorare su task che non richiedono la tua presenza continua.
I workflow con più agenti sono particolarmente interessanti per attività indipendenti: un agente può occuparsi di un bug, un altro dei test e un altro ancora di un aggiornamento circoscritto.
La parallelizzazione ha però senso soltanto quando riduce una dipendenza reale. Se tutti gli agenti lavorano sulla stessa porzione di architettura, il costo di coordinamento può superare il vantaggio.
Codex Security e l’analisi delle vulnerabilità
Codex Security estende l’approccio agentico all’analisi della sicurezza del software. Prima di valutarlo in un contesto professionale conviene consultare la documentazione ufficiale sulla sicurezza di Codex, perché disponibilità e caratteristiche possono variare con il piano e con l’evoluzione del prodotto.
La distinzione importante resta questa: una segnalazione generata automaticamente non dovrebbe trasformarsi direttamente in una modifica di produzione.
Quanto costa Codex e quali piani lo includono
Codex non ha un unico prezzo indipendente: l’accesso dipende dal modo in cui lo utilizzi.
OpenAI include Codex nei piani ChatGPT, ma limiti, crediti e disponibilità specifiche possono cambiare. Per questo, invece di congelare nel post una tabella destinata a invecchiare rapidamente, è più affidabile verificare la pagina ufficiale con pricing e disponibilità di Codex prima di scegliere un piano.
Codex nei piani ChatGPT
La presenza di Codex anche nei piani Free e Go rende obsolete molte guide che lo descrivono come funzione riservata esclusivamente agli abbonamenti più costosi.
La differenza pratica non è quindi solo “ho Codex oppure no?”, ma quanta capacità agentica è inclusa nel piano e quali funzioni del workflow puoi utilizzare.
Se stai confrontando più prodotti prima di scegliere un abbonamento, una panoramica più ampia degli strumenti AI aiuta a evitare di valutare il prezzo senza considerare il tipo di lavoro che devi realmente delegare.
Limiti di utilizzo e crediti
I limiti non corrispondono semplicemente a un numero fisso di prompt.
Il consumo può dipendere dalla dimensione e dalla complessità del task, dal modello utilizzato e dall’ambiente necessario. Alcuni piani possono inoltre prevedere meccanismi differenti per estendere l’utilizzo.
Questo rende poco utile memorizzare una quota numerica che potrebbe cambiare. È più importante capire il meccanismo: un refactoring ampio con molto contesto può consumare più risorse di una piccola correzione, anche se entrambi partono da un singolo prompt.
Piano ChatGPT e API: due modalità di costo da non confondere
L’accesso tramite piano ChatGPT e l’utilizzo attraverso API non sono equivalenti.
Con un account ChatGPT puoi accedere alle superfici e alle capacità Codex previste dal piano. L’utilizzo API segue invece il modello di pricing e consumo previsto dalla piattaforma API e non deve essere sommato o confuso automaticamente con l’abbonamento ChatGPT.
Se il tuo obiettivo è usare Codex nel terminale o nell’IDE, verifica quindi quale modalità di autenticazione e fatturazione stai effettivamente utilizzando prima di confrontare i costi.
Sicurezza e limiti di Codex: cosa non dovresti delegare alla cieca
Un coding agent può modificare molto più codice e molto più velocemente di un autocomplete. È precisamente il motivo per cui il controllo dei permessi conta più, non meno.
Sandbox, rete, permessi e accesso agli strumenti
Codex dispone di controlli per limitare ciò che l’agente può fare e, nelle interfacce che lo prevedono, chiedere autorizzazione prima di azioni più sensibili.
La configurazione dovrebbe seguire il principio del privilegio minimo: se il task non richiede accesso alla rete, a un determinato percorso o a uno strumento esterno, non c’è un vantaggio nel concederlo preventivamente.
La sandbox riduce la superficie di rischio, ma non certifica la correttezza delle modifiche prodotte.
Credenziali, repository e dati sensibili
Le credenziali sono un confine particolarmente importante.
Token, password, chiavi private e segreti di produzione non dovrebbero essere inseriti nel repository solo perché l’agente deve eseguire un task. Se una procedura richiede accessi sensibili, usa gli strumenti di gestione dei secret previsti dall’ambiente e limita l’esposizione al minimo necessario.
Devi inoltre considerare che il codice eseguito dall’agente può leggere ciò a cui il processo ha accesso. Non basta quindi evitare di scrivere una password nel prompt.
Perché test, diff e review umana restano indispensabili
Test e review svolgono funzioni diverse.
I test verificano condizioni che qualcuno ha già formalizzato. La review serve anche a chiedersi se:
- l’agente abbia risolto il problema giusto;
- l’architettura sia coerente;
- siano comparsi effetti collaterali;
- il codice sia comprensibile;
- siano state introdotte dipendenze inutili;
- il comportamento sia sicuro nei casi non coperti.
Delegare l’esecuzione non significa delegare automaticamente la responsabilità della decisione finale.
Quando un task è troppo ambiguo o rischioso per delegarlo direttamente
Più una modifica è difficile da annullare, più conviene spezzare il lavoro.
Sono esempi evidenti:
migrazioni di database in produzione, autenticazione, sistemi di pagamento, cancellazioni massive, gestione delle autorizzazioni e cambi infrastrutturali con impatto sugli utenti.
In questi casi è preferibile chiedere prima analisi e piano, poi verificare manualmente i passaggi e autorizzare separatamente l’esecuzione.
Codex vs Claude Code vs Cursor: le differenze che contano davvero
Codex, Claude Code e Cursor si sovrappongono sempre di più. Una comparazione basata soltanto sulla lista delle feature invecchia quindi rapidamente.
Il confronto più utile parte dal workflow che vuoi costruire.
| Strumento | Punto di partenza naturale | Dove concentra il valore |
|---|---|---|
| Codex | Ecosistema OpenAI, terminale, IDE e cloud | Delega agentica, task locali/cloud, lavoro parallelo |
| Claude Code | Agente vicino alla codebase e agli strumenti di sviluppo | Workflow agentico, contesto del progetto, strumenti e automazione |
| Cursor | Editor AI-first | Coding dentro l’editor, diff, agenti locali e cloud |
Codex: agenti locali e cloud nell’ecosistema OpenAI
Codex è interessante soprattutto se vuoi passare con continuità da conversazione, terminale, IDE e task cloud mantenendo il lavoro dentro l’ecosistema OpenAI.
Il modello dei worktree e degli agenti paralleli diventa utile quando il tuo problema è distribuire attività indipendenti, non semplicemente ricevere suggerimenti di codice.
Claude Code: agente, codebase e strumenti al centro del workflow
Claude Code segue anch’esso una logica agentica molto più ampia del semplice completamento di codice.
La differenza pratica va valutata sul progetto: strumenti disponibili, modalità di autorizzazione, gestione del contesto, integrazioni, qualità del lavoro sui repository che utilizzi e costi reali sul tuo carico.
Non ha quindi molto senso chiedere in astratto “qual è migliore?”. È più utile confrontarli sullo stesso tipo di task.
Cursor: editor-first con coding agent integrato
Cursor AI parte invece da un ambiente di sviluppo costruito attorno all’AI.
Per molti sviluppatori questa integrazione editor-first riduce l’attrito: file, diff, chat e agente vivono nello stesso spazio. Anche Cursor ha però ampliato progressivamente le funzioni agentiche e cloud, quindi la distanza rispetto agli strumenti agent-first è meno netta di quanto fosse inizialmente.
Come scegliere in base a ambiente, autonomia e controllo
Prima di confrontare benchmark isolati, chiediti:
Dove inizia il mio lavoro?
Se passi gran parte della giornata nell’editor, l’esperienza editor-first pesa molto. Se lavori spesso dal terminale, una CLI agentica può integrarsi meglio.
Quanto lavoro voglio delegare?
C’è differenza tra ricevere una funzione e affidare un task che richiede esplorazione, modifica, test e review.
Come voglio verificare il risultato?
Diff, test, branch/worktree, log dell’attività e sistemi di approvazione incidono sul workflow almeno quanto il modello.
Quali dati e strumenti può raggiungere l’agente?
In un ambiente professionale, autorizzazioni e governance possono essere più importanti di qualche differenza di velocità.
Per chi ha senso Codex e quando basta un assistente AI più semplice
Codex dà il meglio quando il lavoro comprende esecuzione, non soltanto spiegazione.
Se devi capire una funzione di dieci righe, una normale conversazione AI può essere più veloce. Se devi capire un bug distribuito su più componenti, modificarli, aggiornare i test e verificare la soluzione, l’approccio agentico diventa molto più interessante.
Quando la delega di task completi produce un vantaggio reale
I casi più adatti hanno normalmente tre caratteristiche:
- esiste un risultato atteso abbastanza chiaro;
- il task richiede più azioni coordinate;
- il risultato può essere verificato attraverso diff, test o altri controlli.
In queste condizioni l’agente può assorbire una parte significativa del lavoro meccanico senza rendere opaca la decisione finale.
Quando autocomplete, chat o un IDE tradizionale sono sufficienti
Non ogni intervento merita un agente.
Una spiegazione, una regex, una query SQL da discutere o un piccolo snippet possono essere risolti più rapidamente senza concedere accesso al progetto.
Anche nel coding assistito vale una regola semplice: più autonomia non è automaticamente più produttività. L’autonomia è utile quando elimina passaggi che avresti dovuto eseguire manualmente e il costo di verifica resta inferiore al lavoro risparmiato.
Il criterio decisivo: quanta esecuzione vuoi affidare all’agente
Questa è probabilmente la domanda più utile per capire se Codex fa per te.
Se vuoi principalmente risposte sul codice, un assistente conversazionale può bastare.
Se vuoi suggerimenti mentre programmi, un editor AI-first può essere il punto di partenza più naturale.
Se vuoi invece poter dire “analizza questo problema, intervieni sul repository, esegui i controlli e riportami il risultato”, Codex entra nel suo terreno più interessante.
Conclusione
Codex non va più interpretato come un singolo modello capace di completare codice. È un coding agent che può lavorare sul ciclo operativo dello sviluppo, dal contesto iniziale alle modifiche, fino ai test e alla review.
La parte più utile non è quindi chiedersi quante righe riesca a generare, ma quale porzione del workflow puoi delegare mantenendo evidenza e controllo sul risultato.
Per iniziare, sceglierei un repository recuperabile e un task reale ma circoscritto: definisci obiettivo, vincoli e verifica, lascia che Codex lavori e poi analizza diff e test. Quel primo ciclo dice molto di più sulla sua utilità nel tuo contesto rispetto a una lunga lista di feature.