
Un data center è una struttura fisica progettata per ospitare e mantenere operativa l’infrastruttura IT necessaria a elaborare, archiviare e trasferire dati. Dentro possono esserci server, sistemi di storage e apparati di rete, ma questi sono soltanto una parte dell’infrastruttura: servono anche alimentazione elettrica, raffreddamento, connettività, sicurezza e sistemi di controllo capaci di funzionare con continuità.
È proprio qui che nasce molta confusione. Un data center non è un gigantesco server, così come non è sinonimo di hosting o cloud.
Il server è una macchina o un ruolo informatico; il data center è l’ambiente fisico e operativo che può ospitarne molti; l’hosting è un servizio attraverso cui utilizzi determinate risorse; il cloud è un modello con cui risorse informatiche vengono organizzate ed erogate.
Capire questi livelli rende molto più semplice interpretare termini come colocation, hyperscale, Tier, PUE o data center cloud e, soprattutto, valutare ciò che un provider dichiara della propria infrastruttura.
Cos’è un data center e a cosa serve
IBM descrive il data center come una stanza, un edificio o una struttura fisica che ospita infrastruttura IT per eseguire applicazioni e servizi e gestire i relativi dati. Anche AWS mette al centro la componente fisica: server, storage e apparati di rete hanno bisogno di un luogo progettato per ospitarli e farli funzionare.
Questa definizione è più utile di “luogo dove vengono conservati i dati”, perché i dati non stanno semplicemente fermi in un edificio.
Vengono letti, scritti, elaborati, replicati e trasferiti attraverso sistemi che devono ricevere alimentazione, comunicare sulla rete e rimanere entro condizioni ambientali compatibili con il loro funzionamento.
Per questo conviene pensare al data center come a un sistema composto da infrastruttura IT e infrastruttura di supporto.
Data center, centro elaborazione dati e sala server: non sono sempre la stessa cosa
In italiano puoi incontrare anche l’espressione centro elaborazione dati, spesso abbreviata in CED. In molti contesti viene utilizzata come equivalente di data center, soprattutto in ambito aziendale e amministrativo.
Una sala server è invece un concetto più limitato.
Un’azienda può avere una stanza dedicata con rack, server, climatizzazione e apparati di rete senza disporre necessariamente della scala, delle ridondanze e dei sistemi operativi associati a un data center professionale.
La distinzione non dipende soltanto dalle dimensioni. Conta il modo in cui l’ambiente è progettato per gestire alimentazione, temperatura, connettività, accessi, guasti e manutenzione.
Cosa succede realmente quando usi un sito, un’app o un servizio cloud
Quando apri un sito web, la richiesta deve raggiungere un sistema in grado di elaborarla o restituire il contenuto richiesto.
Quel sistema può essere un server fisico, una macchina virtuale, un container o un servizio distribuito su un’infrastruttura molto più complessa. Alla base, però, esistono comunque macchine fisiche collocate da qualche parte.
Se vuoi isolare questo livello, nella guida dedicata ai server trovi la distinzione fra server come software, macchina fisica e ambiente virtuale.
Il data center si colloca un livello più sotto: deve creare le condizioni affinché quelle macchine possano essere alimentate, raffreddate, raggiunte dalla rete, protette e mantenute operative.
Come funziona un data center
La parte visibile di un data center sono spesso file di rack pieni di server. Ma se osservi soltanto i rack perdi gran parte del sistema.
Un data center professionale combina infrastruttura IT, alimentazione, raffreddamento, networking, protezione fisica, rilevamento incendi e controllo operativo. L’Italian Datacenter Association descrive proprio questa combinazione di server room, connettività, power, cooling, protezione e ridondanza come parte del funzionamento complessivo della struttura.
Server, storage e rete: l’infrastruttura IT
Il primo livello comprende le apparecchiature che eseguono effettivamente i workload.
I server forniscono capacità di calcolo ed eseguono sistemi operativi, applicazioni e servizi.
Lo storage conserva i dati. Può assumere forme diverse e può essere organizzato in sistemi locali oppure in infrastrutture dedicate, come una Storage Area Network (SAN), che mette storage condiviso a blocchi a disposizione dei server attraverso una rete specializzata.
Il networking collega server e storage tra loro e permette di comunicare con sistemi esterni. Switch, router, firewall, cablaggi e collegamenti con gli operatori di rete fanno quindi parte dell’architettura quanto le macchine di calcolo. AWS include esplicitamente server, storage e apparati di rete fra i componenti fondamentali di un data center.
Il punto importante è che nessuno di questi elementi lavora isolatamente.
Un server molto potente con una rete inadeguata può diventare un collo di bottiglia. Uno storage veloce non risolve un’interruzione elettrica. Una buona connettività non serve a molto se il sistema di raffreddamento non riesce a mantenere le condizioni operative.
Alimentazione, UPS e generatori: come si evita che tutto si fermi
I server richiedono alimentazione continua, ma una normale fornitura elettrica non è sufficiente per costruire un’infrastruttura resiliente.
Per questo entrano in gioco sistemi come UPS, distribuzione elettrica ridondante e generatori.
L’UPS può sostenere i carichi durante determinate anomalie o nella fase di transizione verso una fonte alternativa. I generatori permettono di affrontare interruzioni più lunghe, mentre la progettazione dei percorsi elettrici determina quanto un singolo guasto o un intervento di manutenzione possano propagarsi.
La presenza di un generatore, da sola, non dimostra quindi l’affidabilità dell’intera struttura.
Conta come sono progettati i percorsi, quali componenti sono ridondanti e che cosa succede quando uno di essi viene rimosso o si guasta.
È lo stesso principio che ritroveremo parlando dei Tier.
Raffreddamento e controllo ambientale
L’elettricità utilizzata dall’hardware viene in buona parte trasformata in calore.
Se questo calore non viene rimosso, temperature e condizioni ambientali possono uscire dall’intervallo previsto per le apparecchiature.
Il raffreddamento non consiste quindi semplicemente nel “tenere fresca la stanza”. Un’infrastruttura deve gestire flussi d’aria o altri sistemi di trasferimento del calore, distribuzione dei carichi, temperatura, umidità e capacità richiesta dall’hardware installato.
All’aumentare della densità di calcolo aumenta anche l’importanza della progettazione termica. È uno dei motivi per cui alimentazione e raffreddamento vanno considerati componenti dell’infrastruttura, non servizi accessori.
Sicurezza fisica, antincendio e monitoraggio continuo
La sicurezza di un data center non coincide con firewall e cybersecurity.
Esiste anche un livello fisico: controllo degli accessi, protezione delle aree critiche, videosorveglianza, rilevamento e gestione degli incendi, procedure operative e monitoraggio degli impianti.
Questo non rende automaticamente sicure le applicazioni ospitate.
Una facility molto protetta può comunque ospitare un server configurato male, un’applicazione vulnerabile o credenziali compromesse. Ancora una volta, bisogna evitare di confondere i livelli: sicurezza della struttura, sicurezza dell’infrastruttura IT e sicurezza dell’applicazione sono collegate, ma non equivalenti.
Tipi di data center: quale modello c’è dietro l’infrastruttura
Quando si parla di tipi di data center si incontrano spesso classificazioni che mescolano concetti differenti.
Enterprise, colocation, hyperscale ed edge non descrivono tutti la stessa proprietà.
Alcuni termini indicano chi possiede o utilizza la struttura, altri il modello con cui viene offerto lo spazio, altri ancora la scala o la posizione rispetto agli utenti e ai sistemi che producono i dati.
Separare queste dimensioni evita una tassonomia che sembra ordinata ma mette sullo stesso piano cose diverse.
Data center enterprise e on-premise
Un data center enterprise è realizzato principalmente per supportare le esigenze di una specifica organizzazione.
Può trovarsi presso una sede aziendale oppure in una struttura separata e può essere gestito direttamente o con il supporto di fornitori esterni.
Il vantaggio è un elevato controllo sull’infrastruttura. Il rovescio della medaglia è altrettanto evidente: progettazione, alimentazione, raffreddamento, sicurezza, capacità, manutenzione e rinnovo tecnologico restano responsabilità importanti da sostenere.
“On-premise”, inoltre, non significa automaticamente “piccolo” o “obsoleto”. Descrive soprattutto il fatto che l’infrastruttura viene gestita nell’ambiente controllato dall’organizzazione invece di essere consumata interamente come servizio esterno.
Colocation e data center gestiti
Con la colocation un’organizzazione colloca i propri sistemi all’interno della struttura di un operatore specializzato.
Invece di costruire l’intero data center, utilizza spazio, alimentazione, raffreddamento, connettività e protezioni messi a disposizione dal provider.
A seconda del contratto, il cliente può continuare a possedere e gestire direttamente server e altri apparati.
Un servizio gestito sposta invece ulteriori responsabilità verso il fornitore. Per questo “colocation” e “managed” non vanno trattati come sinonimi: il punto da verificare è chi possiede l’hardware e chi gestisce ciascun livello dell’infrastruttura.
Data center cloud e hyperscale
L’espressione data center cloud viene usata per indicare le strutture su cui i cloud provider costruiscono i propri servizi.
Il cloud, però, non nasce dal semplice fatto di collocare tanti server nello stesso edificio.
Nel cloud computing entrano elementi come resource pooling, provisioning on demand, automazione, elasticità e servizi misurabili. L’hardware resta nei data center, ma il cliente interagisce con un livello di astrazione superiore.
Lo stesso vale per l’IaaS: il provider gestisce una parte rilevante dell’infrastruttura sottostante e mette a disposizione capacità informatica attraverso un servizio.
“Hyperscale” descrive invece soprattutto infrastrutture progettate per operare a scala molto elevata e crescere in modo sistematico. Un data center hyperscale può sostenere servizi cloud, ma cloud e hyperscale non sono sinonimi: uno definisce principalmente un modello di erogazione, l’altro richiama caratteristiche di scala e architettura.
Edge data center
Un edge data center porta capacità di calcolo e storage più vicino al punto in cui dati vengono prodotti o consumati.
L’obiettivo può essere ridurre la distanza di rete, evitare che ogni elaborazione debba raggiungere una grande infrastruttura centrale o soddisfare requisiti specifici di un’applicazione distribuita.
Questo non significa sostituire necessariamente i grandi data center.
Molte architetture combinano core, cloud ed edge, spostando workload differenti nel punto più adatto.
Data center, server, hosting e cloud: cosa cambia davvero
Questi quattro termini appartengono a livelli differenti.
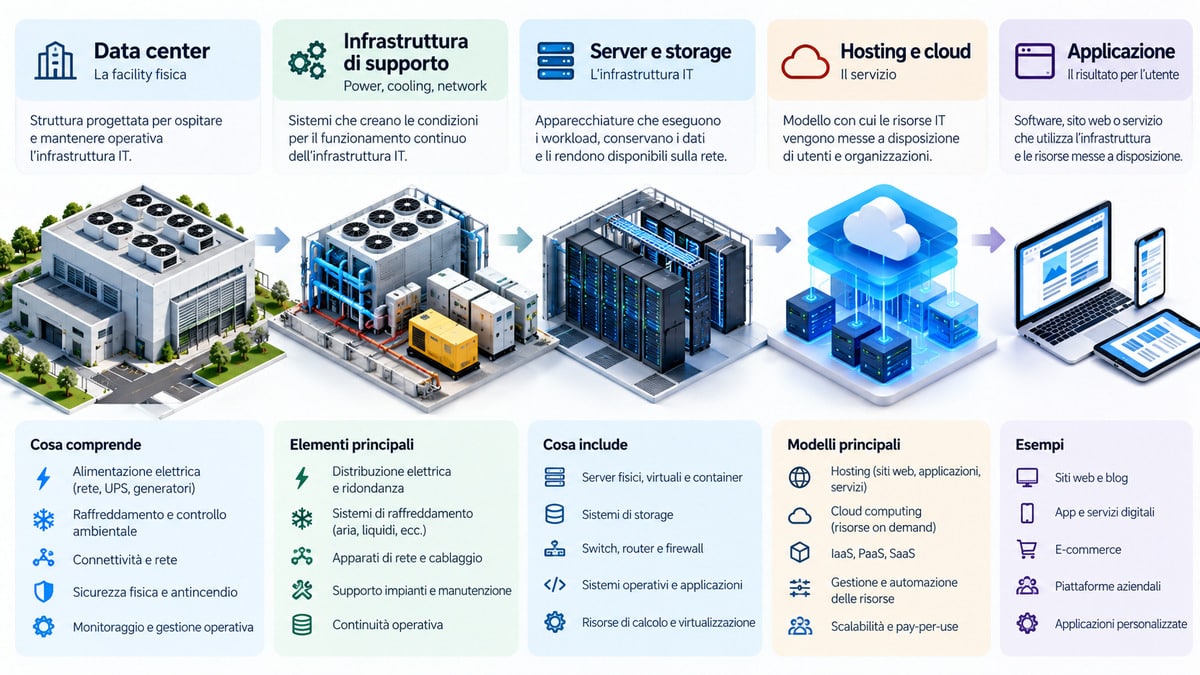
| Concetto | Che cos’è | Cosa comprende | Domanda a cui risponde |
|---|---|---|---|
| Data center | Una facility fisica e operativa | Spazi, alimentazione, cooling, rete, sicurezza e infrastruttura IT | Dove e in quali condizioni funziona l’hardware? |
| Server | Una macchina fisica, virtuale o un ruolo software | CPU, RAM, storage, sistema operativo e servizi secondo il caso | Quale sistema esegue il workload o fornisce il servizio? |
| Hosting | Un servizio | Risorse e funzioni messe a disposizione dal provider | Come posso ospitare sito, applicazione o dati senza gestire tutto da solo? |
| Cloud | Un modello di erogazione e gestione delle risorse | Compute, storage, rete e servizi astratti dall’hardware sottostante | Come posso ottenere e gestire risorse in modo programmabile e flessibile? |
Data center vs server
La differenza più semplice è fisica e funzionale.
Un server è uno dei sistemi che possono trovarsi dentro un data center. Il data center comprende invece tutto ciò che serve a far funzionare molti sistemi in condizioni controllate.
Non tutti i server devono necessariamente trovarsi in grandi data center commerciali. Possono esistere server in uffici, laboratori, sedi aziendali o ambienti edge.
Allo stesso modo, un singolo data center può contenere enormi quantità di hardware con funzioni molto diverse.
Data center vs hosting
L’hosting è un servizio che acquisti o utilizzi; il data center è parte dell’infrastruttura che può rendere possibile quel servizio.
Quando compri un piano hosting, normalmente non stai affittando “un data center”. Stai ottenendo determinate risorse e funzionalità costruite sopra infrastruttura hardware e software gestita dal provider.
È anche il motivo per cui la frase “abbiamo un ottimo data center” non basta a giudicare un hosting.
Configurazione dei server, isolamento delle risorse, stack software, caching, backup, sicurezza, supporto e politiche operative continuano a incidere sul servizio che utilizzerai.
Data center vs cloud
Il cloud aggiunge un ulteriore livello di astrazione.
L’hardware fisico continua a esistere, ma chi utilizza il servizio non deve necessariamente sapere quale specifico server sta fornendo una macchina virtuale, un database o una funzione applicativa in un determinato momento.
Questo chiarisce anche perché il cloud hosting non coincide semplicemente con “un hosting che usa server dentro un data center”: conta come sono organizzate e rese disponibili le risorse.
Il cloud non elimina il data center. Nasconde una parte della complessità fisica dietro un modello di servizio e automazione.
Ridondanza, Tier e disponibilità: cosa indicano davvero
Uno dei termini più utilizzati per descrivere l’infrastruttura di un data center è il suo Tier.
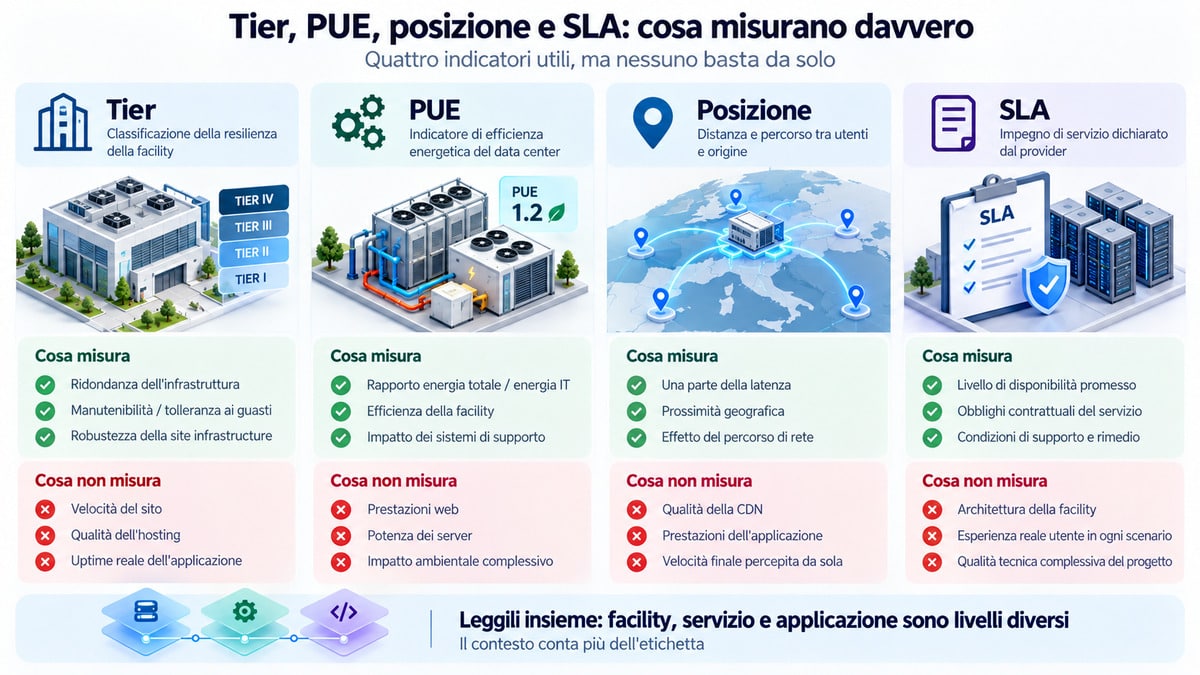
Il Tier Classification System dell’Uptime Institute comprende quattro classificazioni progressive, da Tier I a Tier IV, basate sulle caratteristiche della site infrastructure, inclusi aspetti legati a capacità, distribuzione, manutenzione e tolleranza ai guasti. L’organizzazione sottolinea inoltre che un Tier più elevato non significa semplicemente “migliore in assoluto”: livelli differenti possono essere appropriati per esigenze operative differenti.
Tier I, II, III e IV: il significato corretto
Tier I — Basic Capacity.
È il livello di capacità di base. La struttura dispone degli elementi necessari a supportare l’ambiente IT, ma manutenzioni e guasti possono richiedere o provocare interruzioni.
Tier II — Redundant Capacity Components.
Introduce componenti di capacità ridondanti, in particolare nell’infrastruttura di supporto, ma mantiene limiti nei percorsi di distribuzione.
Tier III — Concurrently Maintainable.
È progettato affinché componenti e percorsi previsti dallo standard possano essere rimossi per manutenzione programmata senza interrompere le operazioni IT.
Tier IV — Fault Tolerant.
Aggiunge requisiti di fault tolerance: un singolo guasto previsto dalla topologia non deve compromettere le operazioni dell’ambiente IT secondo i criteri della classificazione.
Questa progressione riguarda la topologia della site infrastructure. Non descrive da sola l’intero servizio digitale che arriverà all’utente.
Perché Tier, SLA e uptime dell’applicazione non sono la stessa misura
Immagina un’applicazione installata in una facility molto resiliente ma dipendente da un solo database configurato male.
La robustezza del data center non rende automaticamente ridondante quel database.
Oppure considera un hosting che utilizza una buona infrastruttura fisica ma ha problemi software, saturazione delle risorse o procedure operative inadeguate.
Per questo è meglio distinguere:
facility → infrastruttura IT → piattaforma/servizio → applicazione
Il Tier fornisce informazioni importanti sul primo livello. Uno SLA riguarda invece le condizioni promesse per un determinato servizio. L’uptime reale dell’applicazione dipende dall’intera catena.
Usare percentuali standard di disponibilità come traduzione automatica dei quattro Tier semplifica eccessivamente ciò che la classificazione misura.
Efficienza energetica e PUE: una metrica utile, ma non per misurare la velocità
Un altro acronimo frequente nel settore è PUE, Power Usage Effectiveness.
The Green Grid definisce il PUE attraverso il rapporto fra l’energia complessivamente utilizzata dalla facility e quella utilizzata dalle apparecchiature ICT.
In forma concettuale:
PUE = energia totale del data center / energia utilizzata dall’IT
Se una parte consistente dell’energia viene assorbita da cooling, conversione elettrica e altri sistemi di supporto, il rapporto aumenta.
Cosa misura il PUE
Il PUE aiuta a osservare quanta energia viene utilizzata dall’infrastruttura complessiva rispetto alla quota che arriva alle apparecchiature IT.
È quindi una metrica di efficienza della facility.
Può essere utile per analizzare e confrontare l’efficienza energetica quando misurazione, perimetro e condizioni sono sufficientemente comparabili.
Cosa non misura
Il PUE non indica direttamente:
- quanto è veloce un sito;
- quanto è potente un server;
- quanto è affidabile un’applicazione;
- la qualità dell’hosting;
- la latenza percepita dall’utente;
- l’intero impatto ambientale dell’infrastruttura.
Un PUE più favorevole non rende automaticamente più rapido WordPress e non sostituisce un’analisi più ampia di fonti energetiche, utilizzo delle risorse, hardware, acqua, ciclo di vita e altri impatti.
È una buona metrica quando risponde alla domanda giusta. Diventa fuorviante quando le si chiede di misurare qualcosa per cui non è stata progettata.
Quanto conta la posizione del data center
La posizione conta, ma “più vicino = sito sempre più veloce” è una semplificazione.
La distanza fisica può incidere sulla latenza perché i dati devono attraversare una rete reale. Nella sua spiegazione della network latency, AWS include fra le cause della latenza anche distanza, mezzo trasmissivo e percorso seguito dai dati.
Il problema nasce quando questo principio viene trasformato in una regola assoluta.
Distanza e latenza: quando la geografia incide
A parità di tutto il resto, ridurre il percorso di rete può ridurre una componente della latenza.
È particolarmente importante per applicazioni che richiedono numerosi scambi con l’origine, workload interattivi o sistemi sensibili ai tempi di risposta.
Ma Internet non collega due punti attraverso una linea geografica perfetta.
Peering, routing, congestione, numero di hop e infrastruttura degli operatori possono modificare il percorso. La documentazione di Cloudflare sul routing geografico mostra un esempio concreto del problema: in una rete anycast una richiesta non viene necessariamente elaborata dal data center geograficamente più vicino, perché entrano in gioco routing, peering, capacità e affidabilità del percorso.
Perché CDN, cache, rete e applicazione possono cambiare il risultato
Un sito può inoltre utilizzare una CDN che conserva contenuti vicino agli utenti.
In quel caso molte richieste non devono raggiungere continuamente il server di origine. Per i contenuti non presenti in cache, invece, il percorso verso l’origine continua a contare. La reference architecture CDN di Cloudflare illustra proprio il ruolo di edge, caching, rete anycast e origine nella distribuzione dei contenuti.
Poi ci sono i tempi introdotti dall’applicazione.
Database lento, query inefficienti, PHP sovraccarico, chiamate API esterne o cache configurata male possono pesare più di una differenza geografica relativamente contenuta.
Per questo la posizione del data center è un criterio, non un verdetto.
Se il tuo pubblico è prevalentemente italiano o europeo, ha senso considerare dove si trova l’origine. Ma la valutazione corretta comprende anche routing, CDN, caching, capacità del server e comportamento dell’applicazione.
Come valutare ciò che un provider dichiara sul proprio data center
Le pagine commerciali di hosting e cloud citano spesso data center, ridondanza, Tier, sicurezza o infrastrutture proprietarie.
Sono informazioni potenzialmente utili. Il problema è capire che cosa dimostrano realmente.
Una descrizione tecnica diventa più utile quando riesci a collegarla a una domanda concreta.
Ridondanza, connettività, sicurezza e continuità operativa
Se il provider parla di ridondanza, chiediti che cosa è ridondante.
Alimentazione? UPS? Generatori? Carrier? Apparati di rete? Storage? Server? Zone fisiche?
“Ridondante” senza oggetto dice poco.
Per la connettività, avere più carrier o percorsi può migliorare la resilienza, ma conta anche come l’infrastruttura è progettata e gestita.
Per la sicurezza, separa protezioni fisiche della facility da controlli di rete, sicurezza dei sistemi e sicurezza applicativa.
Sono livelli differenti e un’affermazione su uno di essi non certifica automaticamente gli altri.
Location, Tier, PUE e certificazioni: quali claim richiedono contesto
Una location vicina agli utenti può essere positiva per la latenza, ma non sostituisce una misura delle prestazioni reali.
Un Tier descrive caratteristiche precise della site infrastructure, non la qualità assoluta di qualsiasi servizio ospitato al suo interno.
Il PUE riguarda l’efficienza energetica della facility, non la velocità.
Anche una certificazione ha valore soltanto se sai chi l’ha rilasciata, che cosa copre e a quale struttura o processo si riferisce.
Il criterio comune è semplice: non fermarti all’etichetta. Cerca il perimetro del claim.
Chi gestisce cosa: il criterio che distingue facility, colocation, hosting e cloud
La domanda più utile rimane spesso:
chi è responsabile di questo livello?
| Livello | Possibile responsabile |
|---|---|
| Edificio, alimentazione e cooling | Operatore del data center |
| Rack e spazio fisico | Operatore data center / colocation |
| Server fisico | Cliente o provider, secondo il servizio |
| Virtualizzazione | Cliente o provider |
| Sistema operativo | Dipende dal modello |
| Hosting e pannello | Provider hosting |
| Applicazione | Cliente, provider o entrambi |
| Backup e disaster recovery | Dipende da contratto e configurazione |
Questa matrice spiega perché due servizi che dichiarano di utilizzare lo stesso data center possano offrire risultati molto differenti.
La facility è il fondamento fisico. Il servizio finale dipende da tutto ciò che viene costruito sopra quel fondamento.
Conclusione
Il modo più utile per capire un data center è smettere di pensarlo come un semplice edificio pieno di server.
È un ambiente progettato per mantenere operativa infrastruttura IT attraverso alimentazione, raffreddamento, rete, sicurezza, monitoraggio e ridondanza. I server sono uno dei suoi componenti; hosting e cloud sono invece livelli di servizio costruiti sopra infrastrutture fisiche che continuano a esistere anche quando l’utente non le vede.
Questa distinzione rende anche più semplice valutare le caratteristiche pubblicizzate dai provider.
Tier ti parla della topologia e della resilienza della facility. PUE ti parla della sua efficienza energetica. La posizione incide su una parte della latenza. Nessuno di questi elementi, preso da solo, dimostra che un hosting sia veloce, che un’applicazione non avrà downtime o che un servizio sia adatto al tuo progetto.
Quando confronti due infrastrutture, quindi, parti sempre dal livello corretto: facility, hardware, servizio e applicazione sono collegati, ma non sono la stessa cosa.