
Un password manager concentra in un unico posto alcune delle informazioni più sensibili che possiedi. Proprio per questo, quando valuti LastPass non basta sapere che salva le password e compila automaticamente i moduli: devi capire come protegge la cassaforte, quali limiti ha il piano gratuito e quanto pesa il suo storico di sicurezza rispetto alle misure adottate successivamente.
LastPass è uno dei nomi più conosciuti della categoria. Permette di conservare password, passkey e altri dati sensibili in un vault cifrato, sincronizzarli sui dispositivi consentiti dal proprio piano e richiamarli quando devi effettuare un accesso.
Se stai ancora decidendo quale servizio adottare, nella nostra guida ai migliori password manager confrontiamo la categoria nel suo insieme. Qui il problema è più specifico: capire se LastPass è adatto al tuo scenario, cosa offre davvero e quali compromessi comporta.
LastPass: cos’è e a chi può servire
LastPass è un password manager multipiattaforma per utenti privati, famiglie e organizzazioni. Oggi opera come società indipendente da GoTo e presenta la propria offerta come una piattaforma per la gestione delle password e degli accessi.
Per l’utente privato il concetto centrale rimane comunque molto semplice: invece di ricordare decine di credenziali puoi affidarle a una cassaforte cifrata e proteggere l’accesso al vault con una password principale.
Questo cambia anche il modo in cui crei le password.
Se non sei più costretto a memorizzarle tutte, puoi generare credenziali lunghe, casuali e diverse per ogni servizio. Il password manager si occupa poi di conservarle e proporle sul sito corretto.
Cosa puoi conservare nella cassaforte
Il vault non contiene soltanto coppie username-password.
LastPass può custodire credenziali, note sicure e altre informazioni sensibili utilizzate durante gli accessi. Supporta inoltre le passkey, conservando nel vault la chiave privata necessaria per autenticarti sui siti compatibili.
È una differenza importante perché i password manager moderni stanno diventando sempre più gestori di credenziali, non semplici archivi di password.
Una passkey, infatti, non è una password particolarmente complessa. Utilizza una coppia crittografica composta da una chiave pubblica registrata presso il servizio e una chiave privata che rimane sotto il controllo dell’utente o del suo credential manager.
Password e passkey possono quindi convivere nello stesso vault, ma non sono intercambiabili e non seguono sempre gli stessi processi di migrazione.
Quando un password manager dedicato ha senso
LastPass diventa particolarmente utile se utilizzi molti account, più browser o dispositivi differenti e vuoi evitare di riutilizzare sempre le stesse password.
Può inoltre avere senso quando vuoi:
- generare automaticamente credenziali casuali;
- sincronizzare il vault;
- usare autofill e salvataggio automatico;
- condividere alcune credenziali con altre persone;
- conservare password e passkey nello stesso ambiente.
Se invece utilizzi quasi esclusivamente un unico ecosistema e hai esigenze molto semplici, anche il password manager integrato nel browser o nel sistema operativo può essere sufficiente.
La domanda corretta non è quindi “LastPass serve a tutti?”, ma se offre qualcosa di utile rispetto al gestore che hai già.
Come funziona LastPass
Per l’utente il flusso è lineare: crei l’account, imposti la password principale, installi l’applicazione o l’estensione e inizi a inserire le credenziali nel vault.
Quando visiti un sito compatibile, LastPass può riconoscere il dominio e proporre le informazioni di accesso appropriate.
La parte importante, però, è ciò che succede prima della sincronizzazione dei dati.
Master password, vault e crittografia locale
LastPass descrive la propria architettura come zero knowledge.
Secondo la documentazione tecnica del servizio, i dati sensibili del vault vengono cifrati localmente prima di essere inviati ai server. LastPass dichiara l’utilizzo di AES-256 e PBKDF2-SHA-256 con 600.000 iterazioni per derivare il materiale crittografico dalla password principale.
Puoi approfondire direttamente il modello di crittografia zero knowledge di LastPass.
La password principale non viene memorizzata dal provider nel normale modello operativo: serve sul dispositivo per derivare la chiave con cui il vault può essere decifrato.
Questa architettura è importante, ma va interpretata correttamente.
Zero knowledge non significa che ogni possibile attacco diventa impossibile.
La sicurezza complessiva dipende anche da come vengono gestiti recovery, condivisione, integrità dei dati, parametri crittografici, dispositivi e risposte provenienti dal server.
È proprio questa distinzione che diventa centrale quando analizziamo la sicurezza di LastPass.
Autofill e generatore di password
Il generatore integrato permette di creare password casuali senza doverle memorizzare.
Questo è uno dei vantaggi più concreti di qualsiasi password manager: rende praticabile una regola che manualmente diventerebbe molto scomoda, cioè una password diversa per ogni account.
Se una credenziale viene compromessa, il rischio di riutilizzo si riduce.
L’autofill svolge invece il passaggio opposto: quando LastPass riconosce il sito corretto, può proporre le credenziali salvate nel relativo elemento del vault.
Rimane comunque necessario controllare il dominio sul quale stai effettuando l’accesso. Un password manager riduce molti errori, ma non rende irrilevanti phishing, malware o la sicurezza del dispositivo.
Come funzionano le passkey in LastPass
Quando un sito supporta le passkey, LastPass può conservarne una nel vault e utilizzarla nei successivi accessi. La chiave privata non viene inviata al sito durante il login.
Questo rende le passkey interessanti anche dal punto di vista del phishing: il meccanismo è legato al dominio per il quale la credenziale è stata registrata.
Ci sono però limiti importanti.
La documentazione LastPass specifica, tra le altre cose, che una passkey non può essere semplicemente visualizzata, copiata o clonata come una password e che le passkey non possono essere importate o esportate tramite CSV.
Questa differenza diventa decisiva se in futuro vorrai cambiare password manager.
LastPass Free, Premium e Families: cosa cambia
LastPass offre un piano gratuito insieme alle opzioni personali a pagamento.
La differenza che pesa maggiormente nell’uso quotidiano riguarda i dispositivi.
LastPass Free: il limite riguarda il tipo di dispositivo
LastPass Free consente password illimitate, ma l’utilizzo è limitato a un solo tipo di dispositivo. La distinzione ufficiale è fra computer e dispositivi mobili.
Non significa quindi necessariamente poter usare LastPass su un solo computer o un solo telefono.
Se scegli la categoria computer, il vincolo riguarda la famiglia di dispositivi; lo stesso vale se utilizzi la categoria mobile.
Il problema emerge quando la tua vita digitale è realmente multipiattaforma.
Se lavori dal notebook e durante la giornata devi accedere agli stessi account dallo smartphone, il limite diventa molto più rilevante di quanto possa sembrare leggendo semplicemente “piano gratuito”.
Puoi verificare le condizioni correnti nel confronto ufficiale tra LastPass Free e Premium.
Cosa aggiungono Premium e Families
Premium elimina il limite fra le due tipologie di dispositivo e include funzioni aggiuntive come opzioni di condivisione più ampie e accesso di emergenza.
Families include le funzionalità di Premium e fornisce sei account separati: uno per il titolare e altri cinque per le persone che fanno parte del gruppo.
È un modello molto diverso dal condividere la stessa password principale con più persone.
Ogni account mantiene la propria cassaforte privata e gli elementi che devono essere condivisi possono essere gestiti attraverso le funzioni dedicate.
| Piano | Scenario principale | Dispositivi | Differenza che conta |
|---|---|---|---|
| Free | singolo utente con esigenze semplici | un solo tipo di dispositivo | nessun costo, ma limite computer/mobile |
| Premium | singolo utente multipiattaforma | tutti i tipi supportati | sincronizzazione completa e funzioni aggiuntive |
| Families | famiglia o piccolo gruppo fidato | tutti i tipi supportati | sei account separati |
Quanto costa LastPass
Per i prezzi eviterei di riportare una cifra che può diventare obsoleta mentre l’articolo rimane online.
La pagina italiana del servizio utilizza componenti di prezzo dinamici e le condizioni possono variare per promozioni, valuta, imposte o modalità di fatturazione.
La soluzione più utile è quindi controllare il listino ufficiale LastPass nel momento in cui stai valutando l’acquisto.
È un dettaglio che conta perché molte recensioni continuano a mostrare importi appartenenti a listini precedenti.
LastPass è sicuro? Cosa sappiamo realmente
LastPass è sicuro? Una risposta seria non dovrebbe ridursi né a “usa AES-256, quindi sì” né a “ha subito un breach, quindi no”.
Sono entrambe scorciatoie.
Bisogna distinguere almeno quattro cose:
- come è progettata l’architettura attuale;
- cosa è accaduto durante il grave incidente del 2022;
- quali problemi ha evidenziato la ricerca indipendente;
- come LastPass ha risposto e quali rischi rimangono differenti dal vault.
Il breach del 2022: cosa venne realmente sottratto
L’incidente del 2022 è la parte dello storico LastPass che non può essere trattata come una nota a margine.
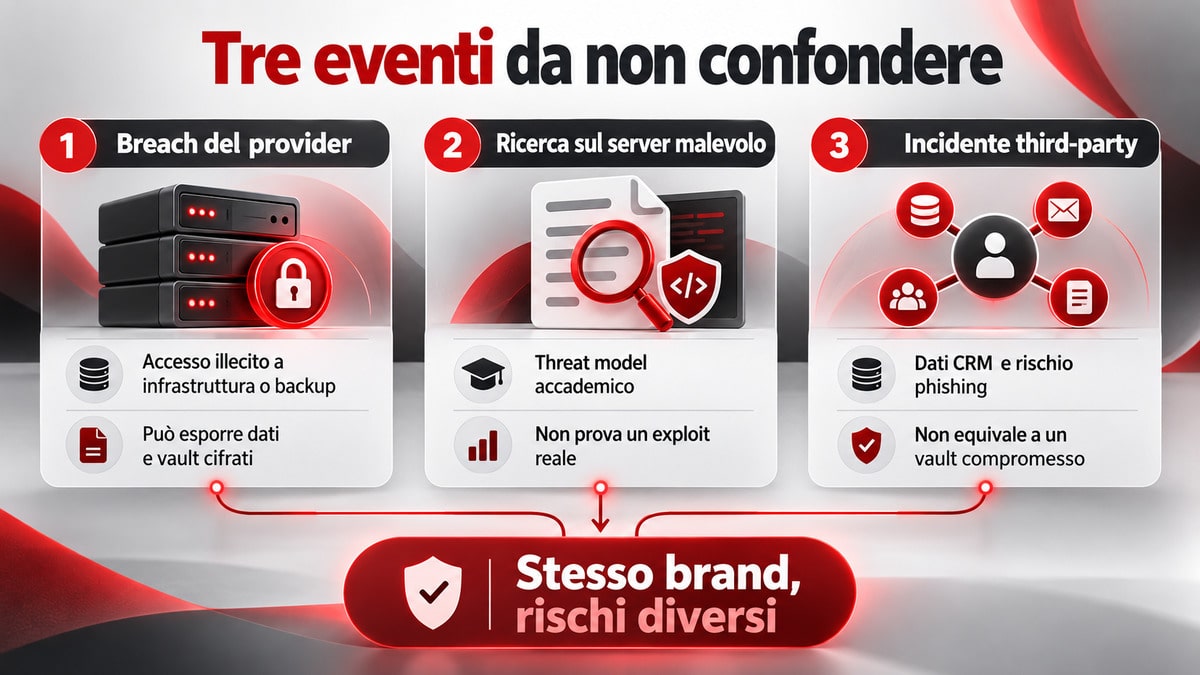
Secondo la ricostruzione pubblicata dall’azienda dopo l’indagine, un primo attacco colpì un ambiente di sviluppo. Informazioni sottratte in quella fase furono successivamente utilizzate in un secondo attacco che portò all’accesso a backup cloud.
I dati raggiunti comprendevano informazioni di configurazione, segreti tecnici, metadata dei clienti e backup dei vault.
La distinzione decisiva riguarda ciò che era cifrato.
LastPass ha dichiarato che i dati sensibili del vault erano protetti dal modello crittografico del servizio, mentre alcune informazioni — fra cui gli URL — non godevano dello stesso livello di cifratura. La password principale dell’utente non era invece conservata nei dati sottratti.
Puoi leggere la ricostruzione ufficiale dell’incidente e delle azioni consigliate.
Questo non significa che il furto del vault cifrato fosse irrilevante.
Avere una copia offline di dati cifrati può permettere a un aggressore di tentare di indovinare una password principale debole senza dover sottoporre ogni tentativo ai normali controlli del servizio.
Per questo la robustezza e l’unicità della master password rimangono fondamentali anche in un’architettura zero knowledge.
Cosa ha mostrato la ricerca sul server malevolo
Una ricerca accademica condotta su Bitwarden, LastPass e Dashlane ha esaminato un threat model particolarmente severo: il server viene considerato completamente malevolo e capace di deviare dal protocollo previsto.
È un modello diverso da un normale utilizzo del servizio e non equivale alla dimostrazione che gli attacchi descritti siano avvenuti realmente.
Il valore dello studio sta nel testare una domanda più profonda: la promessa di zero knowledge regge anche quando l’infrastruttura che coordina il protocollo prova attivamente a ingannare il client?
Per LastPass gli autori descrivono sette attacchi distinti nel modello analizzato, riguardanti aspetti come recovery, condivisione, integrità del vault e parametri crittografici. Nello studio complessivo, molti degli attacchi descritti consentono il recupero delle password in determinate condizioni.
Puoi consultare direttamente la ricerca pubblicata da USENIX.
Il punto non è concludere che “zero knowledge non funziona”.
È capire che cifrare il database non esaurisce il problema. Anche le operazioni che avvengono attorno al vault devono avere proprietà di sicurezza coerenti con la promessa del prodotto.
Come ha risposto LastPass ai finding
LastPass ha pubblicato una risposta tecnica ai problemi segnalati dai ricercatori.
L’azienda afferma di non avere trovato evidenza che le tecniche descritte siano state utilizzate per compromettere LastPass o i suoi clienti. Ha inoltre descritto interventi già completati e ulteriori attività di hardening relative, fra le altre cose, a validazione dei parametri crittografici, condivisione, recovery e integrità del vault.
La fonte del vendor è disponibile nell’approfondimento tecnico sulle mitigazioni.
Qui è importante mantenere separate le evidenze.
Lo studio indipendente stabilisce cosa i ricercatori sono riusciti a dimostrare nel loro modello.
LastPass descrive invece il proprio assessment, le mitigazioni e la posizione dell’azienda.
La valutazione editoriale deve considerare entrambe, senza usare la risposta del vendor per cancellare il finding né il finding teorico per trasformarlo automaticamente in un attacco avvenuto nel mondo reale.
L’incidente Klue è un problema diverso
Esiste poi un incidente di natura differente che riguarda Klue, fornitore utilizzato dalle attività commerciali di LastPass.
Secondo LastPass, token OAuth sottratti a Klue sono stati utilizzati per accedere a dati presenti nell’ambiente Salesforce dell’azienda.
Le informazioni interessate includevano dati di contatto e CRM, supporto e informazioni commerciali. LastPass ha dichiarato che prodotti, servizi, infrastruttura e vault dei clienti non sono stati coinvolti.
La comunicazione ufficiale sull’incidente Klue chiarisce inoltre perché l’evento aumenta soprattutto il rischio di phishing e social engineering.
È quindi corretto trattarlo come un evento di sicurezza.
Non è corretto descriverlo come un altro furto delle casseforti.
Quindi LastPass è sicuro oppure no?
La lettura più utile è questa: LastPass utilizza oggi un’architettura crittografica seria, ma il suo storico impone di guardare oltre le formule commerciali.
L’azienda ha aumentato il numero di iterazioni PBKDF2, ricostruito parti importanti dell’infrastruttura e introdotto ulteriori controlli.
Allo stesso tempo, il breach dimostra che anche un provider di password manager può subire una compromissione grave, mentre la ricerca accademica mostra che esistono proprietà di sicurezza che vanno oltre la semplice cifratura del database.
Per un utente la conseguenza pratica è precisa:
scegliere un buon password manager non elimina la necessità di una master password forte, MFA, recovery preparato e dispositivi affidabili.
Punti di forza e limiti di LastPass
LastPass rimane un prodotto maturo, con un flusso di utilizzo relativamente semplice: vault centralizzato, generazione password, autofill, supporto alle passkey e sincronizzazione multipiattaforma nei piani che la includono.
Il piano gratuito può essere sufficiente se utilizzi prevalentemente una sola categoria di dispositivo.
Il problema nasce quando computer e smartphone sono entrambi parte normale della tua giornata. In quel caso il limite del Free non è marginale: influenza direttamente il modo in cui puoi usare il prodotto.
Anche lo storico di sicurezza pesa sulla decisione.
Non perché un incidente passato permetta di concludere automaticamente che l’implementazione attuale sia insicura, ma perché un password manager richiede un livello di fiducia superiore a quello di molte altre applicazioni.
Il provider non deve soltanto aggiungere funzioni. Deve dimostrare nel tempo di saper progettare, verificare, correggere e comunicare bene ciò che riguarda il vault.
Per questo non utilizzerei come criterio principale né la lunghezza della feature list né il nome dell’algoritmo di cifratura.
Guarderei invece al pacchetto completo:
- modello di sicurezza;
- trasparenza;
- recovery;
- compatibilità;
- portabilità;
- costo;
- comportamento del piano gratuito;
- risposta agli incidenti;
- esigenze reali sui tuoi dispositivi.
LastPass vs Bitwarden, 1Password e Proton Pass
Le alternative a LastPass più utili da confrontare non sono necessariamente quelle con il maggior numero di funzioni.
Bitwarden, 1Password e Proton Pass sono interessanti proprio perché seguono compromessi differenti.
| Se la tua priorità è… | Prima alternativa da valutare |
|---|---|
| piano gratuito multipiattaforma e core open source | Bitwarden |
| esperienza premium molto strutturata | 1Password |
| piano gratuito multipiattaforma + alias email | Proton Pass |
| continuità con l’ecosistema e il flusso LastPass | LastPass |
La tabella serve a orientare la scelta, non a dichiarare un vincitore universale.
LastPass vs Bitwarden
Bitwarden è probabilmente il concorrente che mette maggiormente in evidenza il limite di LastPass Free.
Il piano gratuito Bitwarden consente accesso e sincronizzazione sui dispositivi supportati senza imporre la scelta fra computer e mobile. Il core del prodotto è inoltre disponibile con licenze open source e il servizio offre opzioni di self-hosting per chi ha esigenze tecniche specifiche.
Nel nostro approfondimento su Bitwarden analizziamo anche cosa significa realmente “open source”, il modello di sicurezza, le passkey e i compromessi del self-hosting.
Sceglierei Bitwarden prima di LastPass soprattutto se vuoi:
- un Free realmente multipiattaforma;
- maggiore trasparenza sul core;
- possibilità di self-hosting;
- una progressione molto graduale verso le funzioni a pagamento.
LastPass rimane più sensato se preferisci il suo specifico flusso operativo, utilizzi già l’ecosistema o ritieni più importanti le caratteristiche che offre nei suoi piani superiori.
LastPass vs 1Password
1Password segue una logica differente.
Non offre un piano personale gratuito permanente: i piani Individual e Families sono prodotti a pagamento dopo il periodo di prova. In compenso punta su un’esperienza multipiattaforma molto strutturata e su elementi distintivi del proprio modello, come Secret Key e Travel Mode.
Nella nostra guida a 1Password approfondiamo sicurezza, prezzi e differenze rispetto agli altri gestori.
1Password ha quindi più senso se accetti l’abbonamento fin dall’inizio e attribuisci valore a un’esperienza premium molto rifinita.
LastPass è più accessibile per chi vuole iniziare senza pagare, ma il limite del tipo di dispositivo rende il confronto meno favorevole se devi sincronizzare regolarmente computer e smartphone.
LastPass vs Proton Pass
Proton Pass offre un piano Free con login illimitati e dispositivi illimitati, oltre a supporto per passkey e un numero limitato di alias hide-my-email.
La combinazione è particolarmente interessante se utilizzi già altri servizi Proton o vuoi affiancare al password manager uno strumento per ridurre l’esposizione del tuo indirizzo email reale.
Puoi verificare le caratteristiche correnti nella pagina dei piani Proton Pass.
Rispetto a LastPass Free, il vantaggio più evidente è ancora una volta la sincronizzazione fra dispositivi senza dover scegliere una sola categoria.
LastPass conserva invece un ecosistema più storico nel password management e una proposta aziendale più ampia.
Come scegliere senza trasformare il confronto in una classifica
Se vuoi un piano gratuito multipiattaforma, partirei da Bitwarden o Proton Pass.
Se preferisci un prodotto premium molto strutturato e sei disposto a pagare fin dall’inizio, valuterei 1Password.
LastPass rimane una scelta ragionevole quando il suo piano e il suo flusso operativo si adattano bene al tuo scenario e hai valutato consapevolmente anche lo storico di sicurezza.
Non sceglierei invece un prodotto perché un singolo sito lo definisce “il più sicuro”.
La sicurezza di un password manager è un insieme di architettura, implementazione, processo, recovery, risposta agli incidenti e comportamento dell’utente.
Come iniziare con LastPass o cambiare password manager senza creare nuovi rischi
Installare un password manager richiede pochi minuti.
Trasferire correttamente anni di credenziali è un problema diverso.
Il passaggio più delicato è evitare che la migrazione crei una copia non protetta del tuo vault o lasci fuori credenziali che non seguono il normale formato password.
Configura prima master password, MFA e recovery
Se stai iniziando con LastPass, scegli una password principale lunga, unica e mai utilizzata su altri servizi.
Non riciclare una password “molto forte” che utilizzi già altrove.
Configura inoltre MFA e verifica i sistemi di recovery prima di considerare il vault pronto per ospitare tutte le tue credenziali.
Se invece stai lasciando LastPass, prepara prima il nuovo password manager, installalo sui dispositivi principali e verifica di riuscire ad accedere nuovamente al nuovo vault.
La migrazione non dovrebbe iniziare cancellando il vecchio sistema.
Controlla prima dove sono realmente le tue credenziali
Non è detto che tutte le password siano già dentro LastPass.
Potresti averle distribuite fra Chrome, Firefox, Edge, Google Password Manager, Apple Passwords o un secondo password manager.
Se devi prima ricostruire la situazione, la nostra guida alle password salvate su Android, iPhone, PC e Mac parte proprio da questo problema.
L’obiettivo è capire quale gestore possiede ciascun gruppo di credenziali prima di cominciare a esportare file a caso.
Esportazione CSV: il rischio che rimane fuori dal vault
LastPass consente di esportare i dati del vault in formato CSV. La procedura ufficiale segnala però alcune esclusioni: per esempio gli allegati non vengono esportati e alcuni tipi di dati richiedono una gestione separata.
Puoi consultare la procedura ufficiale di esportazione LastPass.
Qui c’è un problema pratico che merita molta più attenzione del semplice pulsante “Export”.
Il CSV può diventare una copia leggibile delle tue credenziali.
Se lo lasci nella cartella Download, lo sincronizzi involontariamente nel cloud o finisce in un backup non protetto, hai creato un archivio molto meno sicuro del vault dal quale sei partito.
Per questo esportazione e cancellazione del file devono far parte della stessa procedura.
Le passkey richiedono una verifica separata
LastPass specifica che le passkey non possono essere esportate o importate tramite il normale CSV.
Questo significa che un export completato correttamente non dimostra di aver trasferito ogni forma di credenziale presente nell’account.
Prima di chiudere definitivamente il vecchio vault:
- verifica le credenziali più importanti;
- controlla note ed elementi che potrebbero non essere passati;
- verifica separatamente le passkey;
- prova alcuni login sul nuovo password manager;
- elimina le copie temporanee non cifrate soltanto quando la migrazione è stata verificata.
Una migrazione riuscita non è quella che produce un messaggio “importazione completata”.
È quella in cui le credenziali necessarie funzionano nel nuovo sistema e non rimangono copie sensibili dimenticate sul disco.
Conclusione
LastPass rimane un password manager completo e facile da integrare nella vita quotidiana, ma la sua valutazione richiede più attenzione di una semplice lista di funzioni.
Il piano gratuito funziona bene se il limite a una sola categoria di dispositivi non interferisce con il tuo modo di lavorare. Se vuoi utilizzare senza restrizioni computer e smartphone, Bitwarden e Proton Pass risultano più interessanti già nel confronto fra i piani Free.
1Password segue invece una logica premium e può avere più senso se preferisci un’esperienza molto strutturata e non consideri indispensabile un piano gratuito permanente.
Sul fronte sicurezza, LastPass ha introdotto modifiche importanti dopo il breach del 2022 e continua a intervenire sui problemi segnalati dalla ricerca indipendente. Ma proprio quella ricerca mostra perché “zero knowledge” non dovrebbe mai essere usato come sinonimo automatico di “impossibile da compromettere”.
Se scegli LastPass, lo farei quindi per l’insieme del prodotto, non per una singola promessa crittografica.
E qualunque password manager tu scelga, manterrei quattro regole: password principale unica e robusta, MFA dove appropriato, recovery preparato e attenzione alle copie non cifrate create durante le migrazioni.