
Bitwarden è un password manager multipiattaforma che permette di conservare password e altre credenziali in una cassaforte cifrata, sincronizzarle tra i propri dispositivi e richiamarle quando serve effettuare un accesso.
Il motivo per cui merita una guida dedicata è semplice: il piano gratuito non è una demo fortemente limitata. Consente di gestire password illimitate su dispositivi illimitati, mentre le versioni a pagamento aggiungono funzioni come autenticatore TOTP integrato, allegati, accesso di emergenza e strumenti di controllo della sicurezza.
Questo, però, non basta per decidere se usarlo. Bitwarden va valutato anche per il suo modello di sicurezza, per ciò che significa realmente definirlo open source, per il supporto alle passkey e per la possibilità di eseguire il server sulla propria infrastruttura.
Se stai ancora decidendo quale servizio adottare, nella guida ai migliori password manager trovi il confronto di categoria. Qui restringiamo invece il campo a Bitwarden: come funziona, quanto costa, cosa protegge e quali compromessi comporta.
Cos’è Bitwarden e a cosa serve
Bitwarden appartiene alla stessa categoria di 1Password, Proton Pass e KeePassXC, ma ha costruito la propria proposta intorno a una combinazione particolare: un piano gratuito molto utilizzabile, client disponibili su numerose piattaforme, codice del core pubblicamente verificabile e opzioni di self-hosting.
L’idea di base è togliere all’utente il compito di ricordare decine di password.
Invece di riutilizzare una password facile da memorizzare su più siti, puoi generare credenziali lunghe e diverse per ogni account. Il password manager le conserva e le compila quando riconosce il sito o l’applicazione corretti.
Cosa puoi conservare nella cassaforte
Il vault non contiene soltanto coppie username-password.
Bitwarden prevede attualmente cinque tipi principali di elementi: login, note sicure, carte, identità e chiavi SSH. Gli elementi di login possono contenere anche passkey e altre informazioni associate all’accesso.
Questa distinzione conta perché il prodotto è diventato nel tempo qualcosa di più ampio di un semplice elenco di password.
Puoi usarlo, per esempio, per:
- conservare le credenziali di un sito;
- generare una password casuale durante una registrazione;
- salvare una passkey;
- compilare indirizzi e dati personali;
- custodire una nota sensibile;
- memorizzare dati di carte;
- gestire chiavi SSH negli scenari supportati.
La cassaforte rimane il punto centrale: app, estensioni e web app accedono allo stesso insieme di dati autorizzati invece di creare archivi indipendenti su ogni dispositivo.
Su quali dispositivi e browser puoi usarlo
La pagina ufficiale dei download di Bitwarden mette a disposizione applicazioni desktop per Windows, macOS e Linux, app mobili per Android e dispositivi Apple, web app, CLI ed estensioni per browser tra cui Chrome, Firefox, Safari, Edge, Opera, Brave, Vivaldi e altri browser compatibili.
Questa copertura è uno dei vantaggi più concreti rispetto a un gestore strettamente legato a un singolo ecosistema.
Se utilizzi, per esempio, Android sul telefono, Windows sul computer personale e macOS al lavoro, non devi mantenere tre archivi differenti. Il vault sincronizzato segue l’account.
Naturalmente la disponibilità multipiattaforma aumenta anche l’importanza della sicurezza dell’account principale: concentrare le credenziali in un unico posto migliora la gestione, ma rende quel vault particolarmente prezioso.
A chi può bastare il piano gratuito
Bitwarden Free è sufficiente per molte persone che vogliono risolvere il problema fondamentale: usare password uniche e robuste senza perdere la comodità della sincronizzazione.
La versione gratuita offre password e dispositivi illimitati, generatore di password, autofill, gestione delle passkey e condivisione con un altro utente attraverso un’organizzazione gratuita.
Non significa che Premium sia inutile. Significa che il passaggio al piano a pagamento avviene quando servono funzioni ulteriori, non perché hai raggiunto un piccolo limite di password o vuoi aggiungere il secondo dispositivo.
Per un singolo utente questo cambia molto il calcolo iniziale: puoi adottare Bitwarden seriamente prima di decidere se le funzioni Premium ti servono davvero.
Come funziona Bitwarden nella pratica
Per capire Bitwarden conviene separare tre elementi: il vault, la chiave con cui viene protetto e i client che utilizzano quei dati.
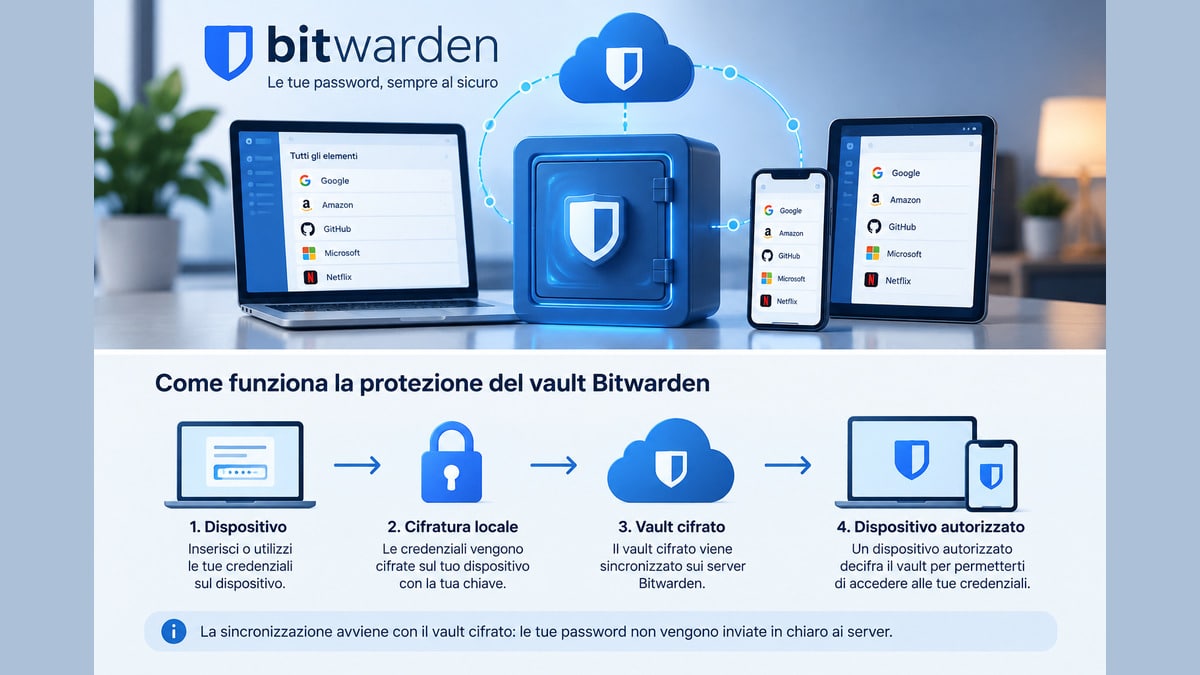
Quando salvi una credenziale, non stai semplicemente inviando una password in chiaro a un database remoto. Il modello prevede che i dati sensibili vengano cifrati sul dispositivo prima della sincronizzazione.
Il server conserva quindi il vault cifrato e gestisce gli aspetti necessari al servizio, mentre la possibilità di interpretarne il contenuto dipende dalle chiavi possedute dall’utente. Il funzionamento concreto è più articolato della formula commerciale “zero knowledge”, che approfondiremo nella sezione sulla sicurezza.
Master password, vault e sincronizzazione
La master password resta un elemento fondamentale dell’account.
Bitwarden utilizza una funzione di derivazione della chiave per trasformare la password principale nel materiale crittografico necessario a proteggere il vault. Per gli account configurati con PBKDF2 SHA-256 il valore predefinito corrente è 600.000 iterazioni; è disponibile anche Argon2id.
La conseguenza pratica è importante: la master password non dovrebbe essere una delle normali password già usate altrove.
Deve essere forte e, soprattutto, unica. Se un’altra piattaforma subisce una violazione e tu hai riutilizzato la stessa password per Bitwarden, hai annullato parte del vantaggio ottenuto centralizzando le credenziali.
C’è anche un secondo lato della medaglia. In un normale account personale zero-knowledge Bitwarden non può semplicemente inviarti per email la master password dimenticata o reimpostarla come farebbe un comune sito. Esistono percorsi di recupero in alcune configurazioni — sessioni ancora attive, accesso di emergenza predisposto in precedenza, dispositivi conosciuti, particolari passkey oppure recovery aziendale — ma se nessuno di questi è disponibile il vault personale può diventare irrecuperabile. La documentazione sul recupero della master password lo esplicita chiaramente.
Il recovery, quindi, va progettato prima di averne bisogno.
Salvataggio, generazione e compilazione automatica
L’estensione browser è probabilmente il punto in cui Bitwarden diventa davvero utile durante la navigazione.
Quando registri un nuovo account puoi generare una password casuale, salvarla nel relativo elemento del vault e poi lasciare al gestore il compito di proporla sul dominio corretto.
Il vantaggio non è soltanto evitare di digitare.
È soprattutto la possibilità di adottare una regola che manualmente diventerebbe molto scomoda: una credenziale diversa per ogni servizio.
Se una password viene esposta, il danno resta più circoscritto. Non devi chiederti su quali altri venti siti avevi riutilizzato la stessa stringa.
Rimane comunque necessario controllare cosa stai compilando. Un password manager riduce molti errori umani, ma non sostituisce la verifica del dominio, la protezione del dispositivo e una corretta configurazione dell’account.
Condivisione delle credenziali e Bitwarden Send
Condividere una password incollandola in una chat o inviandola via email crea copie difficili da controllare.
Bitwarden affronta il problema in due modi distinti.
Il primo è la condivisione di elementi attraverso le organizzazioni, utile quando più persone devono avere accesso continuativo a determinate credenziali.
Il secondo è Bitwarden Send, che genera un collegamento per condividere testo cifrato o file applicando opzioni di accesso e scadenza. Tutti gli utenti possono creare Send di testo; l’invio di file richiede Premium o l’appartenenza a un’organizzazione a pagamento.
Sono due problemi differenti: una password condivisa stabilmente con un familiare non andrebbe gestita allo stesso modo di un’informazione che vuoi rendere disponibile per poche ore a una persona esterna.
Password, codici 2FA e passkey non sono la stessa cosa
Un password manager moderno finisce per gestire tipi di credenziale differenti, ma non conviene confonderli.
Una password è un segreto che normalmente conosci o che il gestore compila per te.
Un codice TOTP è invece un valore temporaneo calcolato partendo da un segreto condiviso. Nella nostra guida all’autenticazione a due fattori spieghiamo perché un TOTP aggiunge una protezione utile ma non equivale automaticamente a un metodo resistente al phishing.
Una passkey utilizza invece un modello crittografico basato su chiavi e WebAuthn/FIDO. Non è una password particolarmente lunga.
Bitwarden può partecipare a tutti e tre gli scenari, ma il ruolo svolto dalla credenziale cambia. È uno dei motivi per cui parlare oggi soltanto di “app che salva password” descrive male ciò che fanno i password manager più evoluti.
Bitwarden Free, Premium e Families: cosa cambia e quanto costa
Il pricing è un punto sul quale molte guide meno recenti sono diventate rapidamente obsolete.
I prezzi ufficiali verificati al 22 settembre 2026 sono espressi in dollari e, per i piani indicati, basati sulla fatturazione annuale; le tasse non sono incluse. La pagina prezzi ufficiale di Bitwarden indica Premium a 19,80 USD l’anno e Families a 47,88 USD l’anno.
| Piano | Prezzo indicato | Utenti | Ha senso soprattutto se |
|---|---|---|---|
| Free | 0 USD | 1 | vuoi password e dispositivi illimitati senza funzioni Premium |
| Premium | 19,80 USD/anno | 1 | vuoi TOTP integrato, allegati, accesso di emergenza e funzioni di sicurezza aggiuntive |
| Families | 47,88 USD/anno | fino a 6 | vuoi account Premium e condivisione strutturata per la famiglia |
| Teams | 4 USD/utente/mese, fatturato annualmente | team | servono gestione, log eventi, directory e provisioning |
| Enterprise | 6 USD/utente/mese, fatturato annualmente | organizzazioni | servono controllo enterprise, SSO, recovery amministrativo e opzioni avanzate |
I prezzi sono volatili: prima di sottoscrivere un piano conviene controllare la pagina ufficiale, soprattutto per promozioni, valuta e condizioni fiscali.
Cosa include davvero Bitwarden Free
Il punto forte del piano gratuito non è la lunghezza della lista di feature. È il fatto che non introduce limiti stretti proprio nei due elementi più importanti per l’utilizzo quotidiano: numero di password e numero di dispositivi.
Puoi quindi avere lo stesso vault su telefono e computer e continuare a generare credenziali uniche senza dover cancellare elementi o passare al piano superiore perché hai raggiunto una soglia artificiale.
Sono inoltre presenti passkey management, generatore, autofill e possibilità di condividere elementi con un altro utente.
Per una persona che vuole semplicemente uscire dal ciclo “stessa password con piccole variazioni”, Free non è un assaggio: è già un password manager utilizzabile sul serio.
Cosa aggiunge Premium
Premium diventa interessante quando vuoi concentrare più funzioni di sicurezza nello stesso account.
Tra le differenze correnti ci sono l’autenticatore TOTP integrato, gli allegati cifrati, l’accesso di emergenza, report e funzioni aggiuntive dedicate alla sicurezza.
L’accesso di emergenza è particolarmente utile se vuoi predisporre in anticipo un contatto fidato che possa ottenere l’accesso secondo le regole impostate.
Il TOTP integrato privilegia invece la comodità: password e codice temporaneo possono vivere nello stesso ecosistema. Questa configurazione riduce i passaggi necessari durante il login, ma concentra anche più materiale di autenticazione nello stesso gestore. Chi preferisce una separazione più netta può utilizzare un’app Authenticator distinta.
Non esiste una risposta universale: è un compromesso fra comodità e separazione dei fattori.
Quando ha senso Families
Families non serve semplicemente ad avere “sei copie di Bitwarden”.
Il valore è la gestione condivisa.
Ogni membro mantiene il proprio account, mentre le credenziali che devono appartenere alla famiglia possono essere organizzate e condivise senza trasformare tutto in un unico vault comune.
È il modello giusto, per esempio, per la password del Wi-Fi, servizi domestici, piattaforme condivise o account amministrativi che più persone devono poter recuperare.
È molto meno sensato condividere la master password di un singolo account Bitwarden: in quel modo perderesti proprio la separazione che il piano famiglia è progettato per mantenere.
Piani Business: Teams ed Enterprise
Teams ed Enterprise cambiano il problema da “come gestisco le mie password?” a “come governa le credenziali un’organizzazione?”.
Teams aggiunge strumenti come event log, integrazione con directory e provisioning SCIM. Enterprise estende il modello con controlli granulari, SSO, account recovery amministrativo e opzioni di self-hosting incluse nel piano.
Per una persona o una famiglia sono caratteristiche irrilevanti.
Per un’azienda, invece, sono spesso più importanti del costo del singolo account: il vero problema non è soltanto conservare la password, ma sapere chi può accedervi, come viene revocato, come entra un nuovo dipendente e come si recupera un account bloccato.
Bitwarden è sicuro?
La risposta più corretta è: Bitwarden utilizza un’architettura progettata per proteggere il vault anche quando questo viene sincronizzato attraverso il cloud, ma nessun password manager va descritto come “sicuro in assoluto”.
Bisogna distinguere crittografia, sicurezza del protocollo, protezione dell’account, sicurezza del dispositivo e comportamento dell’utente.
Un malware con accesso a un computer già sbloccato, un dispositivo compromesso o una procedura di recovery mal gestita rappresentano problemi differenti dalla cifratura del database sul server.
Come funziona la crittografia del vault
Nel Security Whitepaper di Bitwarden viene documentato l’uso di cifratura end-to-end AES-CBC a 256 bit con autenticazione HMAC, insieme a funzioni di derivazione della chiave come PBKDF2 SHA-256 o Argon2id. Le chiavi vengono gestite dai client e la cifratura dei dati avviene localmente prima dell’invio al servizio cloud.
Se vuoi approfondire il modello generale, abbiamo una guida separata sulla crittografia end-to-end.
Questa architettura riduce un rischio importante: il server non dovrebbe avere bisogno di conoscere il contenuto in chiaro del tuo vault per sincronizzarlo.
Non elimina però automaticamente ogni altro rischio possibile.
Zero knowledge: cosa significa e cosa non garantisce da solo
“Zero knowledge” viene spesso letto come certificazione assoluta di sicurezza.
È una semplificazione.
Nel contesto dei password manager il termine comunica l’idea che il provider non possieda le chiavi necessarie per leggere normalmente il contenuto cifrato del vault. Lo stesso paper presentato a USENIX Security 2026 osserva però che “zero knowledge encryption” non ha una definizione tecnica unica e rigorosa condivisa da tutti i vendor.
Per l’utente la distinzione è molto utile.
Chiedere “Bitwarden è zero knowledge?” è soltanto il primo livello.
Le domande successive sono: come vengono create e aggiornate le chiavi? Cosa succede durante la condivisione? Come viene aggiunto un dispositivo? Che potere avrebbe un server completamente compromesso? Quali controlli impediscono modifiche malevole ai dati o ai flussi crittografici?
È qui che la valutazione diventa più interessante.
Lo studio USENIX 2026 sul modello del server malevolo
Nel 2026 Matteo Scarlata, Giovanni Torrisi, Matilda Backendal e Kenneth G. Paterson hanno pubblicato a USENIX Security lo studio Zero Knowledge (About) Encryption: A Comparative Security Analysis of Three Cloud-based Password Managers.
I ricercatori hanno analizzato Bitwarden, LastPass e Dashlane assumendo un threat model particolarmente severo: un server completamente malevolo, capace di deviare arbitrariamente dal comportamento previsto.
Per Bitwarden il paper descrive 12 attacchi distinti nel modello studiato, con impatti che vanno da violazioni dell’integrità di vault mirati fino a scenari più gravi riguardanti vault organizzativi. Gli autori dichiarano inoltre di aver comunicato i risultati ai vendor e che la remediation era in corso.
Questo dato non va trasformato né in “Bitwarden è insicuro” né in “non conta perché lo scenario è improbabile”.
Il valore della ricerca sta proprio nel mostrare che cifrare il database non esaurisce il problema della sicurezza di un password manager cloud. Protocollo, sincronizzazione, condivisione e gestione delle chiavi continuano ad avere proprietà che possono essere studiate e migliorate.
Cosa ha risposto Bitwarden e cosa cambia per l’utente
Bitwarden ha pubblicato una risposta dedicata alla ricerca ETH Zürich il 16 febbraio 2026.
Secondo l’azienda, l’analisi iniziale comprendeva dieci attacchi successivamente suddivisi dai ricercatori in dodici nella pubblicazione. Bitwarden ha dichiarato che sette dei finding erano stati risolti o si trovavano in remediation attiva, mentre tre erano stati accettati come decisioni di design necessarie al funzionamento del prodotto.
Questa è la lettura più utile: esiste una ricerca indipendente concreta, esiste una risposta del vendor e il modello di minaccia deve essere compreso prima di estrapolare conclusioni.
Per un normale utente restano decisive anche misure molto meno esotiche:
una master password unica e robusta, la protezione del dispositivo, l’attivazione della verifica in due passaggi, il salvataggio dei metodi di recovery e l’aggiornamento dei client.
La crittografia sofisticata non compensa una master password riutilizzata su un altro sito.
Server negli Stati Uniti o nell’Unione Europea
Bitwarden Cloud dispone di regioni dati separate negli Stati Uniti e nell’Unione Europea.
La documentazione sulle regioni server specifica che un account esiste soltanto nella regione nella quale è stato creato inizialmente. Passare in seguito da una regione all’altra non equivale quindi a cambiare un’impostazione: la procedura richiede una migrazione dei dati verso un nuovo account nella regione desiderata.
Se per te la localizzazione dei dati è importante, conviene quindi scegliere la regione corretta prima di iniziare a migrare tutto il vault.
Bitwarden è davvero open source?
Dire semplicemente “Bitwarden è open source” è utile come sintesi, ma non descrive completamente il modello di licenza attuale.
La situazione è più interessante.
Quali componenti usano GPL e AGPL
Secondo il License FAQ ufficiale nei repository Bitwarden, il core del password manager nei client Desktop, Web, Browser, Mobile e CLI è distribuito sotto GPL 3.0.
Il codice principale del server utilizza invece AGPL 3.0.
Sono licenze open source ampiamente riconosciute.
Questo permette a sviluppatori e ricercatori di ispezionare una parte molto ampia dell’implementazione invece di dover valutare esclusivamente ciò che il vendor dichiara sul proprio sito.
Trasparenza del codice, però, non significa che qualcuno abbia necessariamente trovato ogni vulnerabilità esistente.
I moduli source-available e la Bitwarden License
Alcuni moduli destinati soprattutto a funzionalità commerciali e ambienti enterprise seguono un modello differente.
Bitwarden utilizza per questi componenti la propria Bitwarden License, descritta dalla stessa azienda come source-available.
La distinzione terminologica è importante: Bitwarden chiarisce espressamente che questa licenza non soddisfa la definizione open source dell’Open Source Initiative.
La formulazione più precisa è quindi:
il core di Bitwarden comprende componenti open source sotto GPL/AGPL, mentre alcuni moduli commerciali sono source-available sotto una licenza differente.
È una descrizione meno accattivante di “100% open source”, ma molto più utile se stai valutando realmente il prodotto.
Perché codice aperto e sicurezza non sono sinonimi
Avere il codice disponibile migliora la possibilità di audit, ricerca e verifica indipendente.
Non crea però una proprietà matematica per la quale “open source = sicuro”.
Servono comunque un’implementazione corretta, processi di aggiornamento, revisione del codice, gestione delle vulnerabilità, una buona architettura e client mantenuti nel tempo.
Lo studio USENIX discusso sopra è un buon esempio del vantaggio della trasparenza: permette a ricercatori indipendenti di analizzare un sistema reale in profondità.
Il fatto che la ricerca trovi problemi non dimostra il fallimento del modello open source. Dimostra piuttosto perché la possibilità di sottoporre un’implementazione a scrutinio esterno ha valore.
Passkey, Authenticator e self-hosting: cosa offre Bitwarden oggi
Un articolo su Bitwarden che si fermasse a username e password descriverebbe ormai soltanto una parte del prodotto.
Il gestore può conservare passkey, partecipare a flussi di autenticazione passwordless, generare TOTP e, per chi ha esigenze più tecniche, essere eseguito su infrastruttura controllata direttamente.
Sono funzioni molto differenti, quindi conviene valutarle separatamente.
Salvare e usare le passkey
Bitwarden può memorizzare e compilare passkey per servizi compatibili.
Se vuoi prima capire cosa cambia rispetto a una normale password, nella nostra guida alle passkey spieghiamo il modello basato su crittografia a chiave pubblica e WebAuthn.
Sul fronte Bitwarden, la documentazione per archiviare e compilare passkey conferma anche il supporto su Android 14 e versioni successive, con alcune limitazioni imposte da Android ai provider di passkey di terze parti.
La funzione importante è questa: il password manager può diventare anche un credential manager, mantenendo nello stesso ambiente account che usano password tradizionali e account che si stanno spostando verso le passkey.
Usare una passkey per accedere a Bitwarden
Un secondo caso, diverso dal precedente, è utilizzare una passkey per accedere allo stesso account Bitwarden.
La funzione corrente permette, nelle configurazioni compatibili, di effettuare login e sbloccare il vault con una passkey. Il supporto documentato per questo specifico flusso riguarda attualmente la web app e l’estensione nei browser basati su Chromium; lo sblocco senza master password richiede una configurazione compatibile con PRF.
Quindi “Bitwarden supporta le passkey” può significare almeno due cose:
conservare la passkey di un altro servizio oppure utilizzare una passkey come metodo di accesso a Bitwarden.
Confondere i due casi porta facilmente a indicazioni sbagliate sulla compatibilità.
Bitwarden Authenticator e TOTP
Bitwarden offre oggi due soluzioni differenti per i codici TOTP.
La prima è l’app Bitwarden Authenticator, separata dal password manager e utilizzabile anche senza un account Bitwarden.
La seconda è l’autenticatore integrato nel vault. La documentazione dell’Integrated Authenticator specifica che tutti gli account possono conservare la chiave TOTP, mentre la generazione dei codici all’interno del Password Manager richiede Premium o l’appartenenza a un’organizzazione a pagamento.
Tenere password e TOTP nello stesso vault è molto comodo.
Separarli in applicazioni differenti riduce invece la concentrazione dei due elementi nello stesso ambiente.
La scelta va fatta consapevolmente: comodità e separazione non sono la stessa priorità.
Self-hosting standard e Bitwarden Lite
Bitwarden può essere eseguito anche sulla propria infrastruttura.
La documentazione ufficiale sul self-hosting distingue diverse modalità, tra cui deployment standard, Kubernetes e Bitwarden Lite.
Lite merita una precisazione perché molte guide utilizzano ancora il vecchio nome.
Nel dicembre 2025 Bitwarden Unified è uscito dalla beta ed è stato rinominato Bitwarden Lite. La variante Lite utilizza una singola immagine Docker ed è pensata soprattutto per uso personale, home lab e scenari leggeri; Bitwarden indica esplicitamente che le aziende dovrebbero utilizzare le opzioni di deployment standard.
Questa è una differenza importante se stai seguendo tutorial precedenti.
Quando il self-hosting ha davvero senso
Self-hosting non significa automaticamente “più sicuro”.
Significa soprattutto spostare la responsabilità operativa.
Se utilizzi il cloud gestito, infrastruttura, disponibilità e gran parte dell’aggiornamento del servizio sono responsabilità del provider.
Se ospiti Bitwarden personalmente, diventi responsabile di aspetti come server, Docker, TLS, backup, patch, monitoraggio, database e disponibilità del sistema.
La stessa documentazione Bitwarden considera il self-hosting una scelta che richiede competenze tecniche e infrastrutturali superiori.
Ha quindi senso quando hai una ragione concreta: requisiti aziendali, controllo dell’infrastruttura, compliance, laboratorio personale o competenze già presenti.
Se l’unica motivazione è “il cloud mi sembra meno sicuro”, stai sostituendo un modello di rischio con un altro, non eliminando il rischio.
Come iniziare con Bitwarden e importare le password
Il passaggio più delicato non è installare l’estensione. È migrare le credenziali senza creare duplicati, perdere dati o lasciare sul disco un export in chiaro.
Conviene procedere con ordine.
Creare l’account e scegliere la regione
Prima di importare dati, scegli la regione cloud nella quale vuoi creare l’account: Stati Uniti o Unione Europea.
Poi imposta una master password nuova, forte e non riutilizzata altrove.
Configura anche almeno un percorso di recovery appropriato al tuo account e attiva la verifica in due passaggi prima di considerare conclusa la configurazione.
Il momento peggiore per pensare al recovery è dopo aver dimenticato la master password.
Installare app o estensione
Installa Bitwarden almeno sui dispositivi che utilizzi realmente ogni giorno.
Per la maggior parte delle persone significa:
browser principale sul computer e app sullo smartphone.
Effettua un primo accesso, verifica che il vault venga sincronizzato e controlla il funzionamento dell’autofill prima di eliminare dati dal vecchio gestore.
Non è necessario installare immediatamente ogni client disponibile. Prima conviene verificare che il flusso principale sia stabile.
Importare password da browser o altri password manager
Bitwarden supporta l’importazione da numerosi password manager e browser.
La documentazione ufficiale per importare i dati comprende, tra gli altri, 1Password, Firefox, Chrome, Edge e Chromium; quando il formato originale non è supportato direttamente è possibile in alcuni casi adattarlo a uno dei formati accettati.
Se prima devi capire dove si trovano realmente le credenziali sparse tra browser, telefono e computer, la nostra guida alle password salvate parte proprio da quel problema.
Una precauzione merita particolare attenzione: l’importazione non deduplica automaticamente gli elementi.
Importare più volte lo stesso archivio può quindi creare copie. Conviene fare una migrazione controllata invece di ripetere l’operazione ogni volta che qualcosa sembra mancare.
Cosa fare con i file di esportazione dopo la migrazione
Un file CSV esportato da un browser o da un vecchio password manager può contenere password leggibili.
È facile concentrarsi sulla sicurezza del nuovo vault e dimenticare quel file nella cartella Download, in un backup non cifrato o nel cestino.
Bitwarden raccomanda esplicitamente di eliminare il file esportato dal dispositivo dopo aver verificato che l’importazione sia riuscita.
Prima di cancellarlo, controlla il nuovo vault.
Verifica un campione di credenziali, cartelle e dati importanti, assicurati che i login funzionino e soltanto dopo rimuovi le copie temporanee non protette.
Una migrazione riuscita non è quella in cui “Bitwarden dice import completato”: è quella in cui i dati necessari sono arrivati correttamente e l’export sensibile non rimane dimenticato sul computer.
Bitwarden conviene? Vantaggi, limiti e alternative
Bitwarden è particolarmente convincente quando cerchi un password manager indipendente dal sistema operativo, vuoi poter iniziare gratuitamente e attribuisci valore alla trasparenza del codice o al self-hosting.
Ha meno senso scegliere automaticamente Bitwarden soltanto perché “è open source”.
La decisione dovrebbe partire dal tuo scenario.
| Se la priorità è… | Soluzione da valutare |
|---|---|
| piano gratuito con password e dispositivi illimitati | Bitwarden |
| trasparenza del core e possibilità di self-hosting | Bitwarden |
| esperienza premium molto integrata e funzioni come Secret Key/Travel Mode | 1Password |
| password manager inserito nell’ecosistema privacy Proton e alias email | Proton Pass |
| database locale e controllo senza servizio cloud centralizzato obbligatorio | KeePassXC |
| massima semplicità dentro un solo ecosistema Apple/Google | gestore integrato del sistema |
Non è una classifica assoluta. Cambia il compromesso che stai scegliendo.
Quando sceglierei Bitwarden
Bitwarden ha particolarmente senso quando vuoi una combinazione di:
piano Free realmente utilizzabile, ampia compatibilità, indipendenza dai principali ecosistemi hardware, trasparenza del codice e possibilità di crescere verso funzioni Premium o self-hosting.
È un profilo difficile da replicare tutto insieme.
Il piano gratuito permette inoltre di capire se il modello del password manager funziona per te senza trasformare il test in una migrazione temporanea da rifare appena scade una prova.
Quando il piano Free è sufficiente
Resterei sul piano gratuito se l’obiettivo è:
creare password uniche, sincronizzarle fra dispositivi, usare autofill, gestire passkey e condividere in modo limitato con un’altra persona.
Premium diventa più sensato quando inizi a desiderare caratteristiche specifiche come TOTP integrato, allegati, accesso di emergenza e strumenti di sicurezza aggiuntivi.
Non pagherei soltanto perché “Premium dovrebbe essere più sicuro”: prima identificherei la funzione concreta che mi serve.
Quando può avere più senso 1Password
1Password segue un’impostazione differente.
Non punta su un piano personale gratuito permanente, ma su un’esperienza premium strutturata, con elementi distintivi come Secret Key, Travel Mode e una gestione familiare molto sviluppata.
Nella nostra guida a 1Password analizziamo nel dettaglio il prodotto e il confronto con Bitwarden.
In sintesi, Bitwarden è particolarmente forte quando pesano prezzo, apertura del core e controllo dell’infrastruttura. 1Password diventa più interessante quando dai maggiore valore all’esperienza integrata e alle caratteristiche specifiche del suo modello.
Non trasformerei il confronto in “open source contro software sicuro”: sono architetture diverse e vanno giudicate per implementazione, processo di sicurezza e scenario d’uso.
Quando valutare Proton Pass o KeePassXC
Proton Pass è interessante soprattutto se utilizzi già l’ecosistema Proton o attribuisci molto valore agli alias email.
Anche la versione Free di Proton Pass offre attualmente login e dispositivi illimitati, supporto alle passkey e un numero limitato di alias hide-my-email; i piani superiori ampliano soprattutto alias, autenticatore integrato e funzioni di condivisione.
KeePassXC risponde invece a una filosofia differente: il database può rimanere sotto il tuo controllo senza richiedere per forza un account su un servizio cloud centralizzato.
È una soluzione potente se vuoi gestire direttamente database, sincronizzazione e backup.
È meno adatta se cerchi un servizio pronto nel quale installi app ed estensione e la sincronizzazione funziona senza progettare la tua infrastruttura.
Conclusione
Bitwarden è una delle opzioni più interessanti per chi vuole adottare un password manager senza partire immediatamente da un abbonamento.
Il piano Free elimina due restrizioni particolarmente fastidiose — numero di credenziali e numero di dispositivi — mentre Premium e Families aggiungono funzioni che possono essere valutate quando emerge un bisogno concreto.
I punti più forti sono compatibilità, piano gratuito, trasparenza del core, supporto crescente a passkey e possibilità di self-hosting.
I limiti da ricordare sono altrettanto importanti: concentrare molte credenziali in un unico vault richiede una master password davvero forte, recovery preparato in anticipo e dispositivi ben protetti; self-hosting trasferisce a te una parte consistente delle responsabilità operative; “open source” e “zero knowledge”, da soli, non costituiscono una garanzia assoluta.
Per un singolo utente che vuole smettere di riutilizzare password e avere le proprie credenziali su più piattaforme, partire da Bitwarden Free è una scelta razionale.
Il passaggio a Premium ha senso quando sai già quale funzione aggiuntiva ti serve. E se le tue priorità sono diverse — esperienza premium, ecosistema Proton o database locale — esistono alternative con compromessi differenti.