
Un hacker è una persona con competenze tecniche abbastanza profonde da capire come funzionano sistemi, reti e software e da individuarne limiti, comportamenti inattesi o vulnerabilità. La parola, però, non significa automaticamente “criminale informatico”: nel linguaggio comune i due concetti vengono spesso sovrapposti, mentre in ambito tecnico contano soprattutto autorizzazione, intento e obiettivo.
È questa distinzione che permette di capire perché un professionista pagato per testare la sicurezza di un’azienda, un gruppo che ruba dati e un ricercatore che studia un sistema non siano la stessa cosa, anche quando utilizzano conoscenze simili.
In questa guida vediamo cosa significa davvero hacker, quali categorie sono utili e quali semplificano troppo, come si sviluppa un attacco a livello concettuale e dove passa il confine tra attività di sicurezza autorizzata e accesso abusivo.
Hacker: significato e cosa vuol dire davvero
Per capire chi sono gli hacker conviene partire dal significato della parola, perché gran parte della confusione nasce proprio da qui. Nel linguaggio quotidiano “hacker” è diventato quasi sinonimo di pirata informatico; nella storia dell’informatica, invece, il termine ha avuto un significato molto più ampio.
La distinzione non è soltanto linguistica. Cambia il modo in cui interpretiamo attività tecniche, ricerca di vulnerabilità, penetration test e veri attacchi informatici.
Da dove nasce il termine hacker e come è cambiato
Il significato di hacker è più vecchio dell’immagine del criminale incappucciato davanti a un monitor. Nella cultura informatica il termine è stato usato per descrivere persone capaci di esplorare sistemi e problemi tecnici in modo creativo, andando oltre l’uso previsto di hardware e software.
L’Enciclopedia Treccani dedicata al termine hacker ne ricostruisce l’origine nella cultura informatica sviluppatasi anche negli ambienti del MIT e distingue storicamente l’hacker dal cracker, termine associato alla violazione di protezioni o sistemi con finalità dannose o illecite.
Nel tempo, però, l’uso giornalistico e quotidiano della parola è cambiato. Oggi “hacker” viene impiegato sia nel senso più ampio di esperto capace di comprendere e modificare un sistema, sia come termine generico per indicare chi conduce un attacco informatico.
Per questo, quando leggi che “un hacker ha colpito un’azienda”, la parola da sola dice poco. Per capire cosa è successo servono almeno tre informazioni: aveva l’autorizzazione? Quale obiettivo perseguiva? Cosa ha effettivamente fatto?
Hacker, cracker e cybercriminale non sono la stessa cosa
La differenza tra hacker e cracker è utile per capire un problema più ampio: termini apparentemente simili possono descrivere competenze, comportamenti e finalità differenti.
| Termine | Cosa indica | Autorizzazione | Punto da ricordare |
|---|---|---|---|
| Hacker | Persona con competenze tecniche e capacità di esplorare o modificare sistemi | Dipende dal contesto | Il termine non definisce da solo un comportamento criminale |
| Cracker | Termine storico usato per distinguere chi viola protezioni o sistemi con finalità dannose o illecite | In genere assente | Oggi è meno comune nel linguaggio professionale rispetto a “cybercriminale” o “black hat” |
| Cybercriminale | Persona o gruppo che usa strumenti digitali per commettere reati | Assente | Può usare tecniche sofisticate, ma non deve necessariamente essere un hacker particolarmente esperto |
| Hacker etico | Professionista o ricercatore che verifica la sicurezza entro un perimetro autorizzato | Esplicita e definita | Le competenze offensive vengono usate per individuare e correggere debolezze |
Questa distinzione evita un equivoco frequente: non tutti gli hacker sono cybercriminali e non tutti i cybercriminali sono hacker particolarmente sofisticati. Molte campagne sfruttano credenziali rubate, ingegneria sociale o strumenti già disponibili invece di richiedere la scoperta originale di una vulnerabilità.
Hacker e hacking: persona e attività vanno distinti
Un altro errore comune è usare hacker e hacking come se fossero la stessa cosa.
L’hacker è la persona. L’hacking è l’attività: può significare esplorare un sistema, modificarne il comportamento, verificarne la sicurezza oppure tentare di ottenere un accesso che non si possiede.
Il contesto cambia completamente il giudizio sull’attività. Testare una vulnerabilità nel proprio laboratorio non equivale a provarla sul server di un’altra azienda. Simulare un attacco all’interno di un penetration test concordato non equivale a entrare in un sistema senza permesso.
In altre parole, la tecnica da sola non stabilisce se un’attività sia legittima. Conta il rapporto tra azione, autorizzazione e perimetro.
Tipi di hacker: white hat, black hat, grey hat e threat actor
Quando si parla di tipi di hacker, la classificazione white hat, black hat e grey hat è quella che compare più spesso. È utile per iniziare, perché mette subito in evidenza il ruolo dell’autorizzazione e dell’intento, ma non descrive bene da sola l’intero panorama delle minacce informatiche.
Per questo conviene usare i “cappelli” come primo modello mentale e poi passare a una classificazione più utile nella pratica: chi è l’attore, quali capacità possiede, perché agisce e quale accesso può ottenere.
White hat, black hat e grey hat
La classificazione più conosciuta dei tipi di hacker usa i cosiddetti “cappelli”:
- white hat: opera con autorizzazione per individuare vulnerabilità e migliorare la sicurezza;
- black hat: accede o agisce senza autorizzazione con finalità dannose, fraudolente o comunque illecite;
- grey hat: può individuare o verificare una vulnerabilità senza aver ottenuto il permesso del proprietario, pur senza perseguire necessariamente un danno.
La terza categoria è quella che crea più confusione. “Non volevo fare danni” non trasforma automaticamente un’attività non autorizzata in ethical hacking. Se manca il consenso del titolare del sistema, il problema non è soltanto il colore del cappello.
I tre termini sono utili come scorciatoia didattica, soprattutto per distinguere il testing autorizzato dall’attacco malevolo. Diventano molto meno precisi quando proviamo a descrivere l’intero panorama delle minacce informatiche.
Perché i “cappelli” non bastano a classificare chi attacca
In cybersecurity è spesso più utile parlare di threat actor, cioè un individuo o un gruppo che rappresenta una potenziale minaccia per un sistema, un’organizzazione o i suoi dati. Il glossario del NIST definisce il threat actor proprio come un individuo o un gruppo che costituisce una minaccia.
La differenza è importante: “white hat”, “black hat” e “grey hat” cercano soprattutto di descrivere il rapporto tra competenze, autorizzazione e intento. Threat actor è invece un concetto più ampio, utile per analizzare chi può causare un danno, con quali capacità, quale accesso e quale motivazione.
Non tutti i threat actor sono quindi descritti bene da un colore. Un insider, per esempio, può avere già accesso legittimo a un sistema ma usarlo in modo improprio. Un gruppo sponsorizzato da uno Stato si definisce soprattutto per affiliazione e obiettivi. Un collettivo hacktivista si distingue invece per la motivazione politica o ideologica.
Cybercriminali, hacktivist, insider, script kiddie e gruppi state-sponsored
Queste etichette non appartengono tutte alla stessa tassonomia. Ed è proprio questo il punto.
Un cybercriminale viene definito principalmente dalla finalità criminale, spesso economica. Un hacktivist dalla motivazione politica o sociale. Un insider dalla posizione interna o dall’accesso già disponibile. Un gruppo state-sponsored dal collegamento, diretto o indiretto, con interessi statali.
Script kiddie è invece un’etichetta informale legata soprattutto al livello di competenza e alla dipendenza da strumenti creati da altri. Non significa automaticamente che l’attività sia innocua: anche chi usa tool già pronti può provocare danni reali.
Le categorie possono inoltre sovrapporsi. Un attore sponsorizzato da uno Stato può usare tecniche tipiche dei black hat; un insider può agire per denaro; un hacktivist può partecipare a operazioni distruttive.
Per valutare il rischio conviene quindi chiedersi chi è l’attore, a cosa mira, quali risorse possiede e quale accesso può ottenere, invece di fermarsi al nome della categoria.
Come operano gli hacker
Non esiste una sequenza unica seguita da ogni attaccante. Un furto di account, una compromissione di un sito e un attacco DDoS sono operazioni molto diverse.
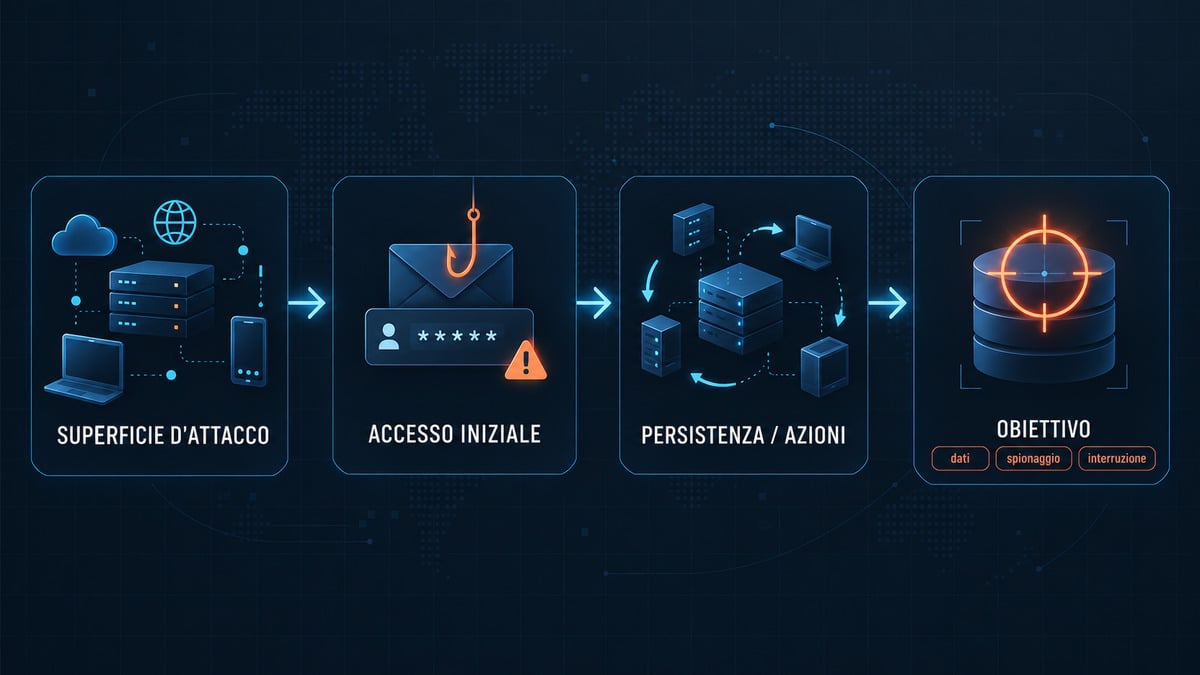
Esiste però un modello mentale utile: prima si individua una superficie attaccabile, poi si cerca un punto di ingresso; se l’accesso riesce, l’attaccante può tentare di aumentare i privilegi, mantenere la presenza, raccogliere informazioni e raggiungere il proprio obiettivo.
È una logica generale coerente con il modo in cui MITRE ATT&CK organizza le tattiche degli avversari, distinguendo obiettivi come ricognizione, accesso iniziale, persistenza, accesso alle credenziali, raccolta, esfiltrazione e impatto. Non è una “ricetta per hackerare”, ma un modello per comprendere e riconoscere ciò che può accadere durante un incidente.
Individuare il bersaglio e la superficie d’attacco
Prima di un attacco può esserci una fase di raccolta delle informazioni. L’obiettivo è capire quali elementi siano esposti e quali possano offrire un percorso utile.
La superficie d’attacco non comprende soltanto server e applicazioni. Può includere account, indirizzi email, servizi cloud, dispositivi, software non aggiornato, fornitori esterni e persone che hanno accesso alle risorse.
Questo spiega perché la sicurezza non possa ridursi a “installare un antivirus”. Un’organizzazione può avere sistemi tecnicamente solidi e restare vulnerabile attraverso credenziali riutilizzate, procedure deboli o un fornitore compromesso.
Accesso iniziale: persone, credenziali e vulnerabilità
Il primo accesso può avvenire in modi molto diversi. Un attaccante può tentare di ingannare una persona con il phishing, provare credenziali attraverso un attacco brute force oppure sfruttare una vulnerabilità presente in un’applicazione.
Nel caso dei siti e delle web app, una debolezza del codice o della configurazione può diventare un punto di ingresso. Le SQL injection, per esempio, riguardano l’interazione non sicura con il database e rappresentano un problema diverso dal furto di una password.
In altri casi il punto di ingresso è un software già compromesso, un allegato malevolo o un componente vulnerabile. Per questo è utile distinguere il vettore iniziale dal payload: il malware può essere una parte dell’operazione, ma “attacco hacker” e “malware” non sono sinonimi.
Cosa può succedere dopo l’accesso: persistenza, furto, spionaggio o interruzione
Ottenere un primo accesso non significa avere già raggiunto l’obiettivo. L’attaccante può cercare privilegi più elevati, mappare l’ambiente, raggiungere altri sistemi, raccogliere dati o mantenere un punto di ingresso che sopravviva a riavvii e cambi di password.
La persistenza serve proprio a rendere l’accesso più difficile da eliminare. Una backdoor può svolgere questa funzione, ma la persistenza può dipendere anche da account creati o modificati, servizi remoti abusati o altre alterazioni dell’ambiente.
A quel punto l’obiettivo può essere il furto di dati, l’estorsione, lo spionaggio, la manipolazione di informazioni o il danneggiamento dei sistemi.
Non tutti gli attacchi, però, richiedono di “entrare” nel bersaglio. Un denial of service, per esempio, può puntare direttamente a rendere una risorsa indisponibile.
Cosa prendono di mira gli hacker e perché
Un hacker o un altro threat actor raramente sceglie un bersaglio in modo astratto: cerca qualcosa che abbia valore oppure che permetta di raggiungere un obiettivo successivo. Per questo account, dispositivi, siti e infrastrutture non hanno tutti lo stesso ruolo durante un attacco.
Capire che cosa interessa realmente all’attaccante aiuta anche a capire perché certe difese funzionano meglio di altre. Proteggere un computer, per esempio, serve a poco se dallo stesso computer rimangono accessibili account privilegiati protetti da credenziali deboli.
Account, identità e credenziali
Gli account sono spesso più interessanti del dispositivo sul quale vengono utilizzati. Una casella email può consentire di reimpostare altre password; un account amministrativo può aprire l’accesso a servizi aziendali; un’identità cloud può avere permessi su dati e applicazioni distribuiti in più ambienti.
Per questo credenziali, sessioni e meccanismi di recupero sono asset di sicurezza a tutti gli effetti. Chi ottiene una password non deve necessariamente “bucare” il sistema: può entrare dalla stessa porta prevista per l’utente legittimo.
È anche il motivo per cui autenticazione multifattore, password uniche e controllo delle sessioni riducono rischi diversi da quelli coperti da un semplice antivirus.
Computer, smartphone, reti e servizi online
Un computer o uno smartphone possono essere un obiettivo diretto, ma anche un punto di passaggio verso qualcosa di più importante: documenti, account, rete aziendale, servizi cloud o comunicazioni.
Lo stesso vale per router, VPN, desktop remoti e altri servizi esposti. L’interesse dell’attaccante non è necessariamente “il dispositivo” in sé, ma ciò che quel dispositivo permette di vedere, modificare o raggiungere.
Questo cambia anche il modo di interpretare un incidente. Un portatile compromesso non è solo un problema locale se contiene sessioni attive, credenziali o accessi privilegiati ad altri sistemi.
Siti web e applicazioni
Un sito può essere colpito per rubare dati, modificare pagine, distribuire codice malevolo, creare redirect, sfruttare la reputazione del dominio o usarlo come punto di accesso ad altre risorse.
Le applicazioni web hanno inoltre una superficie composta da molti livelli: codice, CMS, plugin, librerie, database, account, API, server e servizi di terze parti. Una vulnerabilità in uno solo di questi componenti può cambiare il rischio complessivo.
Per questo “il sito è stato hackerato” descrive il risultato, non la causa. Per capire cosa è successo bisogna ricostruire il vettore iniziale, le azioni eseguite dopo l’accesso e ciò che è stato modificato.
Profitto, dati, spionaggio, protesta e ricerca di vulnerabilità
Le motivazioni cambiano molto da un attore all’altro.
Il profitto può arrivare dal furto di denaro, dalla vendita di dati, dall’estorsione o dall’accesso rivenduto ad altri gruppi. Lo spionaggio può puntare a informazioni industriali, politiche o strategiche. L’hacktivism usa invece azioni digitali per sostenere una causa o ottenere visibilità.
Altri attacchi puntano soprattutto all’interruzione. Un attacco DDoS, per esempio, cerca di saturare risorse o servizi e può riuscire senza compromettere direttamente il server bersaglio.
La ricerca di vulnerabilità appartiene a un contesto diverso quando viene svolta con autorizzazione e con l’obiettivo di correggere i problemi. È qui che entra in gioco l’hacker etico.
Hacker etico: quando l’hacking diventa un lavoro di sicurezza
L’hacker etico dimostra bene perché non basta osservare la tecnica utilizzata per decidere che cosa stia accadendo. Alcune conoscenze impiegate durante un penetration test possono essere simili a quelle sfruttate da un attaccante, ma cambiano il contesto, il mandato e soprattutto ciò che si può fare sul sistema.
L’elemento centrale è quindi lo scope: quali sistemi possono essere testati, con quale autorizzazione, entro quali limiti e con quale obiettivo.
Cosa fa un ethical hacker
Un hacker etico utilizza competenze e tecniche offensive per individuare debolezze prima che vengano sfruttate da un avversario reale. La differenza decisiva non è “essere buoni”: è lavorare con autorizzazione, perimetro definito, obiettivi concordati e responsabilità di reporting.
Anche la guida istituzionale di Cliclavoro dedicata alla professione dell’hacker etico descrive l’ethical hacking come un’attività autorizzata di simulazione degli attacchi finalizzata a individuare vulnerabilità e migliorare la sicurezza.
Il lavoro non termina quando viene trovato un problema. Un assessment utile deve permettere a chi gestisce il sistema di capire il rischio, raccogliere l’evidenza necessaria in modo controllato, assegnare una priorità e correggere la causa.
Penetration test, vulnerability assessment e bug bounty
Questi termini sono collegati, ma non equivalenti.
Un vulnerability assessment cerca di individuare, classificare e prioritizzare debolezze. Un penetration test prova invece a verificare, entro uno scope concordato, se e in quale misura determinate vulnerabilità possano essere realmente sfruttate e quali conseguenze possano produrre.
La NIST SP 800-115 sul security testing e assessment distingue diverse tecniche di verifica e ne considera finalità, vantaggi e limiti. Il punto pratico è che una scansione automatica e un penetration test non forniscono la stessa evidenza.
I bug bounty program aggiungono un altro modello: l’organizzazione pubblica regole e perimetro entro cui ricercatori esterni possono cercare e segnalare vulnerabilità. Anche qui il concetto fondamentale è lo scope. Il programma non autorizza automaticamente a testare qualsiasi sistema collegato all’azienda.
Perché autorizzazione e perimetro dell’incarico fanno la differenza
L’autorizzazione stabilisce quali sistemi possono essere testati, in quali tempi, con quali tecniche e con quali limiti. Serve a proteggere sia l’organizzazione sia chi esegue il test.
In Italia l’accesso abusivo a un sistema informatico o telematico è disciplinato dall’articolo 615-ter del Codice penale. Senza trasformare una guida tecnica in un parere legale, la conseguenza pratica è semplice: una buona intenzione non sostituisce il permesso.
Questo è particolarmente importante per il grey hat. Segnalare una vulnerabilità può essere utile, ma cercarla entrando in sistemi altrui senza consenso non diventa automaticamente ethical hacking solo perché non viene chiesto un riscatto o non vengono cancellati dati.
Come si diventa hacker etico: il percorso in breve
Non esiste un singolo programma che trasformi automaticamente una persona in ethical hacker. Servono basi solide e soprattutto la capacità di capire cosa si sta testando.
Le competenze più utili comprendono reti, sistemi operativi, Linux e Windows, protocolli web, autenticazione, scripting, log, vulnerabilità applicative, gestione delle identità, basi di crittografia e capacità di scrivere report tecnici comprensibili.
Gli strumenti arrivano dopo. Una distribuzione come Kali Linux può offrire un ambiente organizzato per penetration testing e security auditing, ma installarla non sostituisce metodologia, conoscenza dei protocolli o capacità di valutare il rischio.
Per fare pratica servono laboratori propri, piattaforme create per l’addestramento o sistemi per i quali possiedi un’autorizzazione esplicita. È una differenza sostanziale: imparare sicurezza significa saper controllare l’esperimento, non cercare bersagli casuali su Internet.
Sei stato hackerato? Capire il problema prima di intervenire
Quando una persona dice “sono stato hackerato”, il passo più utile non è capire immediatamente quale etichetta dare all’attaccante. Serve prima identificare che cosa è stato compromesso e se l’accesso indesiderato è ancora attivo.
Account, computer, smartphone e siti web richiedono controlli e procedure diverse. Trattarli come un unico problema rischia di far perdere tempo o, peggio, di correggere soltanto il sintomo.
Account compromesso, dispositivo infetto e sito hackerato sono problemi diversi
“Mi hanno hackerato” può descrivere almeno tre incidenti differenti.
Un account compromesso significa che qualcun altro ha ottenuto o abusato dell’accesso a un servizio. Un dispositivo compromesso riguarda invece il computer o lo smartphone e può coinvolgere software malevolo, configurazioni modificate o sessioni rubate. Un sito compromesso può includere file alterati, account amministrativi abusati, database modificati, redirect o codice persistente.
Le contromisure cambiano. Reimpostare una password può essere sufficiente in alcuni casi di furto di credenziali; non risolve un server sul quale è rimasto un meccanismo di persistenza.
Quali segnali meritano una verifica
Un singolo comportamento insolito non dimostra automaticamente un attacco. Alcuni segnali, però, richiedono una verifica concreta:
- accessi o sessioni da dispositivi che non riconosci;
- modifica inattesa di password, email di recupero o autenticazione a più fattori;
- messaggi inviati dal tuo account senza che tu li abbia scritti;
- software o estensioni che non ricordi di avere installato;
- redirect, pagine o utenti amministrativi comparsi su un sito senza spiegazione;
- file cifrati, cancellati o modificati;
- avvisi di sicurezza provenienti dal provider o dal sistema operativo.
La priorità è raccogliere evidenze e ridurre l’accesso dell’attaccante, non attribuire subito l’incidente a una categoria di hacker.
Quando passare alla guida specifica di recupero o protezione
Se il problema riguarda un account, intervieni innanzitutto sul servizio interessato: cambia la password da un dispositivo affidabile, revoca le sessioni che non riconosci, controlla i metodi di recupero e attiva l’autenticazione multifattore quando disponibile.
Se sospetti che sia compromesso il dispositivo, la priorità è evitare che continui a esporre credenziali e dati mentre verifichi il sistema.
Se il problema riguarda WordPress, la nostra guida su WordPress hackerato: cosa fare e come ripristinare il sito affronta contenimento, causa, bonifica, revoca degli accessi e verifica; la guida alla sicurezza WordPress è invece orientata alla prevenzione e all’hardening.
La distinzione è importante perché prevenzione, rilevamento e recovery sono tre lavori diversi. Mescolarli porta spesso a correggere il sintomo lasciando aperta la causa.
Conclusione
Capire chi è un hacker richiede di andare oltre lo stereotipo del criminale informatico e oltre la divisione semplicistica tra “buoni” e “cattivi”.
Il termine descrive prima di tutto competenze e capacità di comprendere sistemi complessi. Per stabilire cosa rappresenta davvero una persona o un gruppo bisogna aggiungere autorizzazione, intento, obiettivo e comportamento. I cappelli white, black e grey sono utili per orientarsi, ma il concetto di threat actor permette di leggere meglio scenari come cybercrime, insider threat, hacktivism e operazioni sponsorizzate da Stati.
Lo stesso vale quando si cerca di capire come operano gli hacker: non esiste un trucco universale. Esistono superfici d’attacco, credenziali, vulnerabilità, persone, accessi iniziali e azioni successive che cambiano in base all’obiettivo.
Se il tuo interesse è professionale, il confine da fissare subito è quello dell’autorizzazione: imparare offensive security significa saper testare sistemi in modo controllato, documentabile e consentito. Se invece stai cercando di capire un incidente reale, la domanda utile non è “che tipo di hacker è stato?”, ma quale accesso è stato compromesso, cosa è successo dopo e cosa devi mettere in sicurezza adesso.