
Kali Linux è una distribuzione GNU/Linux basata su Debian e progettata soprattutto per penetration testing, security auditing, analisi forense, reverse engineering e altre attività di sicurezza informatica. Non è però semplicemente “Linux con tanti programmi per hacker”: cambia il modo in cui il sistema viene costruito, mantenuto e utilizzato, e questo spiega perché non sia la scelta più razionale per ogni utente.
Se vuoi imparare Linux, configurare un normale PC desktop o amministrare un server general purpose, esistono distribuzioni più adatte. Se invece devi costruire un ambiente controllato per analizzare sistemi che possiedi o che sei autorizzato a verificare, Kali Linux offre una base già organizzata attorno a quel lavoro.
In questa guida vedremo cosa distingue Kali dalle altre distribuzioni Linux, quale modalità di installazione scegliere, come mantenerla aggiornata e come orientarsi tra strumenti e metapacchetti senza trasformare l’articolo in una lista infinita di tool.
Cos’è Kali Linux e perché è diversa da una distribuzione general purpose
Il progetto definisce Kali Linux come una distribuzione open source basata su Debian, pensata per penetration testing e security auditing. Include centinaia di strumenti, configurazioni e script orientati ad attività specialistiche come vulnerability assessment, digital forensics e reverse engineering.
La distinzione importante è proprio questa: Kali nasce attorno a un workflow professionale specifico, mentre una normale distribuzione desktop cerca generalmente di coprire attività molto più ampie.
Da Debian a Kali Rolling: cosa cambia davvero
Kali è basata su Debian Testing e importa da Debian gran parte dei pacchetti, aggiungendo software, configurazioni e modifiche necessarie al proprio ambito. Non va però trattata come un’installazione Debian sulla quale sono stati aggiunti alcuni programmi di sicurezza. La relazione fra i due progetti è più strutturata.
Se vuoi capire la base da cui deriva, nella nostra guida a Debian approfondiamo APT, pacchetti .deb, repository e differenze tra stable, testing e unstable.
Kali Linux segue inoltre il modello rolling release. La branch principale destinata agli utenti è kali-rolling: gli aggiornamenti arrivano progressivamente attraverso i repository senza attendere il passaggio classico da una major release alla successiva. Le immagini che puoi scaricare dal sito vengono comunque pubblicate periodicamente come point release testate.
Questo crea una distinzione che vale la pena capire:
- l’immagine ISO ha una versione identificabile;
- il sistema installato continua a evolvere tramite
kali-rolling; - due installazioni nate dalla stessa ISO possono quindi divergere nel tempo se vengono aggiornate in momenti differenti.
Per questo il numero stampato nel nome dell’ISO non descrive da solo lo stato reale di una macchina Kali aggiornata.
Kali è una piattaforma, non “il sistema operativo degli hacker”
Definire Kali “il sistema operativo degli hacker” funziona come slogan, ma spiega male il prodotto.
Kali Linux modifica alcune scelte rispetto a una distro general purpose. La documentazione ufficiale segnala, tra le altre cose, un kernel con patch orientate anche ai test wireless, servizi di rete disabilitati per impostazione predefinita in diversi scenari e un insieme controllato di repository software.
Sono differenze progettuali, non elementi cosmetici.
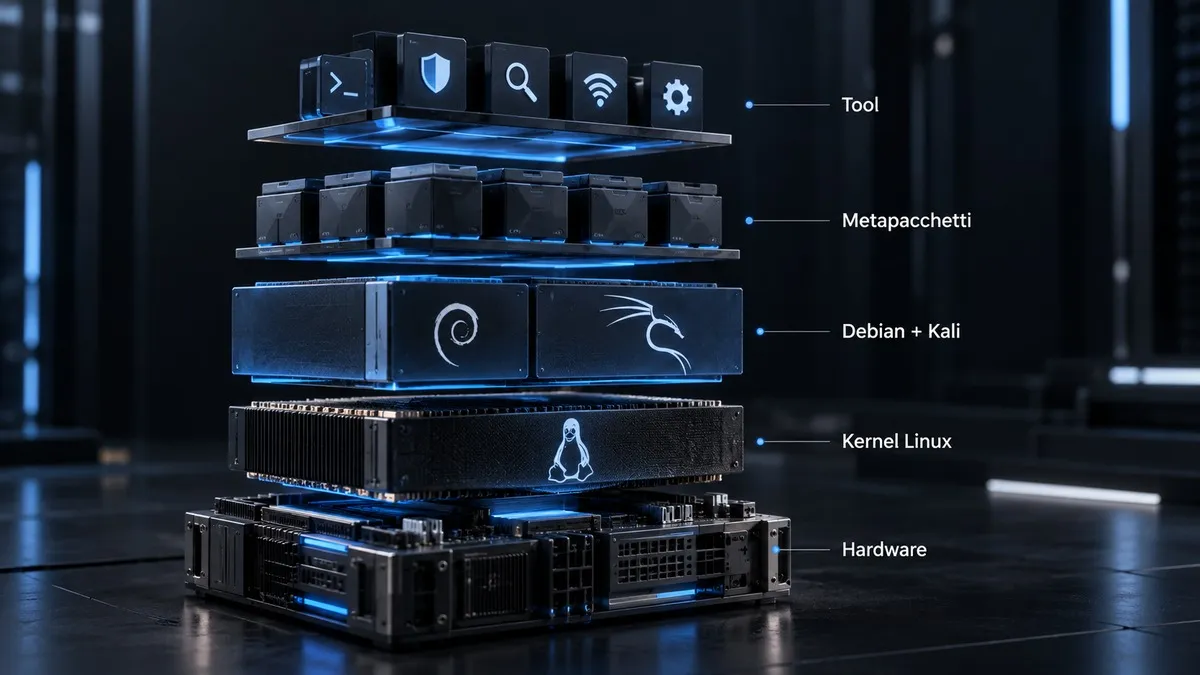
Puoi rappresentare il sistema così:
hardware
   ↓
kernel Linux adattato da Kali
   ↓
Debian + pacchetti e configurazioni Kali
   ↓
metapacchetti
   ↓
strumenti per specifiche attività di sicurezza
Se vuoi approfondire il livello più basso di questa architettura, nella guida dedicata spieghiamo cos’è il kernel e quale ruolo svolge in Linux.
La conseguenza pratica è che installare Kali non ti rende automaticamente capace di eseguire un security assessment, così come installare un IDE non trasforma automaticamente qualcuno in uno sviluppatore. Gli strumenti riducono il lavoro necessario per preparare l’ambiente; metodologia e competenze restano separate.
A cosa serve Kali Linux davvero
L’uso principale di Kali Linux è offrire un ambiente coerente per attività di cybersecurity autorizzate.
Non significa che tutti i suoi strumenti vengano utilizzati nello stesso progetto. Un assessment Web, un’analisi forense e una verifica di rete possono richiedere componenti completamente differenti.
Penetration testing e security auditing
Nel penetration testing l’obiettivo è verificare concretamente la sicurezza di un sistema entro uno scope definito e autorizzato.
Kali può supportare fasi come:
definizione dello scope
        ↓
raccolta delle informazioni
        ↓
mappatura dei servizi
        ↓
analisi delle vulnerabilità
        ↓
verifica tecnica
        ↓
raccolta delle evidenze
        ↓
report e remediation
La distribuzione non sostituisce nessuna di queste decisioni. Fornisce piuttosto una base sulla quale diversi strumenti possono essere installati, aggiornati e organizzati con procedure relativamente coerenti.
Vulnerability assessment, digital forensics e reverse engineering
Kali Linux non è limitata al penetration test classico.
I metapacchetti ufficiali organizzano strumenti anche per:
- information gathering;
- vulnerability assessment;
- analisi di applicazioni Web;
- forensics;
- reverse engineering;
- analisi di rete;
- reporting;
- test wireless;
- password auditing;
- social engineering in contesti autorizzati.
La documentazione sui metapacchetti Kali è più utile di qualsiasi lista statica dei “500 migliori tool”, perché permette di capire come il progetto stesso raggruppa il software per funzione.
Quando Kali Linux non è la distribuzione giusta
Questo è uno dei punti più importanti della guida.
Gli stessi sviluppatori di Kali spiegano che la distribuzione non è consigliata come normale desktop general purpose per chi non conosce ancora Linux. Se devi imparare i fondamenti del sistema operativo, sviluppare software, navigare, giocare o utilizzare quotidianamente un portatile, partire da Kali aggiunge complessità senza necessariamente darti un vantaggio.
Kali ha meno senso se il tuo obiettivo principale è:
- avere un primo desktop Linux semplice;
- costruire un normale server Web;
- usare Linux come workstation generica;
- imparare il terminale partendo da zero;
- installare liberamente repository e pacchetti provenienti da ecosistemi differenti.
Per un desktop moderno, per esempio, Fedora Linux segue una logica molto diversa. Per un server general purpose valuterei invece più facilmente Debian o Ubuntu Server.
La domanda corretta non è quindi “Kali è meglio di Ubuntu o Fedora?”, ma “qual è il lavoro che questa macchina deve svolgere?”.
Kali Linux è legale? Conta cosa fai e su quali sistemi
Kali Linux è un software legittimo. Gli strumenti che contiene possono essere utilizzati per amministrazione, ricerca, formazione e security assessment.
Il problema nasce quando cambia il target.
Il fatto che un server, un sito Web o una rete Wi-Fi siano raggiungibili non significa che tu abbia automaticamente il diritto di sottoporli a scansioni, verifiche o tentativi di sfruttamento.
La regola operativa più semplice è lavorare su:
- sistemi che possiedi;
- ambienti di laboratorio;
- macchine create appositamente per esercitazioni;
- infrastrutture del cliente incluse esplicitamente nello scope;
- piattaforme che autorizzano quel tipo di test secondo le proprie regole.
L’autorizzazione dovrebbe inoltre chiarire cosa puoi testare, con quali tecniche e in quale finestra temporale. Un penetration test non è un permesso generico a eseguire qualunque attività su tutta l’infrastruttura di un’organizzazione.
Questo articolo resta quindi nell’ambito dell’installazione, della configurazione e dell’utilizzo di Kali in ambienti propri o autorizzati.
Download Kali Linux: quale immagine scegliere e come verificarla
Il modo più sicuro di ottenere Kali è utilizzare la pagina ufficiale Get Kali.
Non esiste però una singola immagine adatta a tutti. Il progetto distribuisce Kali Linux in più formati perché la modalità di esecuzione cambia concretamente ciò che il sistema può fare.
| Modalità | Vantaggio principale | Limite principale | La sceglierei per |
|---|---|---|---|
| Installer | accesso diretto all’hardware e sistema completo | modifica il computer e richiede gestione dedicata | workstation Kali stabile e dedicata |
| Macchina virtuale | isolamento, snapshot, ripristino rapido | accesso hardware più limitato | apprendimento, laboratorio e uso quotidiano controllato |
| Live USB | non modifica il sistema installato e accede direttamente all’hardware | I/O e persistenza richiedono più attenzione | utilizzo portatile o test hardware |
| WSL | integrazione rapida con Windows | solo userland, niente kernel Kali personalizzato o accesso hardware diretto | utilizzo dei tool Linux da Windows |
| Container | avvio leggero e rapido del toolset | userland, kernel condiviso e niente hardware diretto | ambienti temporanei e automazione |
| Cloud | provisioning veloce | dipendenza e costi del provider | laboratori e infrastrutture remote |
La differenza tra queste opzioni non è puramente prestazionale. Una VM e un container non espongono lo stesso confine di isolamento e non offrono lo stesso accesso all’hardware.
Nella nostra guida su Docker spieghiamo perché un normale container Linux condivide il kernel dell’ambiente che lo ospita; una VM può invece eseguire un proprio kernel guest.
Scaricare dalle fonti ufficiali e verificare SHA256
Per Kali l’integrità del download non è un dettaglio.
La documentazione ufficiale raccomanda esplicitamente di non scaricare le immagini da fonti non ufficiali e di confrontare l’hash SHA256 dell’immagine ottenuta con quello pubblicato dal progetto.
Il flusso corretto è:
pagina ufficiale Kali
        ↓
download dell'immagine
        ↓
download/lettura del checksum ufficiale
        ↓
calcolo SHA256 locale
        ↓
confronto
        ↓
installazione solo se coincide
Su Linux, per esempio, puoi calcolare l’hash di un file con:
sha256sum nome-immagine.iso
Su Windows puoi usare:
Get-FileHash .\nome-immagine.iso -Algorithm SHA256
Non serve imparare il checksum a memoria: deve essere confrontato con quello pubblicato nella pagina ufficiale per l’immagine che hai effettivamente scaricato.
Come installare Kali Linux: VM, Live USB, WSL o installazione nativa?
Per la maggior parte delle persone che vogliono avvicinarsi a Kali Linux, inizierei da una macchina virtuale.
Non perché sia universalmente migliore, ma perché riduce il costo degli errori: puoi isolare il sistema, creare snapshot e tornare rapidamente a uno stato precedente. Anche la documentazione Kali consiglia ai nuovi utenti della distribuzione di provarla inizialmente in VM.
Macchina virtuale: la scelta più razionale per iniziare
Kali mette a disposizione immagini preconfigurate per software di virtualizzazione diffusi, oltre alla possibilità di installare normalmente il sistema da ISO.
Il percorso più semplice è:
- scarica l’immagine VM dalla pagina ufficiale;
- verifica l’integrità del file;
- estrai l’archivio quando necessario;
- importa o aggiungi la VM nel software di virtualizzazione;
- verifica RAM, CPU, storage e rete assegnati;
- avvia Kali;
- aggiorna il sistema;
- crea uno snapshot iniziale pulito.
Le immagini preconfigurate riducono il numero di passaggi rispetto alla costruzione manuale della VM. La documentazione ufficiale mostra, per esempio, come importare un’immagine Kali pronta in VirtualBox.
La virtualizzazione ha però una conseguenza importante: l’hypervisor presenta al guest hardware virtuale. Una scheda Wi-Fi interna del portatile, per esempio, non diventa automaticamente una scheda wireless direttamente controllabile dalla VM.
Se hai bisogno di accesso specifico a periferiche fisiche, dovrai verificare supporto e passthrough oppure valutare un ambiente Live o nativo.
Live USB: accesso all’hardware senza installazione permanente
La modalità Live consente di avviare Kali da una chiavetta USB senza installarla sul disco principale.
È particolarmente interessante quando vuoi:
- utilizzare temporaneamente Kali su una macchina;
- evitare modifiche al sistema installato;
- avere accesso più diretto all’hardware;
- portare con te un ambiente di lavoro.
La documentazione Kali sulla Live USB evidenzia proprio il carattere non distruttivo e portatile di questo approccio.
Di default una sessione Live non deve però essere confusa con una normale installazione persistente.
Se vuoi conservare file e configurazioni tra un riavvio e l’altro puoi creare una partizione di persistence, eventualmente cifrata. Kali documenta entrambe le modalità.
Quando prepari la chiavetta, presta molta attenzione al dispositivo selezionato: scrivere un’immagine sul disco sbagliato può cancellare dati che non volevi toccare.
WSL: Kali dentro Windows, ma con limiti precisi
Su Windows puoi installare Kali attraverso Windows Subsystem for Linux.
Una delle modalità documentate dal progetto usa:
wsl --install kali-linux
WSL è comodo se vuoi lavorare con terminale e tool Linux senza gestire una normale VM visibile. Non va però interpretato come equivalente a un’installazione Kali nativa.
La pagina ufficiale distingue chiaramente WSL come ambiente con azioni userland, senza kernel Kali personalizzato e senza accesso diretto all’hardware.
Quindi lo sceglierei se ti interessa soprattutto il toolset da Windows. Non lo sceglierei come prima opzione quando il lavoro dipende da accesso specifico a hardware wireless o altre periferiche.
Installazione nativa: quando ha davvero senso
L’installazione su hardware fisico offre accesso diretto alla macchina, migliori prestazioni rispetto alla virtualizzazione e il kernel Kali completo.
Ha però un costo maggiore in termini di gestione.
Prima di procedere controllerei:
- compatibilità hardware;
- backup dei dati;
- configurazione BIOS/UEFI;
- spazio disponibile;
- eventuale dual boot;
- cifratura del disco;
- connettività;
- possibilità di recuperare la macchina in caso di errore.
La procedura ufficiale di installazione ricorda esplicitamente che l’installazione può comportare la cancellazione dei dati presenti sul disco e che i requisiti dipendono fortemente dall’ambiente e dai software che intendi eseguire.
Installerei Kali nativamente solo quando esiste una ragione concreta per farlo, non perché “una vera installazione è più professionale”.
Container e cloud: utili, ma non sostituiscono una workstation Kali
Il progetto mantiene anche immagini Docker ufficiali di Kali. Sono molto pratiche quando vuoi creare rapidamente un ambiente temporaneo o includere alcuni strumenti in workflow riproducibili.
Un container non è però una VM leggera.
Condivide il kernel dell’host e le immagini ufficiali non includono necessariamente il metapacchetto desktop/default. Per questo un container è ottimo quando vuoi userland e tool, molto meno quando il test dipende dal kernel Kali o dall’accesso diretto a periferiche.
Primo avvio: aggiornare Kali senza rompere il sistema
Una volta installato Kali Linux, la tentazione è iniziare immediatamente ad aggiungere repository, tool scaricati da GitHub e pacchetti provenienti da distribuzioni diverse.
È uno dei modi più rapidi per rendere l’ambiente difficile da mantenere.
Per un normale aggiornamento il flusso documentato da Kali parte da:
sudo apt update
sudo apt full-upgrade -y
Il primo comando aggiorna la conoscenza dei pacchetti disponibili; il secondo porta il sistema verso lo stato previsto dalla rolling release gestendo anche cambiamenti nelle dipendenze.
kali.sources, repository ufficiali e perché evitare repository casuali
Nelle installazioni recenti la configurazione principale dei repository Kali utilizza:
/etc/apt/sources.list.d/kali.sources
Installazioni più vecchie possono invece utilizzare la configurazione tradizionale in:
/etc/apt/sources.list
La documentazione ufficiale dei repository Kali mostra il formato corrente e avverte che una configurazione errata può impedire aggiornamenti o installazioni corrette.
Qui eviterei un’abitudine comune proveniente dal mondo Ubuntu: aggiungere PPA o repository casuali solo perché contengono una versione più recente di un programma.
Kali Linux mantiene deliberatamente un insieme ristretto di sorgenti software supportate. Mescolare repository progettati per distribuzioni differenti può creare conflitti di dipendenze che emergono magari settimane dopo l’installazione iniziale.
Prima di modificare le sorgenti, la domanda dovrebbe quindi essere:
Questo pacchetto deve davvero essere installato dentro la base Kali?
In alcuni casi una VM separata, un container o un ambiente dedicato sono una soluzione più pulita.
Snapshot prima di modifiche importanti
Se usi Kali in una macchina virtuale, sfrutta uno dei vantaggi principali della virtualizzazione: gli snapshot.
Ne creerei almeno uno:
- dopo l’installazione e gli aggiornamenti iniziali;
- prima di modificare repository o componenti di sistema;
- prima di installare stack complessi che cambiano molte dipendenze.
Non sostituiscono i backup dei dati importanti, ma riducono enormemente il costo di una configurazione sbagliata.
Gli strumenti di Kali Linux: partire dai metapacchetti, non da una lista infinita
Una guida agli strumenti di Kali Linux diventa rapidamente inutile quando cerca di descrivere ogni programma disponibile.
Il progetto ha già un sistema migliore: i metapacchetti.
Un metapacchetto non è un singolo programma. È un pacchetto che dipende da un insieme di altri pacchetti e permette quindi di installare un gruppo coerente di strumenti.
Per esempio:
sudo apt install kali-linux-default
installa il set associato all’ambiente Kali predefinito, mentre altri metapacchetti selezionano gruppi più specifici.
kali-tools-top10, default, large ed everything: cosa cambia
Alcuni nomi che incontrerai spesso sono:
kali-tools-top10, un insieme ridotto di strumenti molto utilizzati;kali-linux-default, il set associato all’installazione desktop predefinita;kali-linux-large, una raccolta molto più estesa;kali-linux-everything, pensato per installare praticamente l’intero catalogo gestito dai relativi metapacchetti.
Più pacchetti non significa automaticamente un ambiente migliore.
Un’installazione enorme occupa più spazio, richiede più aggiornamenti e aumenta il numero di componenti che devi mantenere. Se sai già che lavorerai soprattutto su applicazioni Web, per esempio, può avere più senso installare il set necessario a quel lavoro anziché tutto ciò che Kali rende disponibile.
Nmap, Wireshark, Burp Suite, sqlmap, Metasploit e WPScan hanno ruoli diversi
Alcuni strumenti sono diventati quasi sinonimi di Kali, ma non svolgono la stessa funzione.
| Strumento | Ruolo principale | Esempio di utilizzo autorizzato |
|---|---|---|
| Nmap | discovery e analisi di host, porte e servizi | mappare i servizi esposti da una rete di laboratorio |
| Wireshark | acquisizione e analisi del traffico | diagnosticare protocolli e comunicazioni |
| Burp Suite | analisi di applicazioni Web | verificare manualmente un’applicazione sotto test |
| sqlmap | verifica automatizzata di vulnerabilità SQL injection | validare un finding in un’applicazione autorizzata |
| Metasploit Framework | framework per verifica e simulazione tecnica | laboratorio, validation e test controllati |
| WPScan | discovery e vulnerability assessment di WordPress | analizzare un sito WordPress proprio o autorizzato |
La distinzione serve a evitare un errore comune: scegliere il tool prima di aver definito il problema.
Se il target è WordPress, per esempio, nella nostra guida a WPScan spieghiamo come funziona la discovery dei componenti, cosa possono realmente dimostrare i vulnerability data e perché un finding non equivale automaticamente a una compromissione.
Anche il metapacchetto ufficiale kali-tools-top10 include un insieme di strumenti popolari, ma la sua composizione può cambiare. Per questo conviene verificare la pagina ufficiale del pacchetto invece di affidarsi a una lista copiata anni prima.
Come usare Kali Linux senza trasformare il laboratorio in un rischio
Quando usi Kali Linux per esercitazioni o assessment autorizzati, il laboratorio dovrebbe essere costruito per contenere gli errori.
Per iniziare, separerei almeno tre ruoli:
host personale
      ↓
hypervisor
      ↓
Kali ───── rete laboratorio ───── macchina target autorizzata
Questo approccio consente di distinguere il computer che usi normalmente dall’ambiente nel quale sperimenti.
Quando possibile:
- usa VM dedicate ai target;
- evita di collegare inutilmente il laboratorio alla rete di produzione;
- crea snapshot;
- conserva note sullo stato iniziale delle macchine;
- usa dati fittizi;
- limita lo scope;
- elimina o ricrea gli ambienti quando il test è terminato.
La VM Kali può anche essere collegata a reti virtuali create dall’hypervisor, evitando che ogni esercitazione utilizzi automaticamente la stessa rete del computer principale.
Il vantaggio non è soltanto di sicurezza. Un laboratorio riproducibile rende più facile capire perché un test ha prodotto un certo risultato.
Kali Linux vs altre distribuzioni: cosa scegliere in base allo scenario
Kali non deve competere con ogni altra distribuzione sullo stesso terreno.
È uno strumento specialistico.
| Scenario | Scelta da valutare | Motivo |
|---|---|---|
| Penetration testing e security auditing | Kali Linux | ambiente, repository e tool organizzati attorno alla sicurezza |
| Imparare Linux da zero | Ubuntu, Linux Mint o altra distro general purpose | meno assunzioni pregresse e uso quotidiano più lineare |
| Workstation desktop moderna | Fedora | distribuzione general purpose con software recente |
| Server stabile e general purpose | Debian | approccio conservativo e forte orientamento alla prevedibilità |
| Server con ecosistema Canonical | Ubuntu Server | documentazione, cloud e supporto dell’ecosistema Ubuntu |
| Tool Linux temporanei e riproducibili | container | avvio rapido senza mantenere un intero sistema guest |
| Studio di basso livello e costruzione manuale del sistema | distribuzioni orientate al controllo | il valore deriva dalla configurazione, non dal toolset security preinstallato |
Se non sai ancora quale famiglia scegliere, partire dalla guida generale a Linux è più utile che scegliere Kali soltanto perché appare più “tecnica”.
Kali o Debian?
Kali deriva da Debian, ma i due sistemi rispondono a esigenze diverse.
Sceglierei Debian se devo costruire un server, una workstation prevedibile o una piattaforma general purpose che deve essere mantenuta nel tempo.
Sceglierei Kali Linux se il computer o la VM devono essere principalmente uno strumento per assessment di sicurezza e se ho già sufficiente familiarità con Linux da comprendere cosa sto modificando.
Kali o Fedora?
Fedora è molto più adatta a essere valutata come workstation Linux quotidiana.
Kali e Fedora possono entrambe offrire pacchetti recenti, ma questo non significa che abbiano la stessa filosofia. Fedora costruisce un sistema general purpose; Kali costruisce una piattaforma specializzata.
Usare Kali per ottenere “software nuovo” sarebbe quindi scegliere la distribuzione per il motivo sbagliato.
Kali o Ubuntu Server?
Se devi pubblicare un’applicazione, gestire un VPS o costruire un server di produzione, Ubuntu Server appartiene normalmente alla categoria corretta.
Kali può certamente eseguire servizi Linux, ma la possibilità tecnica non coincide con la scelta architetturale migliore.
Una macchina destinata a eseguire servizi dovrebbe essere progettata attorno a stabilità, patching, supporto e workload. Una workstation di security testing ha priorità differenti.
Conclusione
Kali Linux ha senso quando viene scelta per il lavoro per cui è stata progettata: costruire un ambiente coerente per penetration testing, security auditing e altre attività di sicurezza autorizzate.
Per iniziare sceglierei quasi sempre una macchina virtuale: è isolabile, ripristinabile e permette di capire Kali Linux senza trasformare il computer principale in un laboratorio permanente. Passerei a Live USB o installazione nativa solo quando accesso all’hardware, portabilità o prestazioni giustificano realmente il cambiamento.
Non installerei tutti i tool disponibili. Partirei invece dai metapacchetti e dal tipo di assessment da svolgere. Allo stesso modo, eviterei repository casuali e manterrei la base Kali il più prevedibile possibile.
Se il tuo obiettivo è semplicemente imparare Linux, programmare o gestire un server, Kali probabilmente non è il punto di partenza migliore. In quel caso conviene scegliere prima la distribuzione Linux adatta al workload e introdurre Kali solo quando serve davvero un ambiente dedicato alla sicurezza.