
Rust è un linguaggio di programmazione compilato e con tipizzazione statica, progettato per costruire software efficiente mantenendo un controllo molto forte sulla sicurezza della memoria. La parte interessante, però, non è lo slogan “prestazioni e sicurezza”: è come il linguaggio Rust prova a ottenere entrambe le cose.
Rust usa un modello chiamato ownership, insieme a borrowing e controlli eseguiti dal compilatore, per stabilire chi può usare un dato, per quanto tempo e in quali condizioni. In questo modo può prevenire già durante la compilazione diversi errori che in altri contesti emergono soltanto mentre il programma è in esecuzione.
Il prezzo da pagare esiste. Il linguaggio Rust impone un modello mentale meno immediato rispetto a linguaggi come Python o Java e, soprattutto all’inizio, il compilatore può sembrare molto esigente. È proprio questo compromesso che conviene capire prima di chiedersi se Rust sia il linguaggio giusto per un progetto.
In questa guida vediamo quindi cos’è Rust, come funziona, a cosa serve Rust, quali garanzie offre davvero, dove termina la sua sicurezza e quando sceglierlo rispetto a C++ o a linguaggi di livello più alto.
Cos’è Rust e perché è diverso da molti altri linguaggi
Rust è un linguaggio general purpose particolarmente adatto ai contesti in cui controllo delle risorse, affidabilità e prestazioni sono requisiti importanti. Produce normalmente codice nativo e non basa il proprio modello di memoria su un garbage collector.
Questa descrizione avvicina immediatamente il linguaggio Rust a C e C++, ma racconta solo metà della storia.
La differenza più importante è che Rust cerca di trasferire al compilatore una parte del lavoro necessario per dimostrare che l’uso della memoria è corretto. Puntatori, riferimenti e lifetime non scompaiono: vengono inseriti in un sistema di regole che permette di rifiutare molti programmi potenzialmente pericolosi prima che vengano eseguiti.
Un linguaggio compilato, tipizzato staticamente e orientato al controllo delle risorse
In Rust il compilatore conosce i tipi durante la compilazione e verifica numerosi vincoli prima di produrre il programma.
Questo consente di individuare in anticipo incompatibilità di tipo, riferimenti non validi e varie violazioni delle regole di ownership. Non significa che tutto venga deciso staticamente né che un programma compilato sia necessariamente corretto: errori logici, problemi di I/O, deadlock, configurazioni sbagliate e molti altri bug rimangono possibili.
La caratteristica distintiva è piuttosto quali responsabilità Rust riesce a spostare dal runtime alla compilazione.
Anche la descrizione storica di Rust come semplice “linguaggio di Mozilla” oggi è insufficiente. Il progetto ha una propria organizzazione in team, processi pubblici e una governance sviluppata dalla community, descritta nella documentazione ufficiale sulla governance di Rust.
Sicurezza e prestazioni: cosa promette davvero Rust
Rust cerca di permettere astrazioni di alto livello senza obbligare il programma a utilizzare un garbage collector per gestire automaticamente la vita degli oggetti.
Questo è importante soprattutto nei software in cui memoria, latenza, prevedibilità e accesso alle risorse non possono essere semplicemente delegati a un runtime gestito.
La frase “Rust è memory safe” va però interpretata correttamente.
Non significa:
- che un programma Rust non possa avere bug;
- che non possa consumare troppa memoria;
- che non possa bloccarsi;
- che ogni dipendenza sia automaticamente sicura;
- che non esista codice capace di eseguire operazioni pericolose.
Significa che il sottoinsieme safe del linguaggio applica regole molto forti sull’accesso alla memoria. Il meccanismo centrale che rende possibili queste garanzie è l’ownership, a cui la documentazione ufficiale di Rust dedica un intero capitolo.
Per capire da dove arrivano queste garanzie bisogna quindi partire proprio da qui.
Come funziona Rust: ownership, borrowing e borrow checker
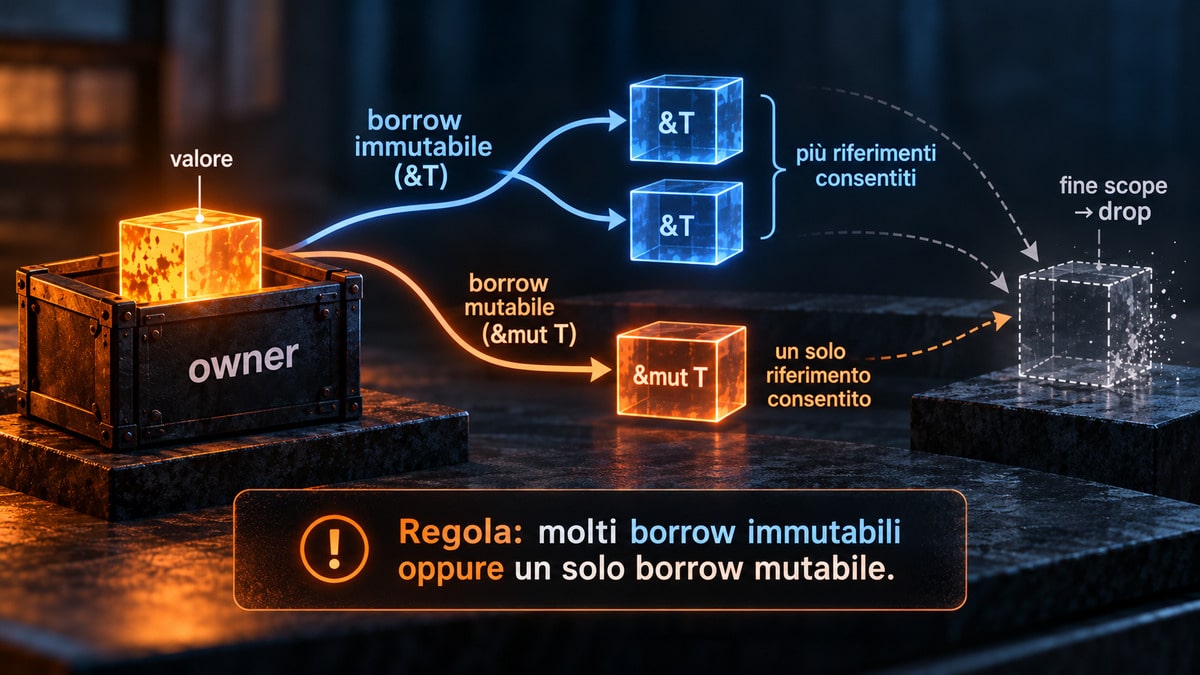
L’ownership stabilisce chi è responsabile di un valore.
Le regole fondamentali sono semplici da enunciare: ogni valore possiede un owner, in un determinato momento esiste un solo owner e, quando quell’owner esce dal proprio scope, il valore può essere eliminato.
Sembra una regola elementare, ma cambia profondamente il modo in cui funzioni, variabili e strutture dati possono interagire.
Ownership: chi possiede un valore e quando viene liberato
Prendiamo una String:
fn main() {
    let nome = String::from("Ferris");
    println!("{nome}");
}
nome possiede la String.
Quando l’esecuzione esce dallo scope di main, Rust sa che quel valore non serve più e può eseguire il relativo drop, liberando le risorse associate.
Il caso diventa più interessante quando assegniamo il valore a un’altra variabile:
fn main() {
    let nome = String::from("Ferris");
    let altro_nome = nome;

    println!("{altro_nome}");
}
Per un tipo come String, questa operazione normalmente trasferisce l’ownership. Rust parla di move.
Dopo il trasferimento non puoi comportarti come se entrambe le variabili fossero proprietarie indipendenti dello stesso blocco di memoria. È proprio questo genere di situazione che, gestito male a un livello più basso, può portare a uso di memoria già liberata o a liberazioni multiple.
Rust preferisce impedirti di compilare il programma piuttosto che provare a scoprire il problema durante l’esecuzione.
Borrowing: usare un valore senza trasferirne la proprietà
Trasferire continuamente la proprietà sarebbe poco pratico. Spesso una funzione deve semplicemente leggere un dato e poi lasciarlo al proprietario originale.
Qui entra in gioco il borrowing, cioè il prestito tramite riferimenti:
fn lunghezza(testo: &String) -> usize {
    testo.len()
}

fn main() {
    let nome = String::from("Ferris");
    let len = lunghezza(&nome);

    println!("{nome} ha {len} caratteri");
}
La funzione riceve &String, quindi può accedere al valore senza diventarne proprietaria.
Il principio diventa ancora più importante quando entra in gioco la mutabilità. Rust distingue fra riferimenti immutabili e mutabili e applica regole che impediscono combinazioni di accessi che potrebbero rendere ambiguo o pericoloso lo stato del dato.
In pratica il compilatore non controlla soltanto che tipo è questo valore?, ma anche chi lo possiede? chi lo sta usando? può essere modificato in questo punto? il riferimento può essere ancora valido?
Borrow checker e lifetimes: cosa controlla il compilatore
Il componente del compilatore che verifica queste relazioni viene comunemente chiamato borrow checker.
Un esempio intuitivo è una funzione che prova a restituire un riferimento a un valore locale già destinato a scomparire. In un linguaggio che permettesse quell’operazione senza protezioni, il chiamante potrebbe ritrovarsi con un riferimento verso memoria non più valida.
Rust prova a riconoscere la relazione durante la compilazione e rifiuta il programma.
È qui che compaiono i lifetimes.
Un lifetime non è un timer che devi gestire manualmente. È un modo per esprimere o inferire la relazione temporale fra riferimenti, così che il compilatore possa dimostrare che un riferimento non sopravvive al dato a cui punta.
Molti lifetimes vengono dedotti automaticamente. Le annotazioni esplicite diventano necessarie soprattutto quando una funzione combina più riferimenti e il compilatore ha bisogno di sapere quale relazione deve valere fra input e output.
Questo spiega anche una delle difficoltà iniziali del linguaggio Rust: il compilatore ti obbliga a rendere coerente il modello di proprietà prima che il codice venga eseguito. È più lavoro mentre scrivi, ma può eliminare una parte del debugging che altrimenti arriverebbe dopo.
Safe Rust e unsafe Rust: dove finiscono le garanzie
Rust non vieta tutte le operazioni di basso livello.
Esiste unsafe, necessario quando devi eseguire operazioni che il normale sistema dei tipi non può verificare completamente, per esempio dereferenziare raw pointer o interagire con determinate API low-level.
La documentazione ufficiale di unsafe chiarisce un punto importante: unsafe serve a rendere espliciti contratti che il compilatore non può verificare autonomamente e che il programmatore dichiara di rispettare.
Un blocco unsafe non spegne magicamente ogni controllo del linguaggio. Abilita un insieme limitato di operazioni aggiuntive e sposta sul programmatore la responsabilità di rispettare gli invarianti richiesti.
Una libreria può quindi racchiudere una piccola implementazione unsafe dietro un’API sicura. Se quell’implementazione mantiene correttamente i propri invarianti, chi utilizza l’API può continuare a lavorare nel normale perimetro safe.
Se invece il codice unsafe è sbagliato, le garanzie possono essere violate.
Per questo memory safety non equivale a “Rust rende impossibile scrivere codice pericoloso”. Il vantaggio è che il linguaggio rende molto più visibile il confine in cui il compilatore non può più offrirti le stesse garanzie.
Rust senza garbage collector: cosa cambia davvero
Il linguaggio Rust non usa un garbage collector come meccanismo generale per decidere quando liberare gli oggetti.
La gestione delle risorse è legata soprattutto a ownership e scope.
Quando il proprietario di un valore esce dal proprio scope, viene eseguita la relativa logica di drop.
Scope e drop: la risorsa segue la vita del proprietario
Il meccanismo non riguarda soltanto blocchi di memoria.
Un tipo può rappresentare file, connessioni, lock o altre risorse che devono essere rilasciate correttamente. Collegare il ciclo di vita della risorsa al valore che la possiede permette di far avvenire il cleanup in un punto prevedibile.
Chi arriva da C++ riconoscerà una parentela concettuale con RAII.
Rust aggiunge però il proprio sistema di ownership e borrowing per rendere più esplicite e verificabili molte delle relazioni fra proprietari e riferimenti.
L’assenza di un garbage collector generale può essere utile quando vuoi evitare che la gestione automatica della memoria introduca pause o costi non coerenti con il tuo scenario. Non significa però che Rust sia automaticamente più veloce di qualsiasi linguaggio gestito: algoritmo, allocazioni, architettura, I/O, compilatore e workload restano decisivi.
Quali problemi previene e quali rimangono possibili
Le regole di Safe Rust servono a impedire classi di errori come riferimenti non validi e diverse forme di accesso non sicuro alla memoria.
Restano però possibili, tra le altre cose:
- memory leak;
- allocazioni eccessive;
- deadlock;
- race condition a livello logico;
- loop infiniti;
- algoritmi inefficienti;
- gestione sbagliata degli errori;
- vulnerabilità applicative che non dipendono dalla memory safety.
Un esempio utile sono i cicli costruiti con determinati smart pointer reference-counted: possono mantenere oggetti vivi più a lungo del necessario. Un leak è un problema reale, ma non è la stessa cosa di leggere memoria già liberata.
Questa distinzione impedisce di trasformare “memory safe” in una promessa molto più ampia di quella reale.
Concorrenza e thread safety: il legame con il sistema dei tipi
Ownership e sistema dei tipi vengono utilizzati anche nella concorrenza.
La sezione ufficiale del Rust Book dedicata alla concorrenza mostra come ownership e type checking vengano sfruttati anche per limitare diversi problemi legati all’accesso concorrente ai dati.
Rust comprende inoltre concetti come Send e Sync per rappresentare, a livello di tipo, quando un valore può essere trasferito o condiviso in sicurezza fra thread.
Anche qui serve il limite giusto.
Rust può prevenire diverse data race attraverso il proprio modello di tipi, ma non può decidere che la logica concorrente della tua applicazione sia sempre corretta. Due thread possono comunque aspettarsi a vicenda, un lock può essere acquisito nel momento sbagliato e un algoritmo concorrente può produrre un risultato logicamente errato pur senza violare la sicurezza della memoria.
Toolchain Rust: rustc, rustup, Cargo, crate ed Edition
Una parte della confusione sul linguaggio Rust nasce dal fatto che nomi diversi vengono usati come se fossero sinonimi.
Conviene separarli:
Rust       → il linguaggio
rustc      → il compilatore
rustup     → gestore delle toolchain
Cargo      → build system e package manager
crate      → unità di compilazione
crates.io  → registro dei package dell'ecosistema
Edition    → insieme di regole evolutive del linguaggio
Capire questa mappa rende molto più semplice leggere documentazione, tutorial e messaggi di errore.
rustc e rustup non sono la stessa cosa
rustc è il compilatore.
Puoi verificare quello installato con:
rustc --version
rustup gestisce invece l’installazione delle toolchain Rust. Permette di aggiornare la stable, utilizzare beta o nightly quando serve, aggiungere target di compilazione e mantenere toolchain differenti per progetti differenti.
La pagina ufficiale dedicata all’installazione di Rust indica rustup come percorso standard per installare e gestire l’ambiente.
Questa separazione è utile perché una versione di Rust normalmente identifica una release del compilatore e della toolchain, mentre il progetto può contemporaneamente utilizzare una specifica Edition.
Cargo, package e crate
Cargo è il package manager e sistema di build dell’ecosistema Rust.
Il Cargo Book ufficiale documenta un workflow che comprende dipendenze, compilazione, test, documentazione, package e pubblicazione su crates.io.
Per esempio:
cargo new esempio
cd esempio
cargo run
crea un nuovo package e avvia il normale ciclo di build ed esecuzione.
Un dettaglio terminologico utile: package e crate non sono esattamente sinonimi. Un package è organizzato attraverso Cargo.toml e può contenere uno o più target; il crate è l’unità che il compilatore considera durante la compilazione.
All’inizio non serve memorizzare ogni sfumatura. Basta evitare di pensare che Cargo sia “il compilatore”: Cargo orchestra il progetto e chiama gli strumenti necessari, fra cui rustc.
Versione del compilatore ed Edition non sono la stessa cosa
Le Edition di Rust servono a far evolvere alcune regole del linguaggio senza trasformare ogni cambiamento in una rottura dell’ecosistema.
La guida ufficiale alle Rust Editions spiega anche un aspetto importante: crate appartenenti a Edition differenti possono interoperare all’interno dello stesso progetto.
Rust 2024 è l’Edition corrente da conoscere per un nuovo progetto.
Il numero non rappresenta però la versione del compilatore installato.
Un progetto può quindi avere nel proprio Cargo.toml:
[package]
name = "esempio"
version = "0.1.0"
edition = "2024"
mentre:
rustc --version
mostra una release specifica del compilatore.
Le due informazioni rispondono a domande diverse:
- versione di rustc → quale toolchain sto usando?
- Edition → quali regole dell’Edition usa questo crate?
È una distinzione piccola, ma evita molta confusione quando si leggono tutorial, changelog e documentazione.
A cosa serve Rust
Chiedere a cosa serve Rust non dovrebbe produrre un elenco di qualsiasi software tecnicamente realizzabile con il linguaggio.
È più utile chiedersi in quali progetti le caratteristiche del linguaggio Rust risolvono un problema reale.
Rust diventa particolarmente interessante quando devi combinare efficienza, controllo delle risorse e garanzie forti sulla memoria senza affidare tutto a un runtime gestito.
Software di sistema, CLI e componenti infrastrutturali
Systems programming è uno dei territori naturali di Rust.
Il linguaggio permette di lavorare vicino al sistema operativo, gestire memoria e risorse con precisione e interagire con API native mantenendo una parte consistente del programma nel perimetro Safe Rust.
Questo lo rende adatto, a seconda del progetto, a:
- strumenti da riga di comando;
- componenti di sistema;
- servizi di rete;
- parser e tool di sviluppo;
- librerie native;
- componenti performance-critical.
Non significa che questi programmi debbano essere scritti in Rust. Significa che il costo del suo modello di ownership può essere giustificato quando gli errori di memoria e il controllo delle risorse hanno un peso reale.
Backend e servizi dove efficienza e controllo contano
Rust può essere usato anche per servizi backend.
Qui entra in un territorio in cui esistono moltissime alternative mature. Per questo la domanda non dovrebbe essere “Rust può fare backend?”, perché la risposta è banalmente sì.
Il criterio utile è un altro.
Se un servizio deve sostenere carichi importanti, ridurre il consumo di risorse, mantenere latenze prevedibili o condividere componenti nativi con altri sistemi, Rust può diventare interessante. Se stai costruendo una normale applicazione CRUD e il team è già produttivo con un altro ecosistema, il costo di apprendimento può superare il vantaggio.
Prima del singolo linguaggio conta quindi capire come funziona un backend e quali vincoli deve soddisfare.
Embedded e software vicino all’hardware
L’embedded è un altro scenario in cui il modello di Rust ha una motivazione concreta.
In sistemi con memoria limitata, periferiche hardware e requisiti più stretti, poter controllare l’allocazione senza rinunciare ai controlli statici può essere utile. Rust permette inoltre di lavorare anche in ambienti no_std, dove la normale libreria standard non è disponibile.
Il progetto Rust mantiene una sezione ufficiale dedicata allo sviluppo embedded con Rust, utile per approfondire gli strumenti e i vincoli specifici di questo ambiente.
WebAssembly
Il linguaggio Rust può compilare verso WebAssembly e viene utilizzato per creare componenti che devono eseguire codice efficiente in ambienti compatibili con WASM.
Qui non va fatto l’errore opposto: Rust non “sostituisce JavaScript” nel Web.
WebAssembly può affiancare l’ecosistema Web quando un componente beneficia di codice compilato, riuso di logica, elaborazioni intensive o librerie scritte in Rust. JavaScript continua invece a svolgere il proprio ruolo naturale nell’interazione con il browser e nel normale ecosistema frontend.
La documentazione del progetto dedica un percorso specifico a Rust e WebAssembly.
Rust nel kernel Linux: un esempio concreto di systems programming
Un esempio reale del ruolo di Rust nel software di sistema è il kernel Linux.
La documentazione Rust del kernel Linux mostra un caso concreto in cui il linguaggio viene integrato all’interno di un progetto di systems programming estremamente complesso.
Questo esempio è più utile di affermazioni generiche come “Rust sta sostituendo C e C++”.
Non dimostra che ogni kernel verrà riscritto in Rust. Dimostra piuttosto che il linguaggio è sufficientemente vicino al sistema da poter essere integrato in un progetto in cui controllo, interoperabilità e sicurezza della memoria hanno conseguenze molto concrete.
Vantaggi e limiti del linguaggio Rust
I vantaggi del linguaggio Rust derivano spesso dallo stesso meccanismo che crea i suoi limiti.
Il compilatore controlla molto perché il linguaggio pretende di sapere molto sulle relazioni fra dati.
Questo può ridurre alcune categorie di errore, ma aumenta ciò che devi esprimere correttamente mentre sviluppi.
Memory safety senza garbage collector
Il vantaggio tecnico più riconoscibile è poter ottenere forti garanzie di sicurezza della memoria nel normale codice safe senza basare il modello su un garbage collector.
Per software di sistema, embedded e componenti nativi è una combinazione molto interessante.
Il punto non è che un garbage collector sia “sbagliato”. In Java, C#, Go e altri ambienti è una scelta architetturale che semplifica enormemente alcune responsabilità.
Rust fa un compromesso diverso: chiede più informazioni e disciplina durante compilazione e progettazione in cambio di maggiore controllo sul ciclo di vita delle risorse.
Prestazioni e controllo non sono automatici
Rust può produrre software molto efficiente, ma la scelta del linguaggio non rende automaticamente efficiente un programma.
Un algoritmo sbagliato rimane sbagliato.
Puoi clonare dati inutilmente, allocare troppo, utilizzare strutture dati inadatte, serializzare in modo inefficiente o creare colli di bottiglia di I/O esattamente come in altri ecosistemi.
Il vantaggio è avere strumenti e un modello che permettono di ragionare in modo esplicito su ownership, allocazioni e costi delle astrazioni quando serve.
Tooling integrato e feedback del compilatore
Cargo riduce molta frammentazione nelle operazioni quotidiane di un progetto Rust.
Build, dipendenze, test e documentazione partono da convenzioni comuni. Il compilatore, inoltre, produce spesso diagnostica dettagliata e può suggerire come correggere diverse violazioni delle regole del linguaggio.
Questo non elimina la complessità.
Significa però che una parte della difficoltà del linguaggio Rust arriva accompagnata da strumenti progettati per aiutarti a risolverla.
Curva di apprendimento, compilazione ed ecosistema
Il limite che un principiante incontra prima è quasi sempre la curva di apprendimento.
Ownership, borrowing, lifetimes, trait, generics e modello degli errori richiedono più attenzione di quanto serva per iniziare a scrivere semplici script in un linguaggio dinamico.
Anche i tempi di compilazione possono diventare un costo nei progetti grandi, soprattutto con grafi di dipendenze importanti e uso intenso di generics.
Infine, l’ecosistema conta.
Rust dispone di un ampio registro di package e di librerie mature in molti ambiti, ma non ha automaticamente la stessa copertura storica di C++ nei sistemi legacy, di Java nell’enterprise o di Python nel data science e machine learning.
Prima di scegliere un linguaggio conviene sempre verificare le librerie necessarie al tuo progetto, non l’ampiezza astratta della community.
Rust vs C++: quali differenze contano davvero
Il confronto Rust vs C++ ha senso perché entrambi possono essere usati in software nativo, sistemi, embedded e componenti in cui prestazioni e controllo delle risorse sono importanti.
Non ha senso trasformarlo nella domanda “qual è il migliore?”.
C++ dispone di un’enorme base installata, ecosistemi consolidati e un modello che permette un controllo molto profondo. Rust sceglie invece di imporre più vincoli al codice safe per spostare una parte delle verifiche di memoria nel compilatore.
Se vuoi partire dal modello dell’altro linguaggio, nella nostra guida a C++ analizziamo separatamente RAII, gestione delle risorse, compilazione e principali trade-off.
| Criterio | Rust | C++ |
|---|---|---|
| Gestione delle risorse | Ownership, borrowing e Drop | RAII, value semantics, smart pointer e strumenti manuali |
| Memory safety | Forti garanzie nel codice safe verificate dal compilatore | Dipende maggiormente da design, API, tool e disciplina del codice |
| Garbage collector | Non richiesto dal modello normale | Non richiesto |
| Accesso low-level | Possibile; le operazioni fuori dal safe subset vengono delimitate da unsafe | Ampio controllo low-level direttamente nel linguaggio |
| Build/package workflow | Cargo offre un workflow fortemente integrato | Dipende da compilatore, build system, package manager e progetto |
| Legacy ed ecosistema storico | Più giovane | Base di codice e integrazioni storiche molto più estese |
| Interoperabilità | Buona con ABI C; integrazione diretta con C++ da progettare con attenzione | Naturale nei grandi ecosistemi C/C++ esistenti |
| Curva iniziale | Ownership e borrow checker sono ostacoli importanti | Linguaggio molto ampio; lifetime e undefined behavior richiedono disciplina |
Memory safety e libertà progettuale
Il confronto più importante riguarda ciò che il linguaggio permette di fare senza chiedere un’annotazione speciale.
C++ moderno offre strumenti come RAII, smart pointer, container standard e value semantics che permettono di scrivere codice robusto senza gestire manualmente ogni allocazione.
Rust non parte quindi dal presupposto che “C++ = new e delete ovunque”.
La differenza è che Rust prova a imporre staticamente un insieme più restrittivo di invarianti nel codice safe.
Questo riduce alcune possibilità ma rende più difficile rappresentare accidentalmente determinati stati pericolosi.
Legacy, librerie e interoperabilità possono decidere la scelta
Una nuova libreria isolata e una codebase C++ di milioni di righe sono due problemi completamente diversi.
In un progetto greenfield puoi valutare il linguaggio Rust in base ai suoi meriti tecnici.
In un prodotto che dipende da grandi framework C++, ABI, plugin, tool proprietari, team specializzati e anni di codice esistente, il costo di cambiare ecosistema può dominare completamente il confronto teorico fra i linguaggi.
Rust può convivere con C e C++, ma l’interoperabilità deve far parte dell’architettura, non essere considerata gratuita.
Quando Rust offre un vantaggio concreto
Valuterei seriamente Rust quando:
- il progetto è nuovo o può essere isolato in componenti ben definiti;
- memory safety ha un valore elevato;
- non vuoi un garbage collector come parte del modello operativo;
- devi produrre codice nativo;
- memoria e latenza sono requisiti reali;
- il team può investire nell’apprendimento del linguaggio;
- l’ecosistema Rust copre già le dipendenze fondamentali del progetto.
C++ può restare più sensato quando il vantaggio principale è invece sfruttare una codebase, una piattaforma, un SDK o un ecosistema già costruito intorno a C++.
Quando scegliere Rust per un progetto
Il modo migliore per scegliere il linguaggio Rust non è partire dalla sua popolarità.
Parti dai vincoli.
| Situazione | Rust diventa interessante | Valuta con attenzione o scegli altro |
|---|---|---|
| Memory safety | È un requisito materiale del sistema | Il rischio è basso e un runtime gestito semplifica molto il progetto |
| Prestazioni native | Sono misurate o realmente necessarie | “Essere veloci” è soltanto un obiettivo generico |
| Garbage collector | Pause/runtime gestito sono indesiderati | Un GC riduce complessità senza creare un problema reale |
| Codebase | Greenfield o componente isolabile | Grande codebase legacy difficile da integrare |
| Team | Ha tempo e motivazione per imparare Rust | Deve consegnare subito con competenze già forti altrove |
| Librerie | Le dipendenze necessarie sono disponibili e mature | Manca una libreria o piattaforma fondamentale |
| Hardware/embedded | Serve controllo preciso delle risorse | Il progetto vive interamente a un livello applicativo alto |
| Sicurezza | Bug di memoria hanno conseguenze importanti | Il problema principale è altrove, per esempio time-to-market |
Questa matrice porta a una conclusione meno spettacolare ma più utile: Rust ha senso quando le sue garanzie risolvono un costo che il progetto possiede davvero.
Se scegli Rust soltanto perché è moderno, potresti aggiungere una curva di apprendimento senza ottenere un vantaggio concreto.
Se invece stai costruendo un componente in cui lifetime, accessi concorrenti, memoria e controllo delle risorse sono parte del problema, il linguaggio può spostare molto lavoro dal debugging alla fase di compilazione.
Conviene imparare Rust?
Sì, se vuoi capire meglio sistemi di tipi, ownership, gestione della memoria e progettazione di software nativo.
La risposta è meno scontata se la domanda è: “Rust è il linguaggio più utile per il progetto che devo costruire adesso?”
Dipende dal tuo punto di partenza.
Se arrivi da C o C++
Chi conosce C o C++ parte con diversi vantaggi.
Concetti come stack, heap, puntatori, lifetime e gestione delle risorse non sono completamente nuovi. Ciò che cambia è il grado con cui il compilatore Rust pretende di verificare le relazioni fra questi concetti.
All’inizio il borrow checker può sembrare un ostacolo a codice che “sai funzionerebbe”. Con il tempo, però, costringe a rendere esplicito chi possiede cosa e come viene condiviso lo stato.
Studiare il linguaggio Rust può quindi essere utile anche se non diventerà il tuo linguaggio principale: offre un modello molto concreto per ragionare su ownership e progettazione delle API.
Se arrivi da Python, Java o JavaScript
Chi proviene da linguaggi più alti nell’astrazione incontra una difficoltà diversa.
Se usi Python, sei abituato a un modello in cui gran parte della gestione della memoria resta fuori dal codice applicativo.
Con Java hai tipizzazione statica e compilazione, ma il normale ciclo di vita della memoria è gestito in un ambiente molto diverso.
Con JavaScript incontri ancora un altro runtime e un sistema di tipi differente, a seconda che tu stia usando o meno TypeScript.
Rust ti costringe a guardare più da vicino layout, ownership, mutabilità, riferimenti e costo di alcune operazioni.
Questo aumenta l’attrito iniziale, ma può anche insegnare concetti che poi migliorano il modo in cui progetti software in altri linguaggi.
Quando Rust può non essere la priorità migliore
Non sceglierei Rust come prima priorità soltanto perché “è un linguaggio da imparare”.
Se il tuo obiettivo immediato è costruire interfacce Web nel browser, JavaScript o TypeScript rispondono direttamente al problema.
Se vuoi lavorare con data analysis e machine learning applicativo, Python ti porta molto prima dentro l’ecosistema rilevante.
Se il tuo lavoro ruota intorno a grandi piattaforme JVM, Java o Kotlin possono avere più valore immediato.
Il linguaggio giusto da studiare non è necessariamente quello tecnicamente più interessante. È quello che ti permette di costruire il tipo di software che vuoi capire o realizzare.
Come iniziare a imparare Rust senza confondere guida e tutorial
Per capire il linguaggio Rust non serve installare subito un grande stack di strumenti.
Puoi iniziare dal Rust Playground per eseguire piccoli esempi direttamente dal browser e passare a rustup quando vuoi lavorare localmente. La procedura corrente è documentata nella pagina ufficiale di installazione.
Dopo l’installazione, i primi controlli sono semplici:
rustc --version
cargo --version
Poi puoi creare un progetto:
cargo new primo_rust
cd primo_rust
cargo run
Il valore di questo esercizio non è stampare una frase nel terminale. È vedere la prima catena completa:
codice sorgente
→ Cargo
→ rustc
→ compilazione
→ programma
Impara prima ownership, poi le astrazioni più avanzate
Un percorso sensato è:
- variabili, tipi e funzioni;
String,stre collezioni essenziali;- ownership e move;
- riferimenti e borrowing;
- mutabilità;
structedenum;OptioneResult;- pattern matching;
- trait e generics;
- lifetimes quando diventano necessari;
- test, moduli e package;
- concorrenza o async in base al progetto.
La sequenza non è una legge.
Il punto è evitare di trattare ownership come un capitolo fastidioso da superare per arrivare alle “cose vere”. Ownership è la chiave che rende comprensibile gran parte delle decisioni successive del linguaggio.
Dove termina questa guida e inizia un vero tutorial
A questo punto dovresti avere il modello necessario per capire perché Rust funziona in modo diverso, non soltanto quali comandi eseguire.
Un vero percorso pratico dovrebbe invece farti scrivere programmi progressivamente più completi: input, collezioni, error handling, moduli, test, dipendenze, file, rete e un piccolo progetto finale.
Separare i due obiettivi è utile.
Prima capisci il linguaggio Rust e i suoi trade-off. Poi impari a programmarci attraverso esercizi e progetti.
Conclusione
Il linguaggio Rust è interessante perché affronta un problema difficile con un compromesso molto preciso: sposta una parte importante del costo della sicurezza della memoria dalla fase di esecuzione alla fase di compilazione.
Ownership, borrowing e borrow checker non sono quindi stranezze sintattiche. Sono il meccanismo che permette a Rust di offrire forti garanzie nel codice safe senza affidare la gestione generale della memoria a un garbage collector.
Questa scelta ha un costo. Rust richiede tempo, il compilatore impone vincoli che all’inizio possono sembrare frustranti e l’ecosistema non è automaticamente la scelta migliore per ogni progetto.
Ma proprio per questo la domanda “Rust è migliore di C++, Java o Python?” serve poco.
Chiediti invece quale problema stai cercando di eliminare.
Se il progetto richiede codice nativo, controllo delle risorse e un forte livello di protezione contro errori di memoria, il linguaggio Rust merita una valutazione seria.
Se quei requisiti non esistono, un linguaggio più semplice per il tuo team può essere una decisione migliore.
La forza di Rust non è permettere di fare tutto. È rendere molto più difficile fare alcune cose pericolose senza dichiarare esplicitamente che stai uscendo dal percorso sicuro.